Sophos erzielt bei den MITRE ATT&CK® Evaluations 2024 herausragende Ergebnisse: Enterprise


2024 MITRE ATT&CK® Evaluations: Enterprise (Runde 6)
MITRE ATT&CK® Evaluations gehören zu den weltweit angesehensten unabhängigen Sicherheitstests. Sie emulieren die Taktiken, Techniken und Prozesse (TTPs), die von realen Bedrohungsakteuren eingesetzt werden, und bewerten die Fähigkeit der teilnehmenden Anbieter, Bedrohungen zu erkennen, zu analysieren und zu beschreiben. Dabei sind die Ergebnisse an der Terminologie und Struktur des MITRE ATT&CK® Framework ausgerichtet.
In Runde 6 lag der Schwerpunkt auf Verhaltensweisen, die von drei bekannten Bedrohungsgruppen inspiriert wurden:
- Demokratische Volksrepublik Korea (DVRK)
Bei der Evaluierung wurde das Verhalten der DVRK-Angreifer simuliert, die in mehrstufigen Operationen auf macOS abzielen und dabei unter anderem Berechtigungen erhöhen und Zugangsdaten stehlen.
- Ransomware (CL0P und LockBit)
Bei der Evaluierung wurden Verhaltensweisen nachgeahmt, die bei Kampagnen mit der Ransomware CL0P und LockBit vorherrschen. Dazu gehören der Missbrauch legitimer Tools und die Deaktivierung kritischer Dienste.
Evaluierungsergebnisse:
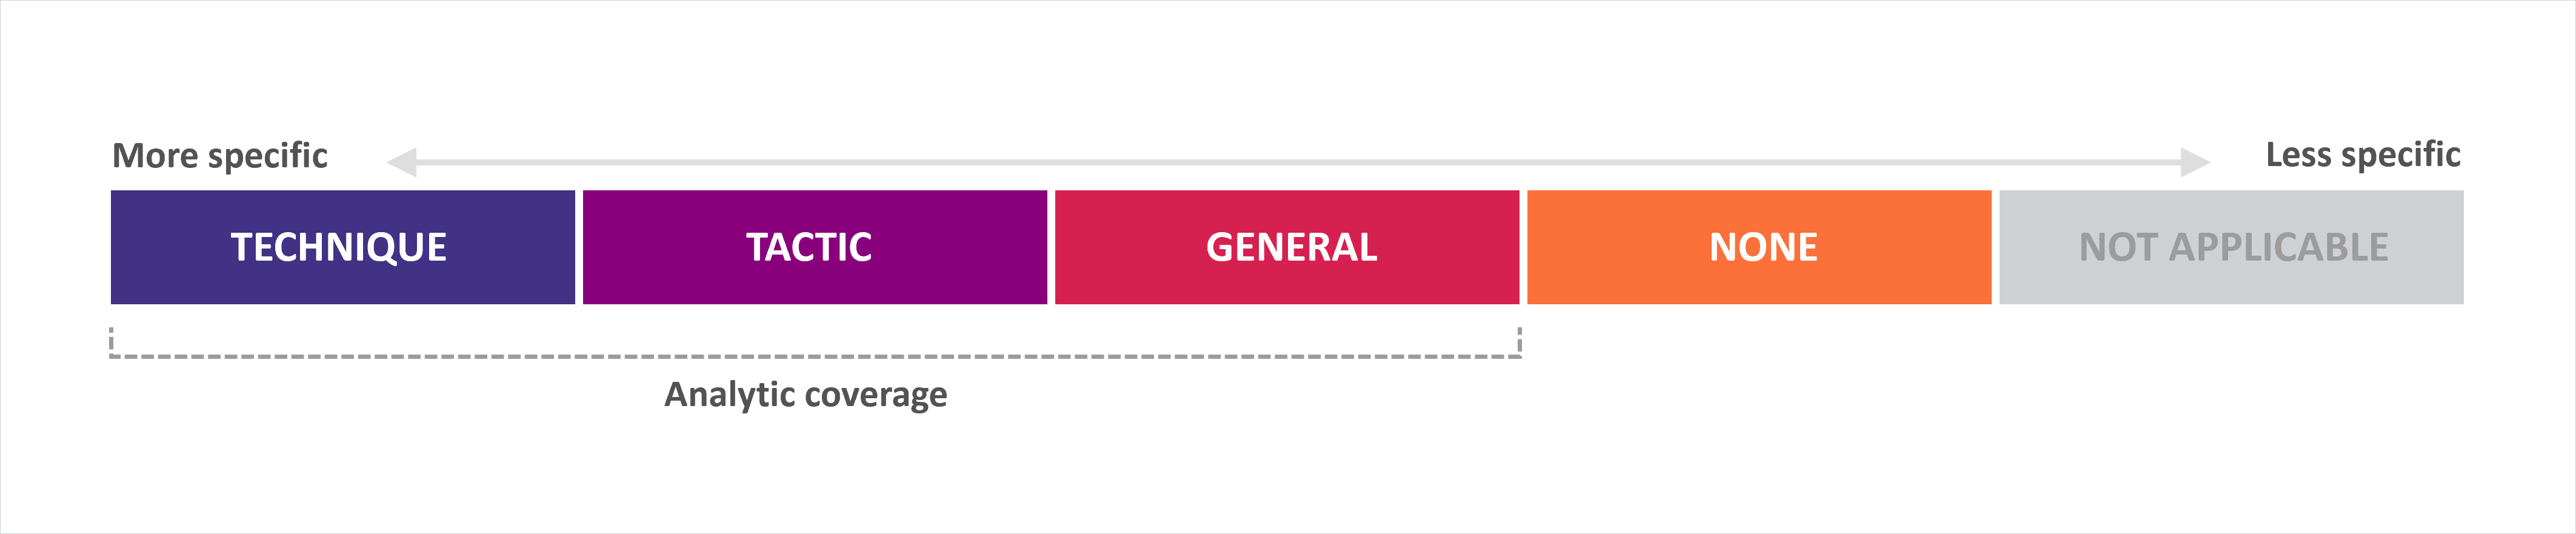
Sophos erzielte eine vollständige „Technik“-Abdeckung und damit die höchstmögliche Bewertung – für 78 von insgesamt 80 Angreifer-Aktivitäten (Teilschritte) bei drei umfassenden Angriffsszenarien.


Angriffsszenarien im Rahmen der Evaluierung
Die Evaluierung umfasste 80 Angriffsereignisse (Teilschritte) bei drei Angriffsszenarien.