


Server Workload Protection
Starker Schutz bei bleibend hoher Performance für Workloads vor Ort, im Rechenzentrum und in der Cloud.


Server Workload Protection: Funktionen

Cloud Native Security
Schützen Sie Ihre Windows- und Linux-Bereitstellungen – egal ob sie sich in der Multi-Cloud, vor Ort, in einer virtuellen oder gemischten Umgebung befinden. Die Bereitstellung über gemischte Set-ups hinweg funktioniert unkompliziert mit einem einzigen Agenten. Richtlinien können sogar in gemischten Umgebungen auf alle Server angewendet werden. Dadurch wird die Bereitstellung, Konfiguration und Verwaltung schnell und einfach.

Extended Detection and Response (XDR)
 Sophos Intercept X Advanced for Server with XDR synchronisiert als branchenweit einzige XDR-Lösung native Endpoint-, Server-, Firewall-, E-Mail-, Cloud- und O365-Sicherheit. Erhalten Sie einen ganzheitlichen Überblick über Ihre Unternehmensumgebung – mit umfangreichen Datensätzen und umfassenden Analysen zur Bedrohungserkennung, -analyse und -reaktion sowohl für dedizierte SOC-Teams als auch für IT-Administratoren.

Managed Detection and Response
 Sophos Managed Detection and Response (MDR) bietet 24/7 Managed Detection and Response mit Threat Hunting durch ein Expertenteam, als Fully-Managed-Service. Durch Kombination von Machine-Learning-Technologie und Expertenanalysen ermöglicht Sophos MDR eine bessere Bedrohungssuche und -erkennung, eine genauere Analyse von Warnmeldungen und gezielte Beseitigung von Bedrohungen. Im Gegensatz zu anderen Services informiert das Sophos MDR-Team nicht nur über Angriffe und verdächtiges Verhalten, sondern ergreift für Sie gezielte Maßnahmen, um selbst hochkomplexe Bedrohungen unschädlich zu machen.

In Sophos Endpoint integrierte künstliche Intelligenz erkennt bekannte und unbekannte Malware ganz ohne Signaturen.
Deep-Learning-Technologie
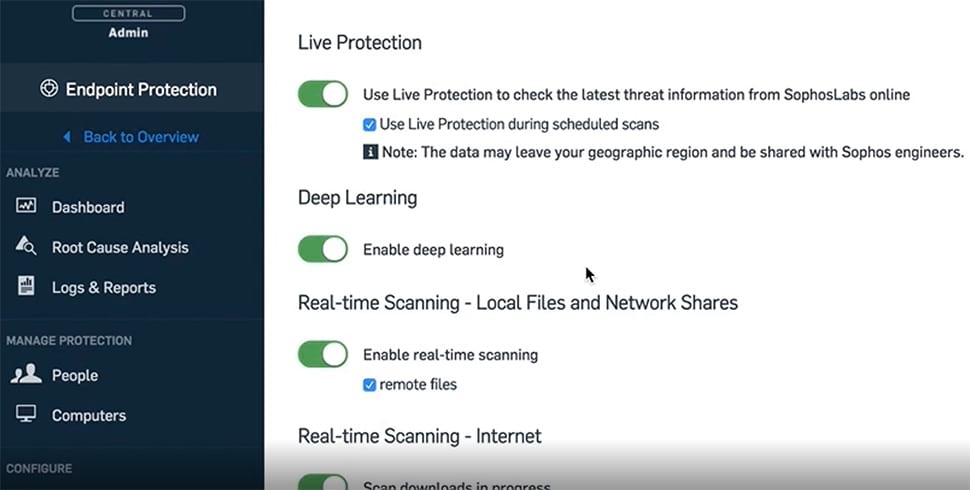 Durch die Integration von Deep Learning, einer Sonderform des Machine Learning, verwandelt Intercept X for Server reaktive Server-Sicherheit in prädiktive Endpoint-Sicherheit und schützt zuverlässig vor unbekannten Bedrohungen. Viele Anbieter werben damit, dass ihre Produkte auf Machine Learning basieren. Machine Learning ist jedoch nicht gleich Machine Learning. Deep Learning war anderen Machine-Learning-Modellen zur Erkennung von Malware in der Vergangenheit durchweg überlegen.

Exploit Prevention
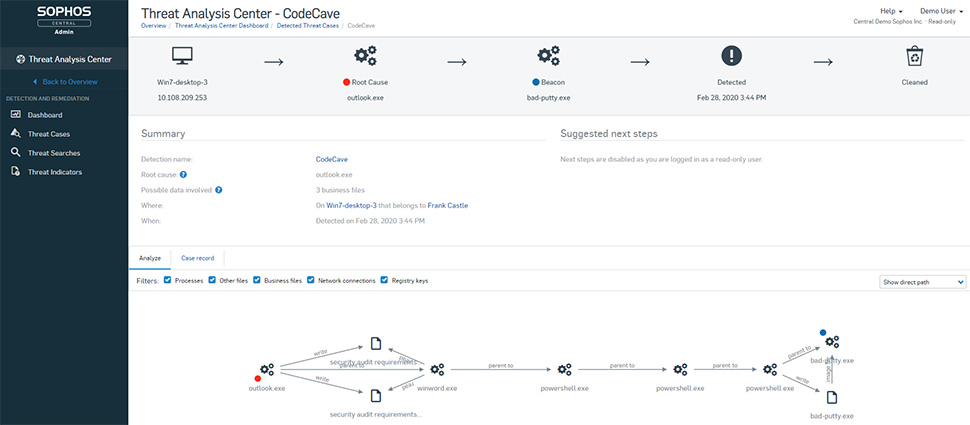 Exploit Prevention stoppt die Techniken, die bei dateilosen, malwarefreien und exploit-basierte Angriffen zum Einsatz kommen. Obwohl Millionen verschiedener Malware-Varianten im Umlauf sind und Tausende von Software-Schwachstellen existieren, nutzen Angreifer im Rahmen der Angriffskette nur eine Handvoll Exploit-Verfahren. Genau hier setzt Intercept X an: Die Exploit-Verfahren werden gezielt blockiert und Zero-Day-Angriffe bereits im Keim gestoppt.

Anti-Ransomware
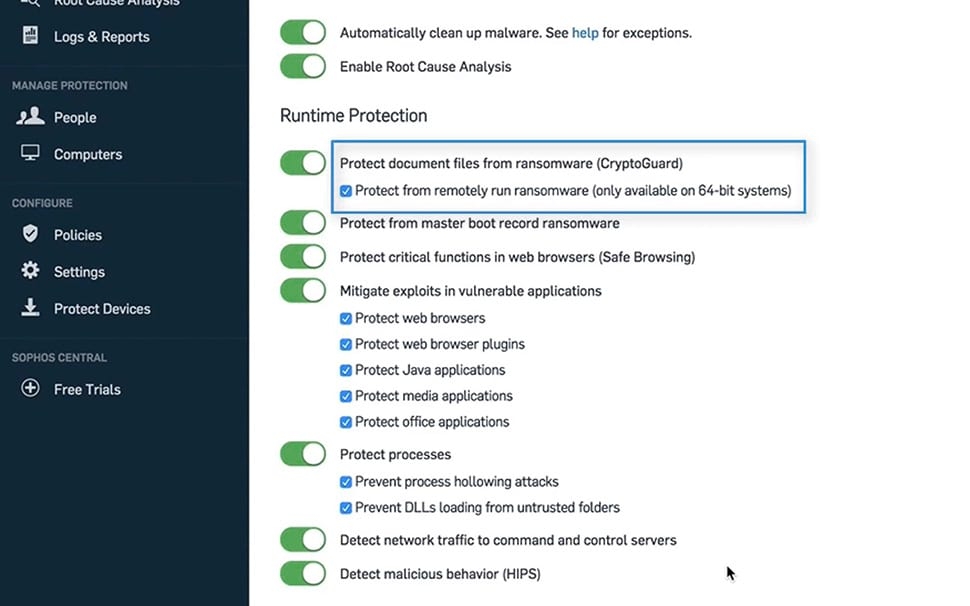 Bei heutigen Ransomware-Angriffen werden häufig mehrere komplexe Techniken mit Echtzeit-Hacking kombiniert. Um Ihr Angriffsrisiko zu senken, benötigen Sie intelligenten Schutz, der die gesamte Angriffskette überwacht und sichert. Sophos Intercept X for Server bietet Ihnen leistungsstarke Schutzfunktionen, die die gesamte Angriffskette stören – einschließlich Deep Learning, das Angriffe prädiktiv verhindert, und CryptoGuard, das die unbefugte Verschlüsselung von Dateien innerhalb von Sekunden rückgängig macht.

Schutz vor unerlaubtem Dateizugriff
Entwickelt, um die Ausführung nicht vertrauenswürdiger ausführbarer Dateien auf geschützten Servern zu verhindern. Mit Threat Intelligence von Sophos X-Ops.

Linux-Erkennung
Wenn maximale Betriebszeiten Ihre wichtigste Anforderung sind, müssen Sicherheitstools leichtgewichtig sein und sich in Ihre DevSecOps-Workflows integrieren lassen. So vermeiden Sie Risiken und optimieren die Anwendungs-Performance. Sophos-Schutz für Linux erkennt hochentwickelte Angriffe bei ihrer Ausführung – ohne Kernel-Modul, Orchestrierung, Baselining oder Systemscans. Vermeiden Sie kostspielige Ausfallzeiten, überlastete Hosts und Stabilitäts-Einbußen durch herkömmliche Sicherheitstools mit einem einzigen Agenten mit optimierten Ressourcen-Limits (einschließlich CPU-, Arbeitsspeicher- und Datenerfassungs-Grenzen).
Preisanfrage
Container Security
Sophos XDR bietet vollständige Transparenz über Ihre Server-Host- und Container-Workloads und identifiziert Exploits sowie ungewöhnliche Verhaltensweisen, bevor sie im Netzwerk Fuß fassen. Sophos XDR erkennt laufende Angriffe auf Linux-Betriebssystemen mittels Analysen von Angreiferverhalten – angefangen beim Erstzugriff über Erhöhungen der Berechtigungsstufe, Umgehungen der Abwehr bis hin zur Datenerfassung, Exfiltration etc. Stellen Sie überall dort, wo Sie Linux im Einsatz haben, einen leichtgewichtigen Sophos Sensor bereit – in öffentlichen oder privaten Cloud-Umgebungen, in Containern oder auf VMs und lokalen Hosts.
Preisanfrage


