.png?width=640&quality=80&format=auto&cache=true&immutable=true&cache-control=max-age%3D31536000)
ランサムウェア攻撃において悪用された脆弱性のうち、ユーザーのデバイス上に存在するものの割合
出典:ソフォスの調べ
ソフォスは、当社がこれまでに出会った中で最も効果的なエンドポイントセキュリティプラットフォームの一つであり、そのことを何度も証明してきました。次世代型のアンチウイルスおよび EDR (エンドポイントの検知・対応) 分野において、競合他社の多くを凌駕するレベルを達成し、攻撃者を確実に阻止してくれます。
Halcyon CEO 兼共同創業者、Jon Miller 氏


ソフォスは、同レポートで 17回連続、リーダーの1社として評価されています。このような継続的な評価は、ソフォスの確固たるエンドポイント保護戦略に加え、AI を活用した攻撃の台頭など急速に変化する脅威動向についていくために当社が進化し続けていることが認められたことを表しています。
AI はパブリックパッチを数時間で実用的なエクスプロイトに変換できる。そのエクスプロイトがデバイス上で何をしなければならないかは変わっていません。Sophos Endpoint が、あらゆるエクスプロイトが依存する手法をどのようにブロックするかを調べる。
AI は、パッチサイクルによる修正よりも早く脆弱性を発見し、エクスプロイトを生成します。検知主体の防御策では、ペイロードがすでに実行されてからアラートが発動されることになり、間に合いません。こうした状況においては、エンドポイントに攻撃が到達するということを前提としたセキュリティ対策が必要となります。つまり、セキュリティ担当者によるアプリケーションごとの設定や、除外リストの作成、保護設定の管理を待たずに、新種の攻撃手法を阻止することが重要となってきます。
AI は、パッチサイクルよりも早く脆弱性を発見し、エクスプロイトを生成します。シグネチャベースや検知主体の防御策では、新たな攻撃に対処しきれません。
検知主体のセキュリティ対策では調査に遅れが生じ、攻撃チェーンについていけず、被害を未然に防ぐことはできません。攻撃の実行後ではなく、実行前に阻止する必要があります。
複数のコンソール、アプリケーションごとの設定、複雑な除外リストの作成は、管理者の時間を浪費します。強力な保護対策を、人手での設定を待たずに、デフォルトで有効にする必要があります。


ソフォスは、2026年 Voice of the Customer レポートのエンドポイントプロテクションプラットフォーム部門で総合評価4.9/5.0 (評価件数 286件、2025年 11月 30日時点) のスコアを獲得し、Customers’ Choice の1社に選ばれました。
概要
エージェント型 AI の登場によって、攻撃スピードが格段に速くなりました。Sophos Endpoint は、このような攻撃速度に対応し、人手で調整することなくデフォルト設定で、エクスプロイト、ランサムウェアや、その他の攻撃手法を自動的にブロックします。人間主導の攻撃はもちろん、エージェント型 AI ツールによって繰り広げられる脅威をも阻止します。ディープラーニングによる予防対策をはじめ、エクスプロイトの軽減、CryptoGuard によるランサムウェアのロールバックが軽量エージェントに統合されています。Windows、macOS、Linux に対応しており、エンドポイント、サーバー、モバイルデバイスを保護・可視化できます。
AI 時代にふさわしい高度な保護機能によって、進行中の攻撃を阻止します。
最強の防御機能がデフォルトで有効になっているため、導入が容易で、セキュリティポスチャを徹底できます。
エコシステム全体で脅威やセキュリティ状態に関するテレメトリ情報をリアルタイムで共有します。いずれかのコントロールポイントで検知されると、即座に連携と対応が行われ、攻撃を迅速に封じ込めます。
エクスプロイト対策では、特定のエクスプロイトそのものではなく、攻撃者が用いる手法をブロックします。実行中の全プロセスに対して、60種類以上の独自機能がデフォルトで有効化され、人間手動の攻撃はもちろん、エージェント型 AI ツールによって仕掛けられた脅威をも阻止します。
AI の浸透スピードは速く、従業員による AI の利用をセキュリティチームが管理するのは困難です。Sophos Endpoint は AI の使用を可視化し、生成 AI サービスへのアクセスを制御します。これにより、セキュリティチームは、ビジネスを失速させることなく、自信をもって AI の導入を促進できます。
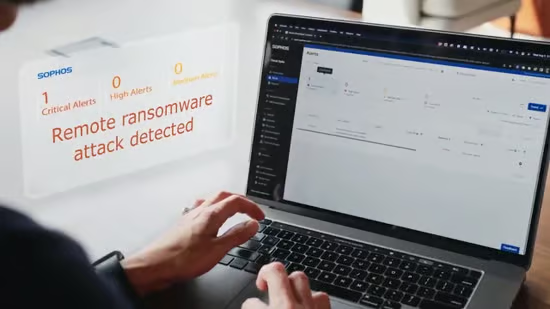
複数のエンドポイントまたはサーバーで攻撃行為が検知された場合に警告を発します。Sophos Fusion のすべての管理者に状況を通知し、攻撃の詳細情報を提供します。Synchronized Security™ により、各種制御ポイントが一体となって脅威に対応します。Sophos XDR を使って自社で対応するか、パートナーまたは Sophos Incident Response チームに支援を要請できます。
Sophos Endpoint は、脅威とセキュリティに関するテレメトリ情報をリアルタイムで Sophos Fusion にフィードします。これを受け、Synchronized Security™ を通じて、1つの制御ポイントでの検知から、他の制御ポイントでの連携対応が行われる仕組みになっています。

Sophos Endpoint は、推奨される保護テクノロジーがデフォルトで有効になっています。これにより、複雑な設定や調整をすることなく、最強の保護機能を即座に利用することが可能です。必要に応じて、きめ細かな調整も可能です。
.png?width=640&quality=80&format=auto&cache=true&immutable=true&cache-control=max-age%3D31536000)
Sophos Endpoint の 30日間無償評価版にご登録ください。
Sophos Fusion の有効なアカウントをお持ちの場合は、Sophos Endpoint および Sophos XDR の無償評価版を使用できます。Sophos Fusion にログインし、「マイ プロダクト > 無償評価版 > Sophos XDR」の順に選択します。すでにご利用中のお客様のために、 新たなアイデアや知識の獲得、トラブルシューティング、サポート入手に役立つ情報をまとめました。
Sophos Endpoint は、統合型のエンドポイント保護および EDR ソリューションです。特定のエクスプロイトやマルウェアの種類を追跡するのではなく、攻撃者が使用する手法をブロックするのが特徴です。AI を活用した防御のほか、60 以上のエクスプロイト防止機能 (デフォルトで有効)、CryptoGuard によるランサムウェアロールバック、組み込みの検知と対応機能が単一の軽量エージェントに統合されており、Windows、macOS、Linux で使用できます。Sophos Endpoint は、Sophos Fusion から他のソフォス製品と併せて管理できます。
はい。AI によって、脆弱性の発見およびエクスプロイトチェーンは加速されますが、攻撃者が脆弱性を利用して侵害するための基本的なテクニックは限られており、あまり変化がありません。Sophos Endpoint は、60 を超える独自のエクスプロイト防止機能によって、こうした手法をブロックします。これらの機能は、実行中の全プロセスに対してデフォルトで有効になっており、アプリケーションごとの設定は不要です。防止機能は、既知、未知、AI 生成のいずれの脆弱性に対しても効果を発揮します。
CryptoGuard は、ファイルの内容を監視して悪意のある暗号化をブロックします。コンピュータ上で直接実行されている場合はもちろん、ネットワークに接続している感染デバイスからの暗号化も検知します。この方法によって、巧妙なファイル暗号化手法や新種のテクニックはもちろん、共有ファイルをターゲットにしたリモートランサムウェアも阻止します。暗号化されたファイルは自動的に元の状態に戻します。コンピュータを起動不能にするランサムウェアからドライブを保護するマスターブートレコード保護機能もあります。
Sophos Endpoint では、60 以上のエクスプロイト防止機能が全プロセスに対してデフォルトで有効になっており、アプリケーションごとの設定は不要です。Microsoft のプロセス内防止策は強力ですが、その多くは手動で有効にする必要があり、アプリケーションごとに監査モードの調整や、除外設定を行います。そのため、エンタープライズ規模で運用するには、トレーニングを受けた Windows 専門スタッフが必要となります。また、ソフォスの場合、エンドポイントだけでなく、Synchronized Security を通じてファイアウォール、アイデンティティ、メールと連携し、これらをすべて 1つのコンソールから管理できます。
検知主体のソリューションでは、コードがすでに実行された後に検出・調査することになります。一方、Sophos Endpoint は予防重視のソリューションです。つまり、エクスプロイト防止策によって、攻撃が発生した瞬間にブロックできるため、セキュリティアナリストによる対応が必要なケースを最小に抑えられます。さらに、エクスプロイト攻撃の初期段階だけでなく、その後の動作 (認証情報の窃取、権限昇格、常駐、ランサムウェアペイロード) にも対処します。第三者機関からも高い評価評価を得ており、G2 Spring 2026 レポートでは、Endpoint、EDR、XDR のすべての分野で No. 1 を獲得しています。
Sophos Endpoint は、Windows、macOS、Linux に対応しており、単一の軽量エージェントでこれらのエンドポイントとサーバーを保護することができます。サポート対象には、レガシーの Windows および Linux環境が含まれます。製造、医療、政府機関など、組み込みシステムやサポート終了後のシステムを使用している組織においては、最新の OS の防御策が利用できないため、レガシーの OS がサポートされているという点が重要となってきます。
はい。強力な保護機能がデフォルトで有効になっているため、チューニング、除外管理、アプリケーションごとの設定が不要です。そのため、セキュリティ専門チームを擁さない中小企業でも、強力なセキュリティ設定を利用できます。中堅中小企業から大企業まで、同じエージェントおよび Sophos Fusion コンソールを使用できます。中小企業は、Sophos MDR を追加して、24時間 365日体制の専門家による監視サービスを利用することもできます。
いいえ。60 以上のエクスプロイト防止策など、推奨の保護テクノロジーは、すべての保護プロセスに対してデフォルトで有効になっています。監査期間を設けたり、アプリケーションごとのポリシーや除外リストを手動で設定しなくても、最強の保護設定を維持できます。きめ細かな制御も可能ですが、必須ではなく任意です。
Sophos Endpoint は、予防重視の保護機能を提供します。具体的には、エクスプロイト防止、ディープラーニングに基づくマルウェア対策、CryptoGuard、適応型攻撃防御、Web 制御およびアプリケーション制御などが含まれます。Sophos EDR では、AI を使って脅威ハンティング、調査、対応を迅速に行えます。また、Sophos Endpoint も含まれます。Sophos XDR では、Sophos EDR の機能がさらに拡張され、強力なツールおよび脅威インテリジェンスを駆使して、IT エコシステム全体で疑わしいアクティビティの検出、調査、対応を行えます。また、AI アシスタントによって、ユーザーのスキルレベルに関わらず、脅威の調査・対応を迅速に進めることができるのが特徴です。
はい。Sophos MDR では、24時間 365日体制の脅威の検知、専門家による脅威ハンティング、本格的なインシデント対応サービスを提供しています。Sophos MDR は、Sophos Endpoint と連携できるほか、すでにご利用のサードパーティ製のセキュリティツールからテレメトリ情報を取り込むことも可能です。MDR は、社内に SOC がない組織や、セキュリティチームのスタッフ数を増やすことなく、対応範囲を拡張したいと考えている組織に適しています。
Sophos Endpoint は、Sophos Fusion を基盤としています。Sophos Fusion は、脅威が AI のスピードで進行する世界を想定して設計された、業界最高水準のサイバー防御システムです。
Sophos Endpoint は、AI 主導の攻撃にも人間主導の攻撃にも対応する、最も強力な第一防衛線です。リアルタイムのテレメトリを Sophos Fusion に提供し、すべてのレイヤーが連携して対応できるようにします。
Sophos Workspace Protection では、アプリやデータはもちろん、完全リモート勤務や一部在宅勤務の社員を低コストで簡単に保護することが可能です。 安全なゼロトラスト接続や、Web のセーフブラウジング、データ境界制御などの機能が備わっているほか、メール脅威に関する詳細情報も提供されます。
ポリシーや除外項目などの設定に不備があると、セキュリティ対策が甘くなる恐れがあります。アカウントヘルスチェックによって、セキュリティ対策の偏りやリスクの高い設定ミスを特定し、管理者がワンクリックで問題を修正できるようにします。
デスクトップ、ノート PC、サーバー、タブレット、モバイルデバイスをすべて保護できます。Sophos Endpoint は、主要なオペレーティングシステムはもちろんのこと、重要性の高いシステム向けのレガシープラットフォームにも対応しています。
Sophos Endpoint は、攻撃対象領域の削減・制御、AI を活用した防御、エクスプロイト対策、組み込みの検知・対応機能が、軽量エージェントにまとめられています。各機能はデフォルトで有効になっており、調整は不要です。
エンドポイントへの攻撃の侵入経路が少ないほど、後からの調査が少なくて済みます。Sophos Endpoint は、悪意のある Web トラフィックのブロックや、アプリケーションおよび周辺機器の制御を行います。また、企業ネットワークの内外でシャドー AI の利用を可視化します。これらの制御機能がすべて、軽量エージェントに組み込まれており、攻撃対象領域を減らします。
Web 保護は、アウトバウンドブラウザ接続を傍受し、悪意のある Web サイトまたは疑わしい Web サイトを宛先とするトラフィックをブロックします。ユーザーがマルウェア配信やフィッシング Web サイトに誘導されるのを防ぐことで、配信段階で脅威を阻止します。
生成 AI の使用など、ユーザーの Web アクティビティに対して利用ポリシーを適用します。不適切なコンテンツや未承認の AI ツールへのアクセスを制限し、Web サイトのカテゴリごとに許可、警告、ブロックのアクションを設定できます。
脆弱・不正・危険なアプリケーションを、カテゴリに基づきブロックできます。生成 AI ツールなど、事前定義済みのカテゴリを使用することによって、ハッシュを使った個々のアプリケーション管理に伴う負担を軽減できます。また、AI ツールの使用を制限して、シャドー AI のリスクを減らせます。
データ流出防止 (DLP) は、機密データを含むファイルの転送を監視・制御します。たとえば、従業員が Web ベースのメールを使用して、機密ファイルを自宅に送信できないようにします。
ダウンロードレピュテーションは、ダウンロードされたファイルを分析し、SophosLabs のグローバル脅威インテリジェンスを使用して、感染率、経過時間、ソースに基づいて判定を行い、レピュテーションが低いファイルや不明なファイルをブロックするようにユーザーに促します。
AI により攻撃のスピード・規模が増大していますが、エクスプロイトは依然として、限定的な手法に依存しています。Sophos Endpoint は、ペイロードの実行前や実行中など、攻撃のあらゆる段階でこれらの手法をブロックし、ペイロードの目標達成を阻止します。ディープラーニング AI によって、既知・未知のマルウェアを実行前に特定するのに加えて、60 以上のエクスプロイト防止機能により、脆弱性を悪用しようとする手法をブロックします。さらに、動作解析によって、実行中にのみ発現する脅威を検知します。
ソフォスは、保護に AI を活用してきた豊富な実績があります。複数の AI モデルにより、AI を利用して生成された亜種や変異種など、既知・未知のマルウェアを実行前に特定します。また、実行前スキャンにより、ペイロードの実行をブロックします。
ソフォス独自の 60を超えるエクスプロイト防止機能がデフォルトで有効になっており、実行中の全プロセスに適用されます。AI 生成のゼロデイ攻撃など、攻撃者が脆弱性を侵害に変えるために使用しなければならない手法を、アプリケーションごとに設定することなくブロックします。
Carbon Black、SentinelOne、Microsoft などの競合ベンダーは、エクスプロイトの緩和策が限定的であるか、大幅な手動調整が必要です。
動作解析は、プロセス、ファイル、レジストリイベントを長期にわたって監視し、悪意のある動作やプロセスを検知して阻止します。また、メモリスキャンを実行し、実行中のプロセスを検査して、プロセスの実行中にのみ明らかにされた悪意のあるコードを検知し、検知を回避するために実行中のプロセスのメモリに悪意のあるコードを埋め込む攻撃者を検知します。
Antimalware Scan Interface (AMSI) は、スクリプト (PowerShell や Office マクロなど) が安全かどうかを判断します。これには、スクリプトが難読化されているか、実行時に生成されているかどうかなどが含まれ、マルウェアがメモリから直接読み込まれるファイルレス攻撃をブロックします。ソフォスは、AMSI の検知を回避しようとするマルウェアに対する独自の緩和策も備えています。
Live Protection は、SophosLabs の最新のグローバル脅威インテリジェンスをリアルタイムで検索し、追加のファイルコンテキスト、判定検証、誤検知の抑制、ファイルレピュテーションを実現することで、ソフォスの包括的なオンデバイス保護を拡張します。ソフォスの Tier 1 脅威調査では、当社の広範な製品ポートフォリオとグローバルな顧客ベースから追加のライブインテリジェンスを提供します。
競合の一部のベンダーは、事前にトレーニングされた機械学習モデルのみに依存しています。
悪意のあるトラフィックの検知は、ブラウザ以外のプロセスからトラフィックを傍受し、悪意のあるアドレスを宛先とするかどうかを分析することで、Command and Control(C2)サーバーと通信しようとするデバイスを検知します。
アプリケーションのロックダウンは、一般的にこれらのプロセスに関連付けられていないアクションをブロックすることで、ブラウザやアプリケーションの誤用を防止します。たとえば、Web ブラウザや Office アプリケーションが PowerShell を起動しようとしている場合などです。
ランサムウェア攻撃はどのように始まるのか、どんな被害が発生するのか、復旧にはどれくらいの費用がかかるのかについて、お読みください。
関連製品およびサービス
Sophos Endpoint は Sophos EDR に含まれています。検知および対応ツールを使って、エンドポイントの防御レベルをアップできます。
Sophos XDR には Sophos EDR も含まれています。社内のセキュリティチームが Sophos XDR (extended detection and response) ツールを使えば、多方面から繰り広げられる多段階型の高度な攻撃を防御することが可能となります。
IT スタッフやセキュリティスタッフを解放してビジネスの実現に集中させ、サービスとして提供される優れたセキュリティ成果を活用してください。