


今年の「ランサムウェアの現状」調査では、金融サービスおよび保険会社が攻撃者に支払う身代金の金額が 1 年前より減少したことが示されました。身代金要求額の中央値は 3 分の 2 減少し、支払額の中央値も 3 年連続で減少しました。
一方で、復旧に関する状況はそれほど明るいものではありませんでした。金融業界における復旧にかかる期間は昨年より 1 週間長くなり、復旧にかかるコストは全業界の中央値の 2 倍に達しています。また、金融サービス業界は最もストレスの大きい業界でもあり、金融サービス業界のチームの 52% が、将来の攻撃に対する不安が高まっていると回答しています。これは全業界の中で最も高い割合であり、全業界平均を 11 ポイント上回っています。
今年で 6 回目となる年次レポート「金融サービス業界のランサムウェアの現状」が公開されました。このレポートには、過去 1 年間にランサムウェアの攻撃を受けた銀行、金融サービス、保険業界の IT/サイバーセキュリティリーダー 177 名からの調査結果がまとめられています。なお、この調査は 2026 年 1 月から 3 月にかけて実施されました。
こちらをクリックして、レポート全文をご確認ください。
アイデンティティを標的にした攻撃経路
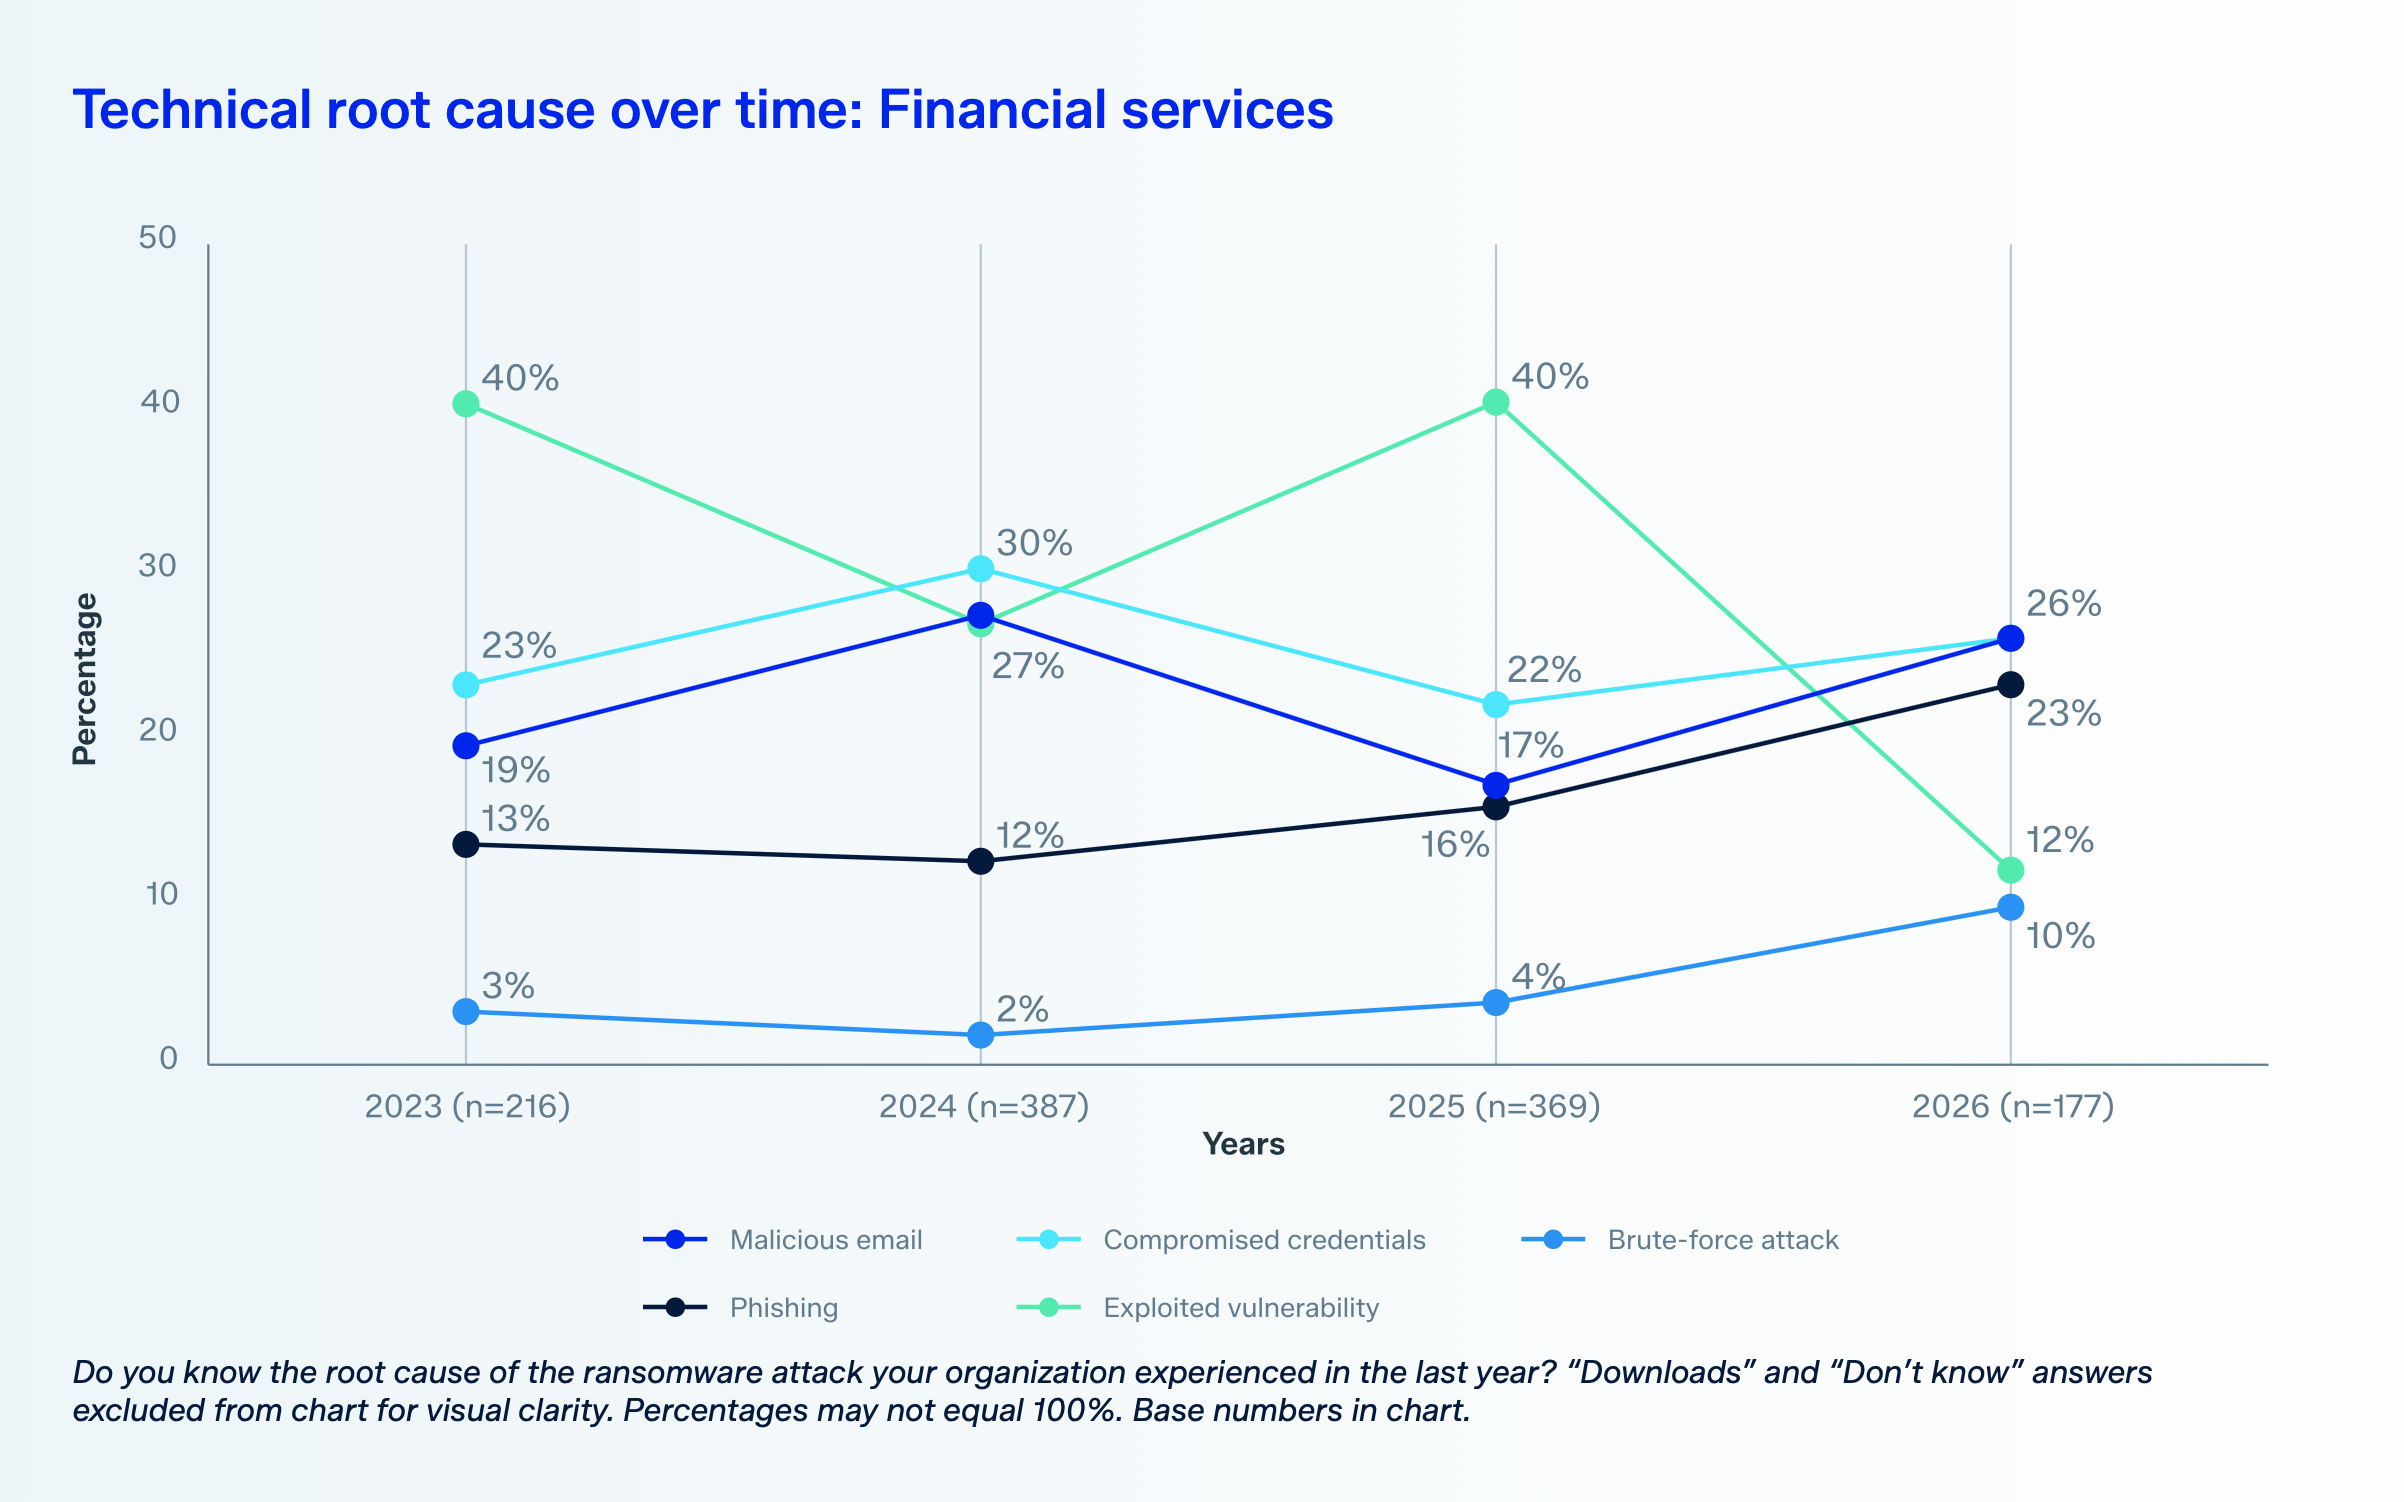
悪意のあるメール、フィッシング、認証情報の漏洩、ブルートフォース攻撃などのアイデンティティベースの攻撃経路が、金融サービス業界に対する攻撃の 85% の起点となりました。これは全業界の中で最も高い割合の 1 つであり、アイデンティティベースの初期侵入経路における全業界平均の 79% を大幅に上回っています。
技術的な根本原因としては、悪意のあるメールと認証情報の漏洩がともに 26% でトップに並び、フィッシングが 23% でそれに続きました。脆弱性の悪用は昨年の 40% から 12% に減少しました。
ブルートフォース攻撃は全業界を通じて発生頻度の低い根本原因でしたが、金融サービス業界はブルートフォース攻撃による侵害を受ける可能性が最も高い業界でした (全業界 6% に対し 10%)。
すでに把握していたセキュリティギャップを通じて侵害を受けた
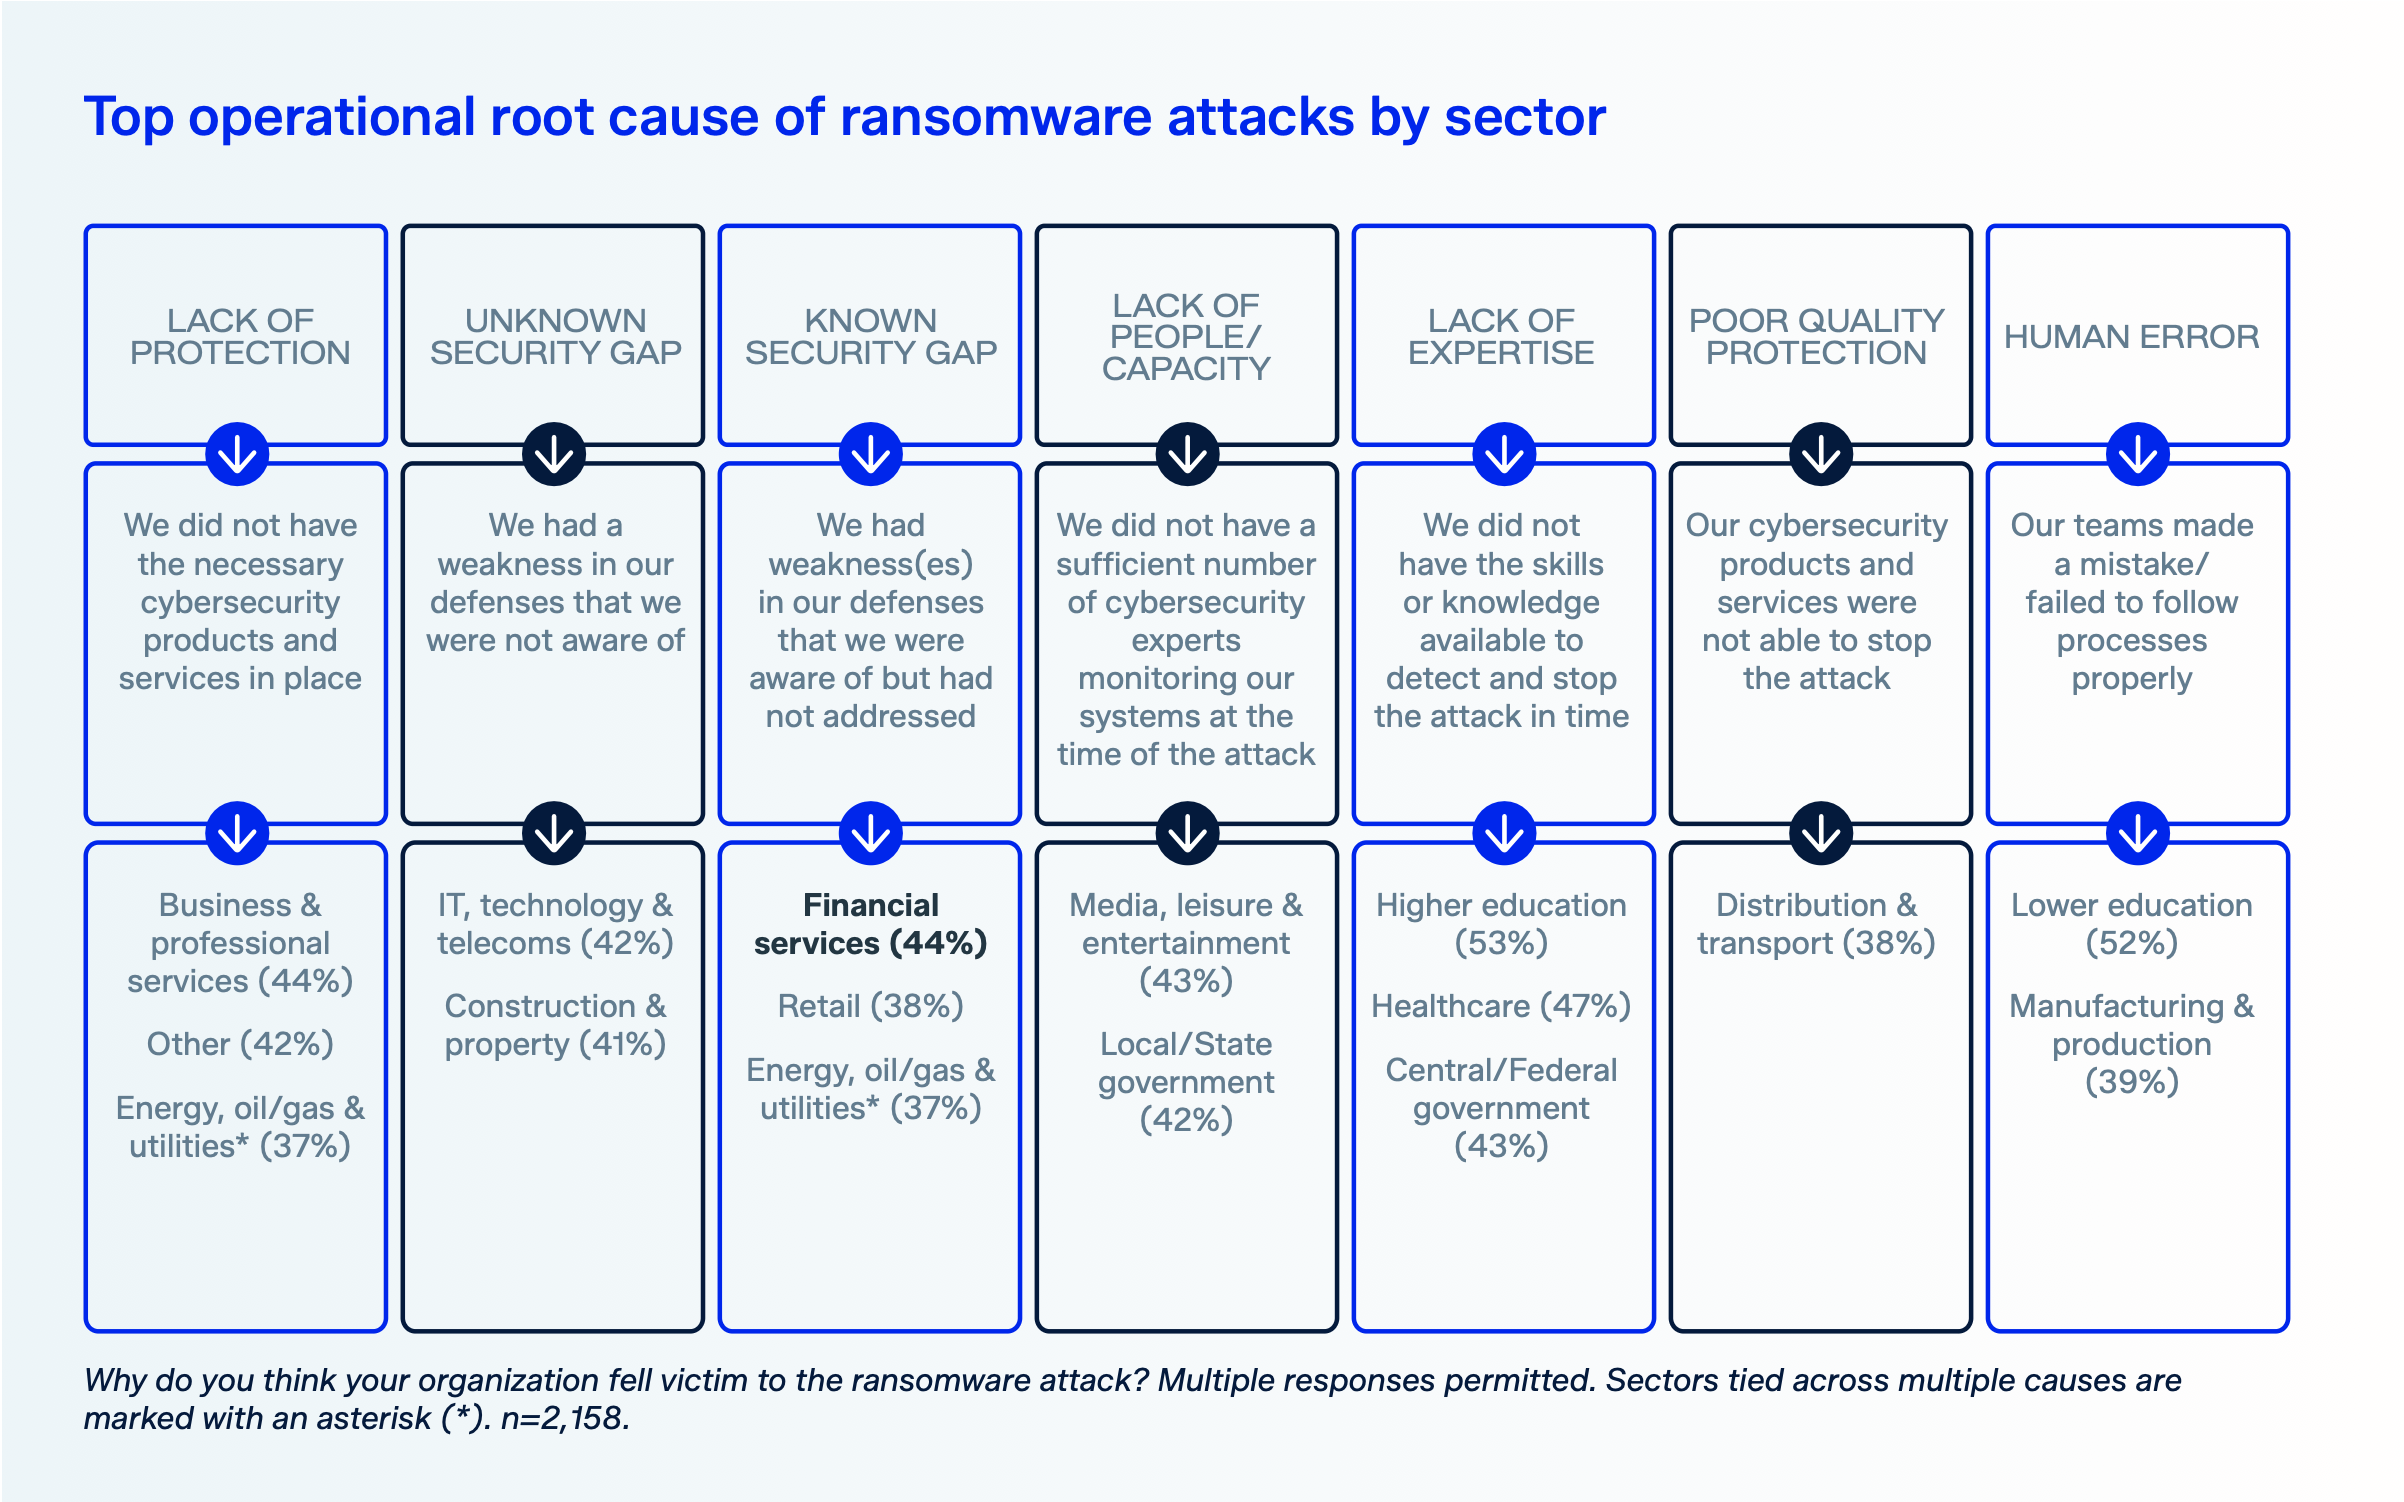
金融サービス業界の被害組織の 44% が、侵害の原因を「既知のセキュリティギャップ」、つまり認識していながら対処していなかった弱点にあると回答しました。これは全業界の中で最も高い割合であり、既知のセキュリティギャップに関する全業界平均の 36% を 8 ポイント上回っています。
未知のギャップが僅差 (41%) で続き、これら 2 つを合わせると約 69% が何らかのセキュリティギャップを原因として挙げています。次いで、保護対策の不備が 40% を占めました。本レポートでは、それぞれの運用上の根本原因を全業界平均と比較しています。
二重恐喝が依然として増加傾向
金融サービス事業者に対する攻撃の 59% でデータの暗号化が成功しており、これは全業界平均の 56% に近く、昨年と変わりません。変化したのはその内訳です。データの暗号化と同時にデータの窃取も行われた攻撃は、2024 年の 16%、2025 年の 18% から 21% に増加しました。規制の厳しい業界において、この 2 つ目の恐喝材料は多大な損害をもたらします。
幸いなことに、金融サービス業界は復旧への備えが整っており、75% がバックアップからデータを復元できました。これは全業界平均の 66% を上回る数値であり、バックアップを使用した割合がわずか 44% だった昨年から大幅に回復しています。
身代金の最低額は上昇したが、大幅な減額に成功
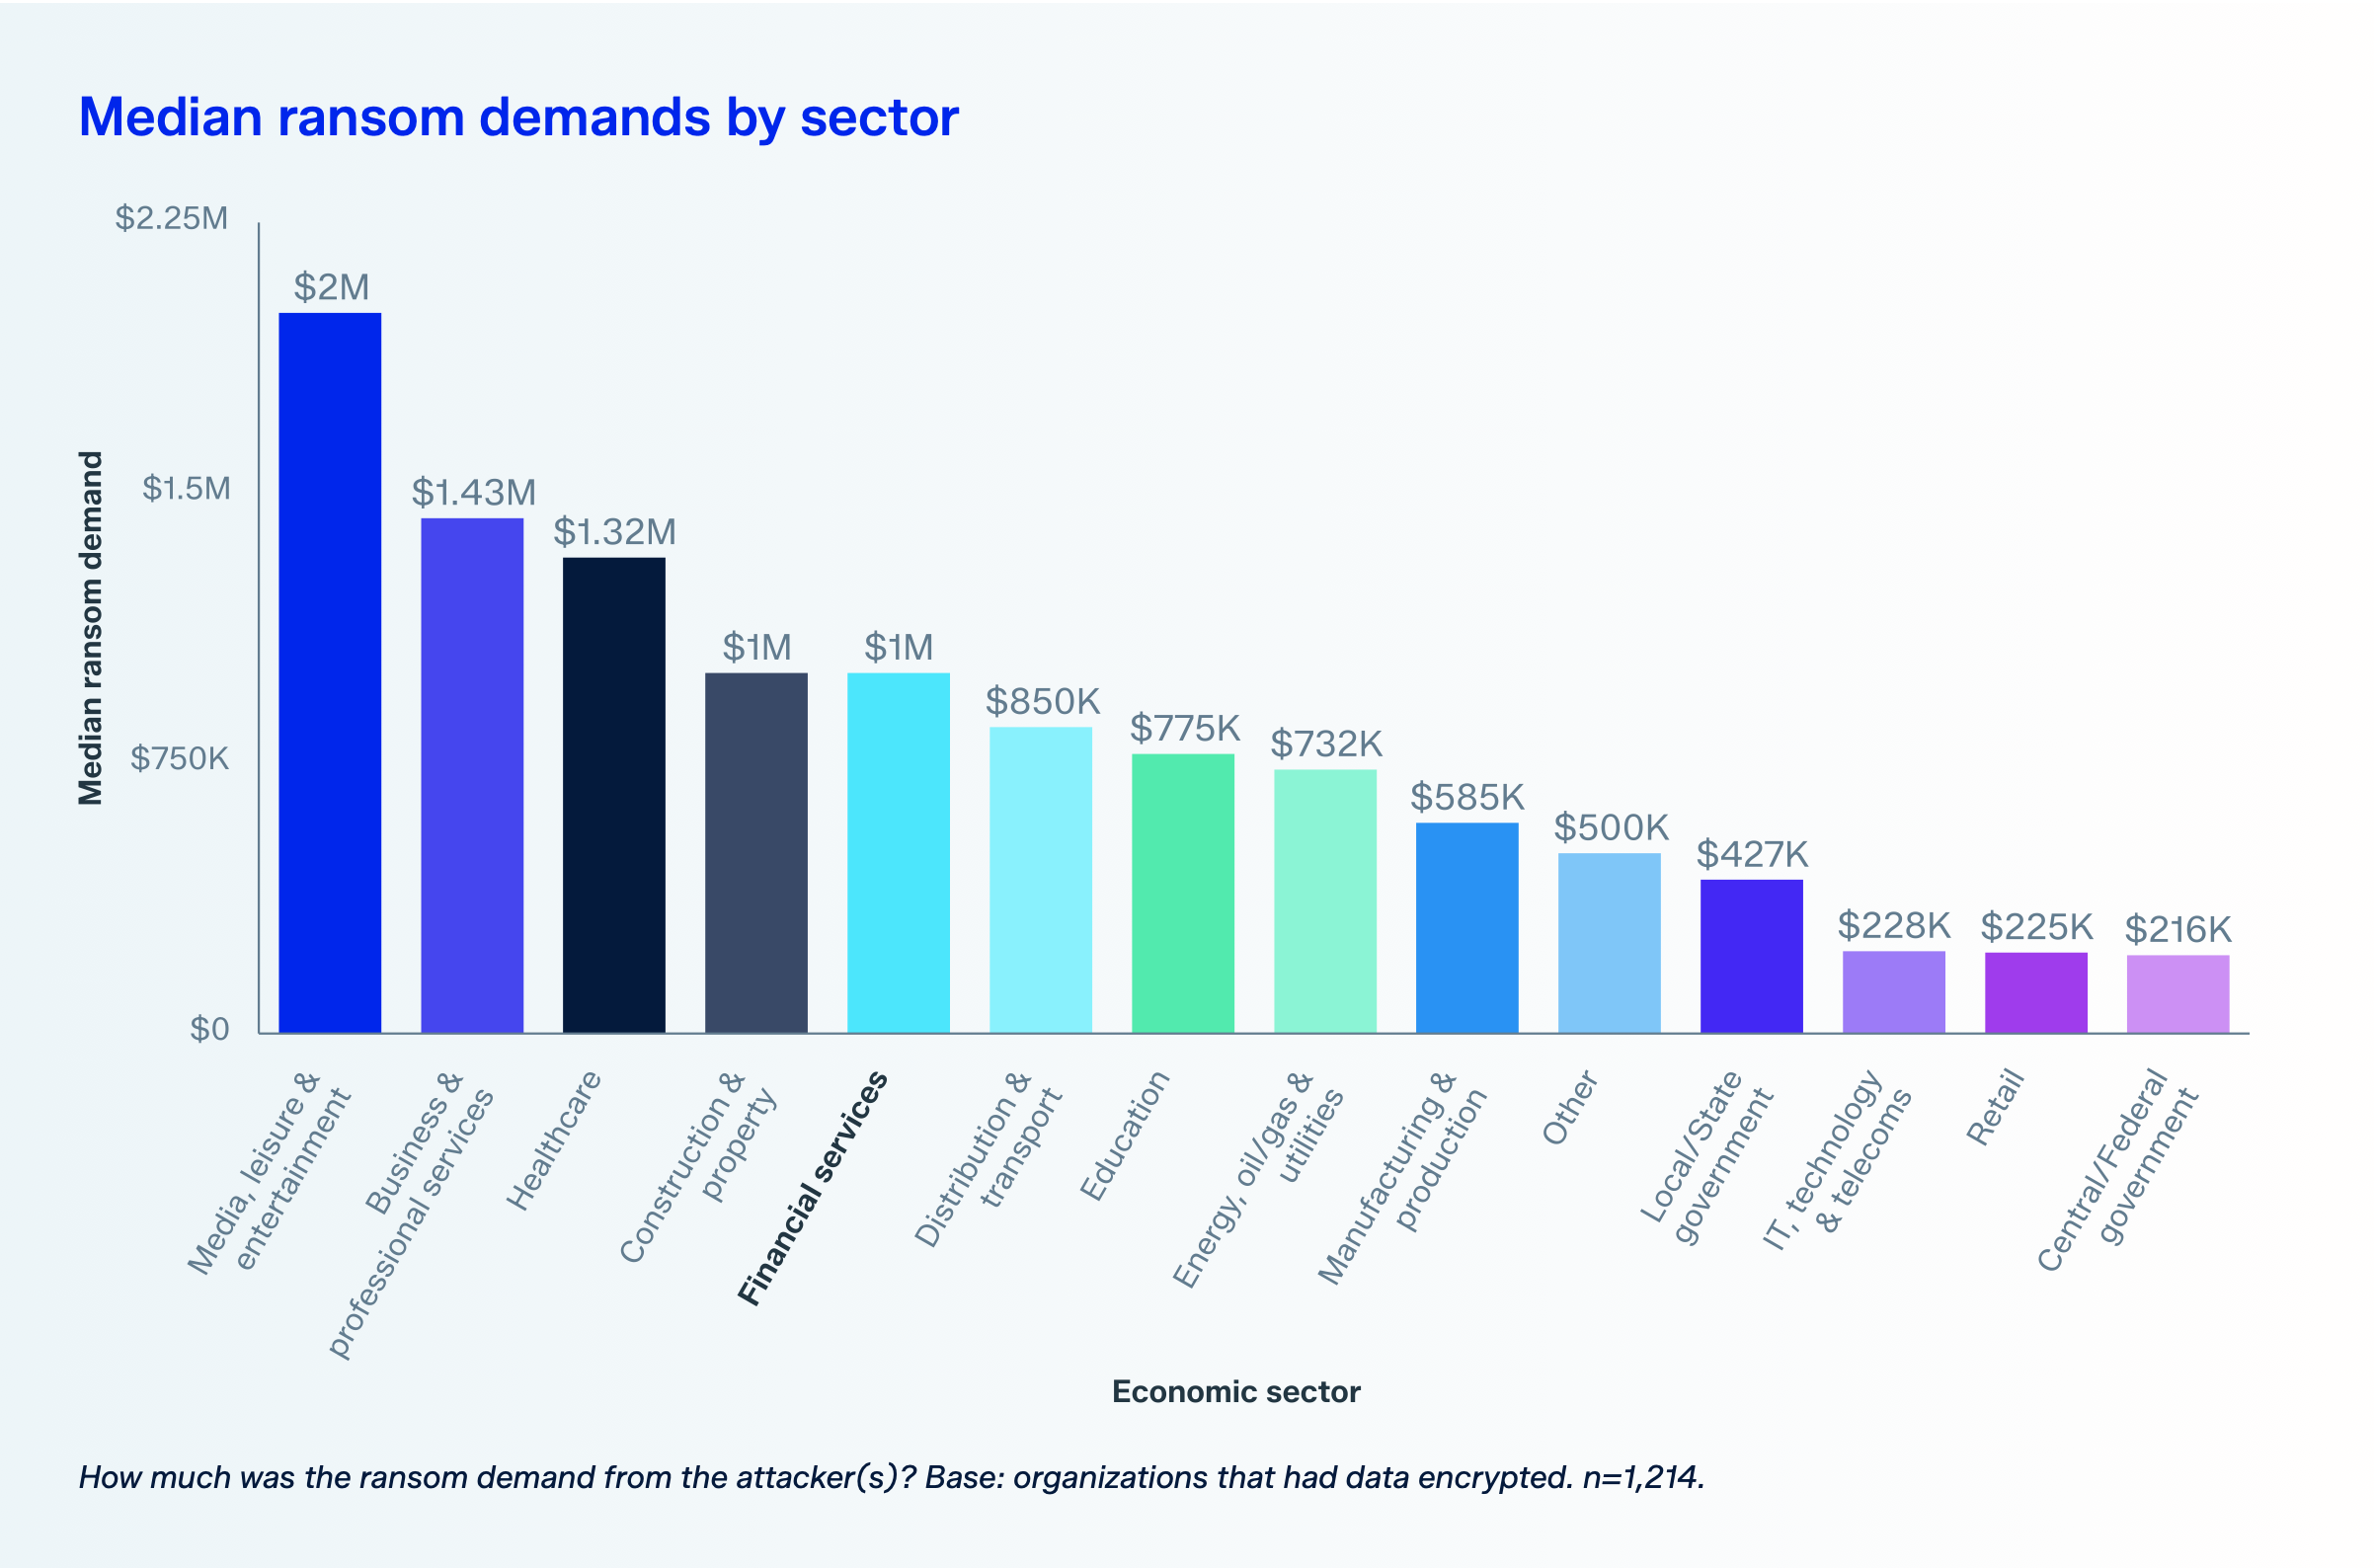
金融サービス業界に対する身代金要求額は急増しました。要求額の中央値は 100 万ドルで、全業界平均の中央値である 69 万 8,000 ドルを上回り、また要求の 53% が 100 万ドル以上でした。支払額も高く、その中央値は全業界の中央値である 76 万 9,000 ドルに対して 107 万ドルでした。
ただし、どちらの中央値も昨年の数値を下回りました。要求額の中央値は 2025 年の 300 万ドルから減少し、支払額の中央値も 2024 年の 220 万ドルから 2 年連続で減少しました。
本レポートでは、金融サービス業界がランサムウェアの支払額いついてどの程度交渉に成功したかについて詳しく解説しています。
コストは低下したが、復旧は長期化
支払われた身代金を除いた平均復旧コストは 150 万ドルで、昨年の 174 万ドルから減少し、全業界平均の 170 万ドルを下回りました。
一方、中央値は異なる実態を示しており、全業界の中央値である 37 万 5,000 ドルの 2 倍となる 75 万ドルでした。金融サービス業界は下限が高く上限が低い傾向にあります。つまり、復旧が低コストであるケースは少ないものの、莫大なコストに至るケースもありません。ランサムウェア攻撃後の金融サービス業界における復旧期間については、レポート全文でご確認いただけます。
防御システムは攻撃を検知していたが、阻止できなかった
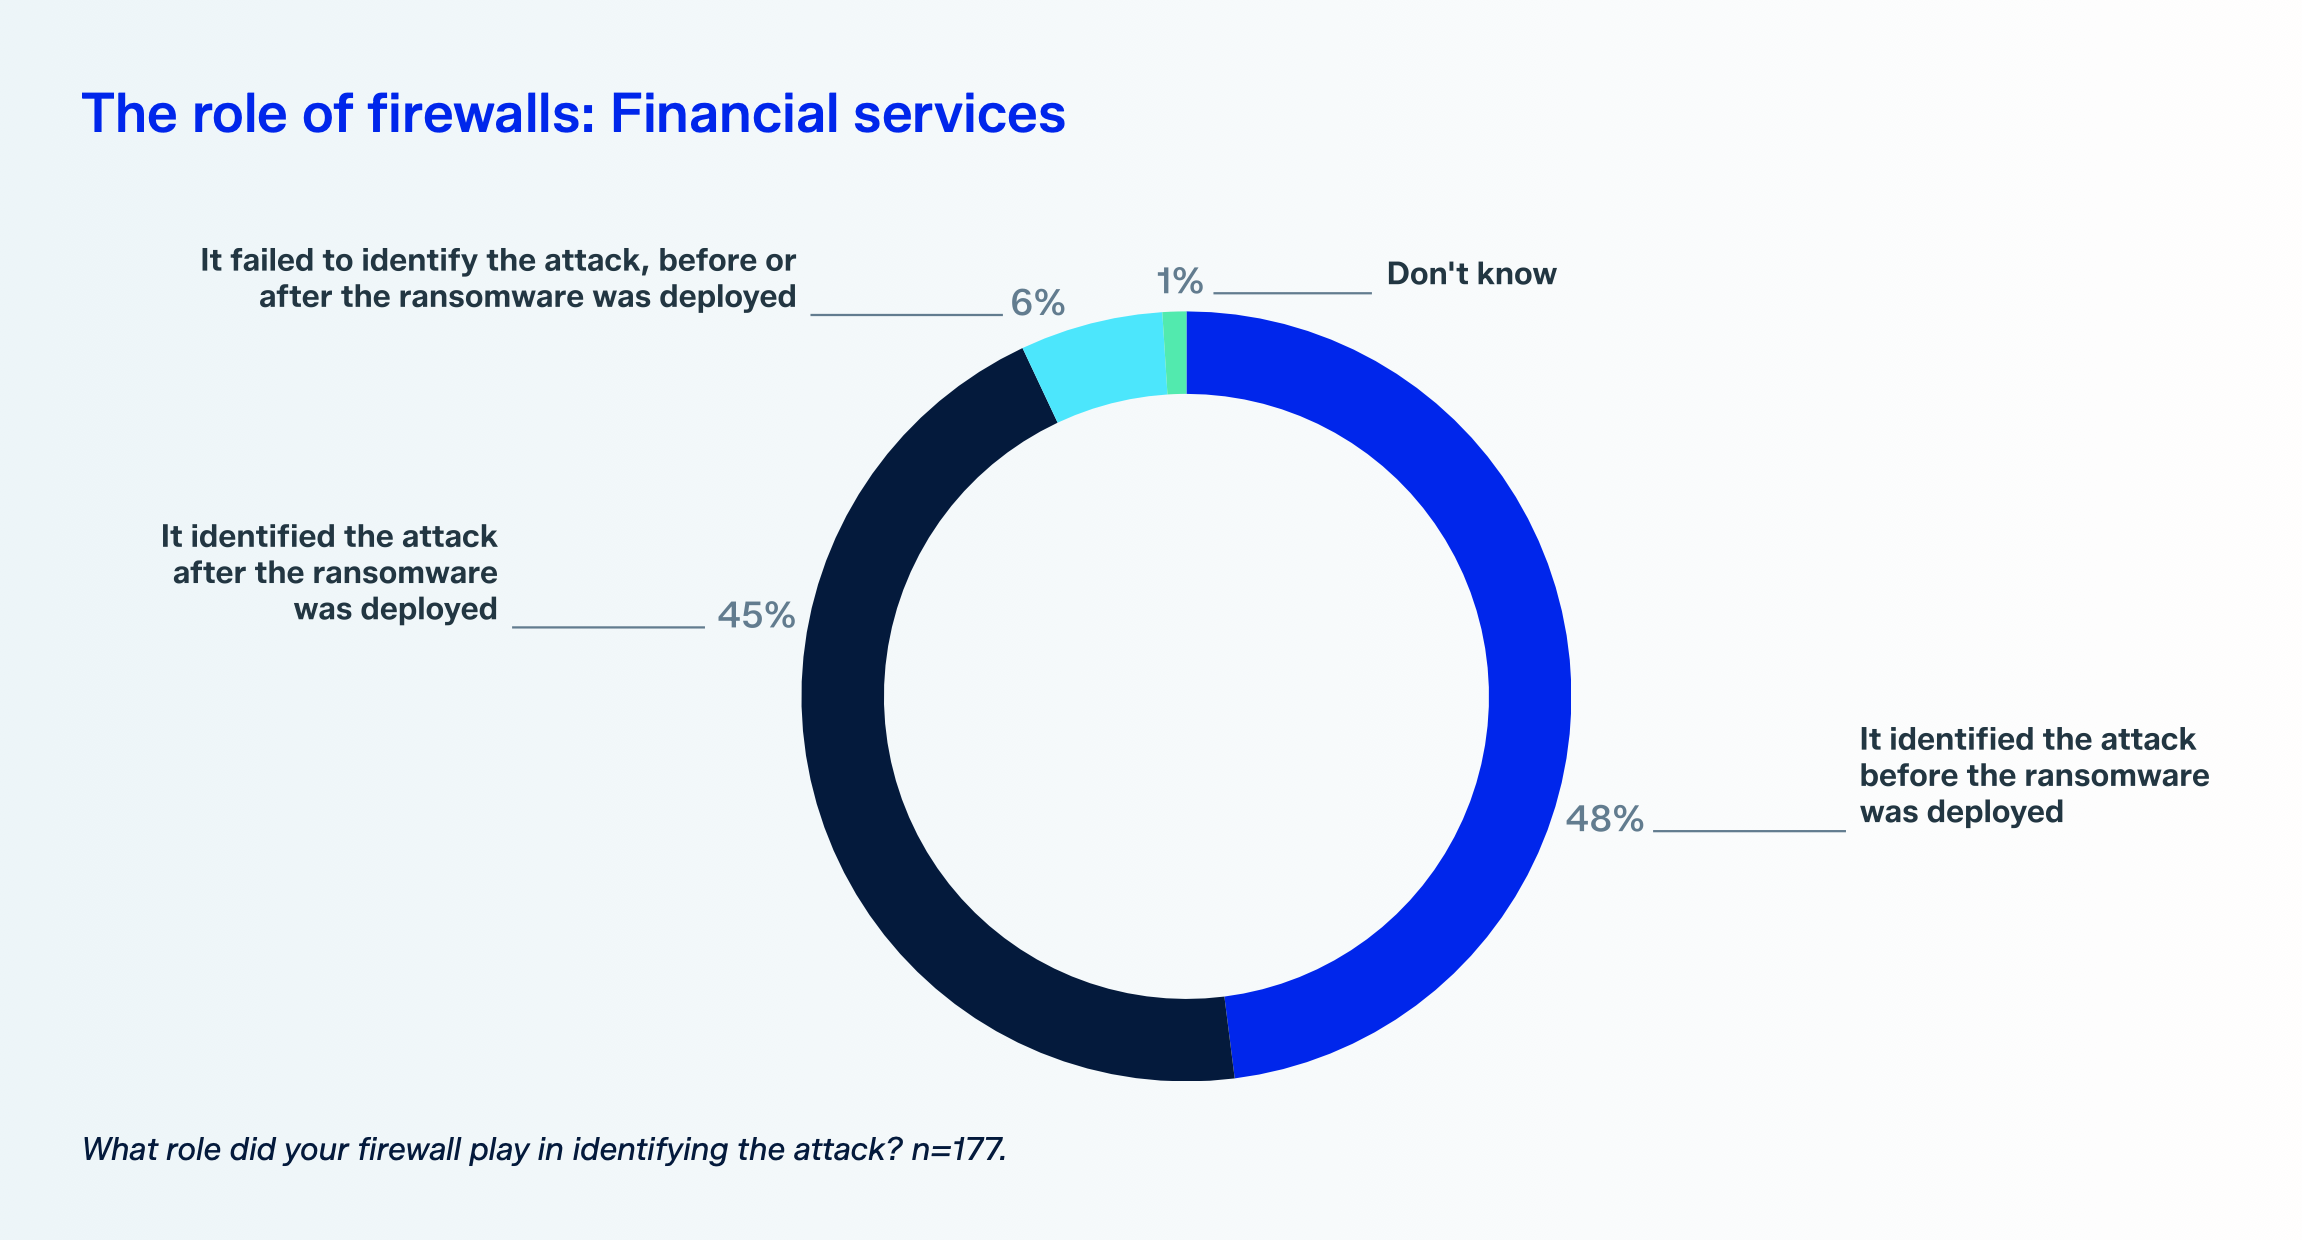
認証情報ベースの攻撃を受けた金融サービス業界の組織のほぼすべて (96%) が MFA (多要素認証) を有効にしていましたが、それでも 70% がデータを暗号化されました。ファイアウォールは、ランサムウェアが展開される前に攻撃の 48% を検知していましたが、早期の兆候があったにもかかわらず、被害組織の 53% がデータを暗号化されてしまいました。
セキュリティコントロールは適切なシグナルを収集しているものの、他のツールとの連携が不十分であるため、一体となった対応ができていません。本レポートには、今年のデータに基づく重要な推奨事項が掲載されています。その 1 つが、アイデンティティ、メール、エンドポイント、ネットワークの各対策が一体となって対応する防御体制の採用です。
レポートを読む
金融サービス業界では身代金支払額が減少し、バックアップからの復旧が増加していますが、他のほぼすべての業界に比べて復旧速度が遅く、より重い人的負荷がのしかかっています。既知のセキュリティギャップを解消し、既存の防御策を連携させることが、最も高い投資効果を生みます。
無料レポートをダウンロードして、調査結果の全容、業界別比較、および推奨事項をご確認ください。