


今年の「ランサムウェアの現状」調査では、教育機関がランサムウェア攻撃に対するレジリエンスを構築しつつあるという明るい兆しが見られました。しかし、攻撃後の復旧に要するコストと期間は、依然として増加傾向にあります。今年は初等・中等教育機関 (18 歳まで) と高等教育機関 (18 歳以上) の双方で復旧コストが上昇し、高等教育における平均復旧コストは 100 万ドル以上増加しました。また、調査対象となった全業種と比較して、現在ある教育セクターが復旧に最も時間がかかるセクターにランクインしています。
今年で6 回目となる年次レポート「教育機関におけるランサムウェアの現状」が公開されました。このレポートでは、高等教育機関および初等・中等教育機関の回答者別に分類した詳細な調査結果が掲載されています (過去 1 年間にランサムウェアの被害を受けた 131 の初等・中等教育機関と、95 の高等教育機関)。なお、調査は 2026 年 1 月から 3 月にかけて実施されました。
こちらをクリックしてレポート全文をご確認ください。
アイデンティティを標的にした攻撃経路
悪意のあるメール、フィッシング、認証情報の漏洩、ブルートフォース攻撃などのアイデンティティベースの攻撃経路が、教育機関における攻撃の 85% を占めており、全業種での割合である 79% を上回っています。
初等・中等教育 (31%) と高等教育 (29%) の両方において、最大の技術的な根本原因は悪意のあるメールでした。
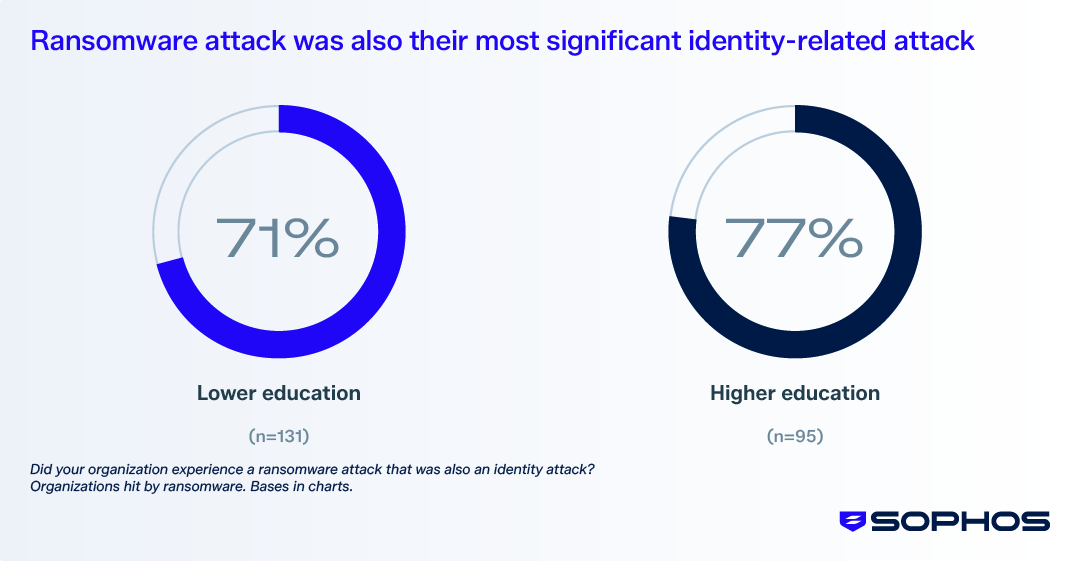
しかし、アイデンティティに関する問題は、単なるランサムウェア攻撃の侵入経路にとどまりません。教育機関の被害者の 73% が、「ランサムウェア攻撃が過去 1 年間で最も深刻なアイデンティティ攻撃でもあった」と回答しました (全業種平均の 67% を 6 ポイント上回る数値)。これに該当する割合が最も高かったのは高等教育の 77% で、初等・中等教育は 71% でした。なお、全業種平均の 67% という結果は、今年前半に公開した「アイデンティティセキュリティの現状 2026 年版」レポートでも取り上げています。
全業種と比較して悪化していた教育機関の運用環境
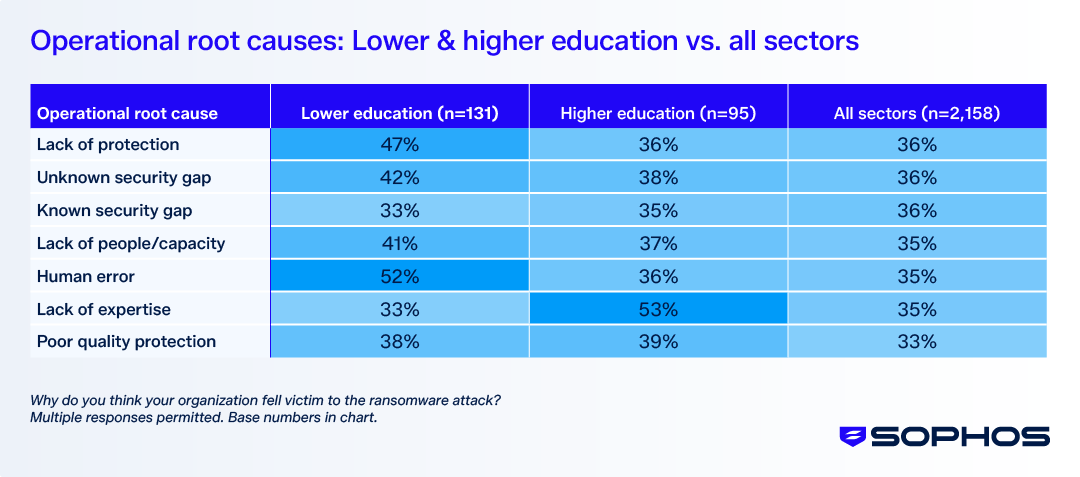
ランサムウェア攻撃の一因となった運用上の欠陥について尋ねたところ、「セキュリティギャップ」を除くすべての項目で、教育機関の回答は全業種平均を上回っていました。 内訳は下図の通りです。
教育機関を細分化すると、それぞれの弱点が浮き彫りになります。
- 高等教育における決定的な課題は、専門知識でした。53% が攻撃をタイムリーに検知・阻止するためのスキルが不足していたと回答しており、全業種平均の 35% を大きく上回っています。
- 初等・中等教育では、人的ミス (52%) と保護対策の不足 (47%) を筆頭に、対応能力やツールの不足に問題が集中していました。
これらの運用上の根本原因については、レポート内で詳しく解説しています。
初等・中等教育機関でデータ暗号化が急増
昨年のレポートでは、初等・中等教育機関は他のどの業種よりも、データが暗号化される前に攻撃を阻止する割合が高かったことが示されていました。しかし今年、その傾向が逆転しました。初等・中等教育機関に対する攻撃のうち、データの暗号化に成功した割合は、2025 年版レポートの 29% から 2026 年版では 61% へと 2 倍以上に増加し、全業種平均の 56% を上回りました。
教育機関全体では、攻撃の 58% がデータの暗号化という結果に終わっています。
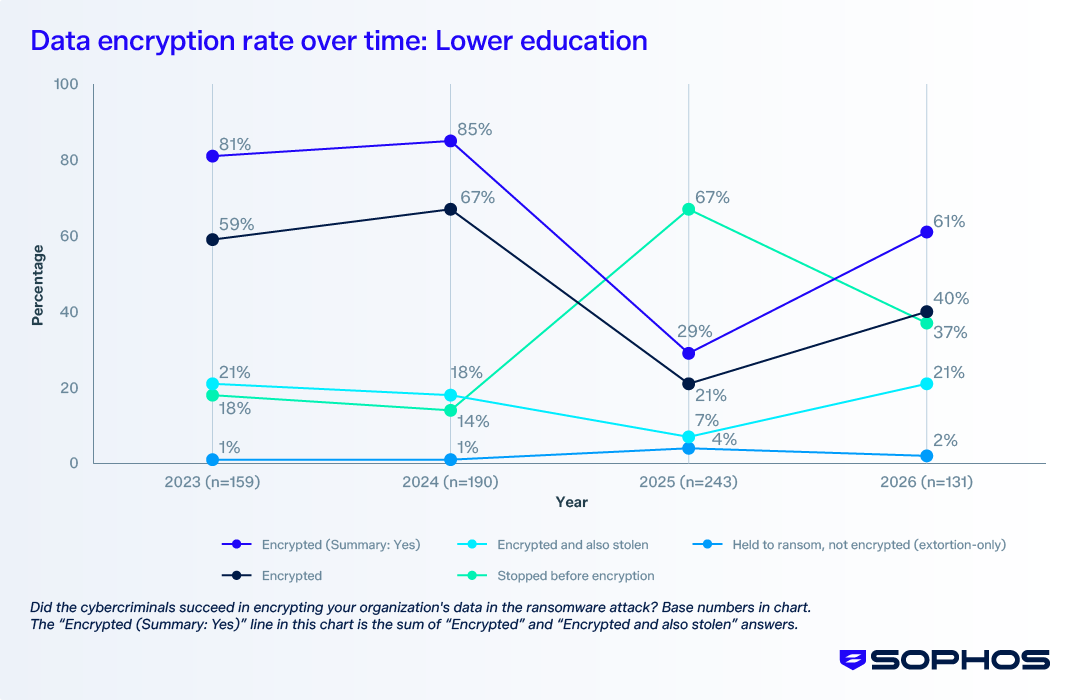
一方で、データ復旧のためのバックアップ利用率は今年のレポートで増加しました。初等・中等教育機関の 77%、高等教育機関の 69% がバックアップからデータを復元しており、いずれも全業種平均の 66% を上回り、2025 年と比較して回復傾向が見られます。
ほぼすべての業種よりも、教育機関の復旧は遅い
教育機関は復旧コストが高額であるだけでなく、復旧に要する時間も長期化しています。教育機関が 1 か月以上の復旧期間を要する割合は、全業種平均のほぼ 2 倍でした。
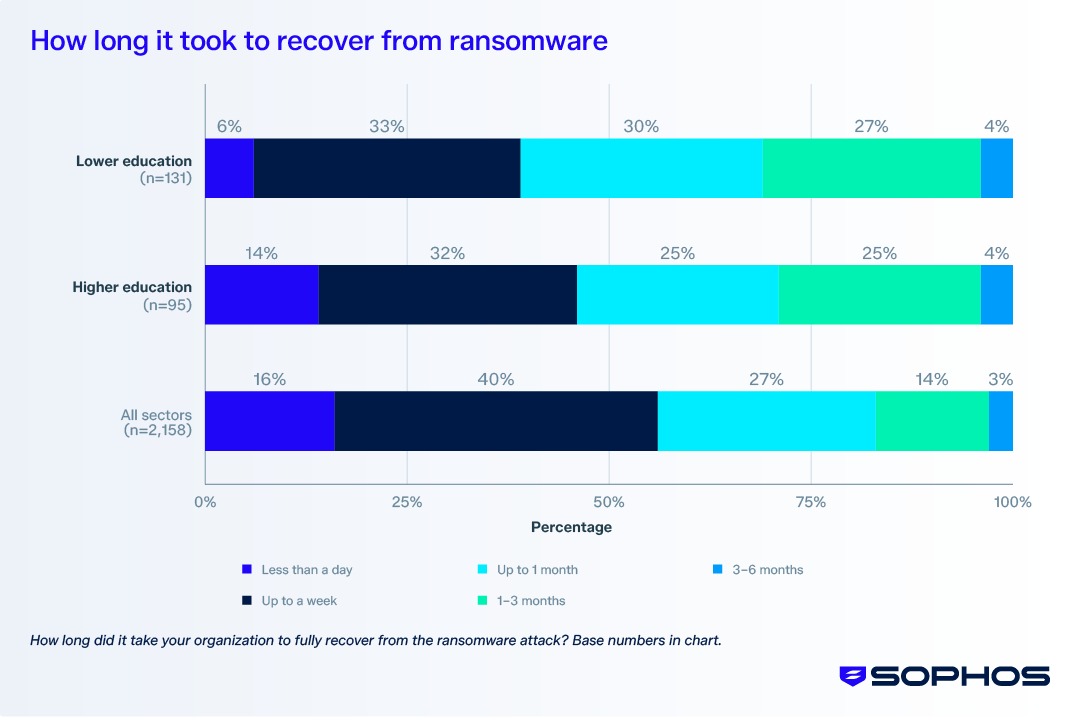
平均復旧時間が最も長い業種のランキングにおいて、教育機関は上位に位置しており、初等・中等教育は「復旧に時間がかかる」カテゴリでも首位となっています。詳細についてはレポートをご覧ください。
身代金要求額と支払額の相反する動き
教育機関に対する身代金要求額は中央値で 77 万 5,200 ドルに下落し、数年ぶりの低水準となりました。この下降傾向は 2 年連続で続いています。
一方、身代金支払額はわずかに上昇し、中央値で 51 万 5,000 ドルとなりました。それでも、この金額は全業種平均の中央値である 76 万 9,000 ドルを下回っています。教育機関は、高額な身代金要求に直面しながらも、全業種と比較して支払額を低く抑え続けたことは、前向きな一歩と言えます。
本レポートでは、どの教育セクターが身代金要求額と支払額を押し下げているかを詳しく分析しています。
シグナルを記録しても、対応は行わない防御体制
今年の調査結果では、すべての業種に共通する傾向が見られました。認証情報を悪用した攻撃の被害者のほぼすべてが MFA (多要素認証) を有効化していたにもかかわらず (教育機関 98%、全業種平均 97%)、その大半でデータが暗号化されていました。
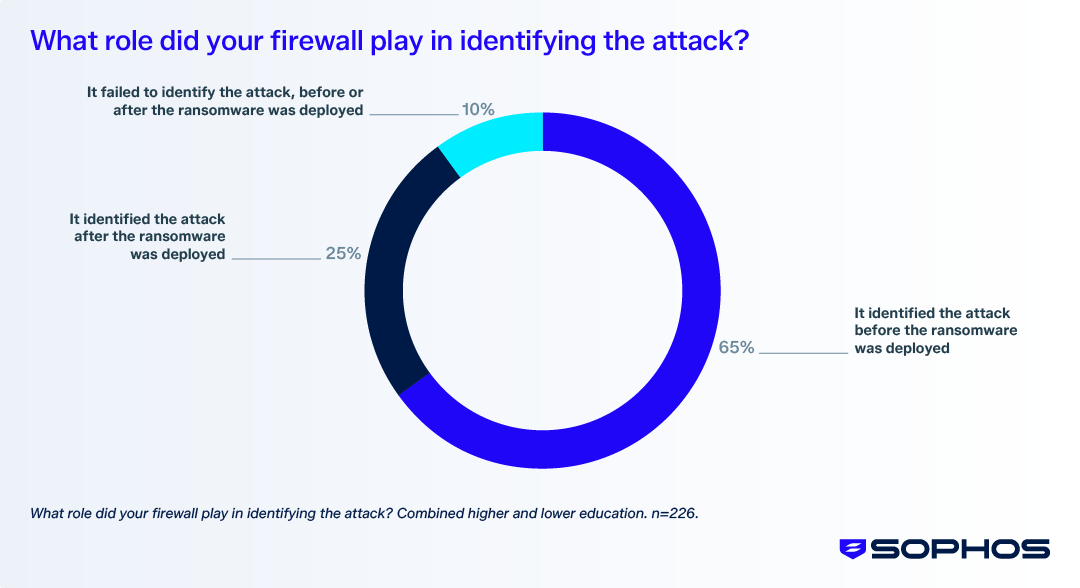
別の調査項目によると、教育機関に対する攻撃の 65% において、ランサムウェアが実行される前にファイアウォールが警告を発していました。しかし、そうした早期検知が行われた事例であっても、教育機関の被害者の 51% でデータが暗号化されていました。
セキュリティコントロールは正しいシグナルを収集しています。しかし、攻撃を事前に阻止できるほど深く相互連携していません。本レポートの提言の 1 つは、サイバーセキュリティを防御システムの一体制へと移行させ、アイデンティティ、メール、エンドポイント、およびネットワークの各制御機能でシグナルを共有させ、一体となって対応させることです。
また本レポートでは、ランサムウェアによるプレッシャーが現場の人々に及ぼす影響についても考察しています。高等教育機関のチームの 53% が、攻撃後に経営陣からのプレッシャーが増加したと回答しています。また、教育機関のチームの約 4 割が、ストレスやメンタルヘルスの問題によるスタッフの欠勤を報告しています。これは全業種平均を大幅に上回る数値です。
レポートを読む
復旧に時間とコストがかかる教育機関にとって、既存の防御策を連携させることは、データの保護と防御チームの負担軽減のための最も効果的な投資となります。
レポートをダウンロードして、調査結果の全容、初等・中等教育機関と高等教育機関別の内訳、業種間の比較、および提言をご確認ください。