


2026 年 8 月、ソフォスのアナリストは、ClickFix 形式のルアー (罠、おとり) を用いた、一連の Managed Detection and Response (MDR) 事例の調査を開始しました。これらの事例では、Python ベースのトンネリング型インプラントが展開されていました。被害者に「ファイル名を指定して実行」ダイアログボックスを開くよう指示する典型的な ClickFix のルアーとは異なり、これらのルアーはユーザーに Windows ターミナルウィンドウを開くよう指示します。この ClickFix の亜種は「TerminalFix」と呼ばれています。
TerminalFix は特定の脅威グループやキャンペーンに結びついているわけではありません。ソフォスのアナリストは 2026 年、これらのルアー (図 1 参照) が組み込まれ、複数の感染チェーンを引き起こした攻撃キャンペーンを確認しました。
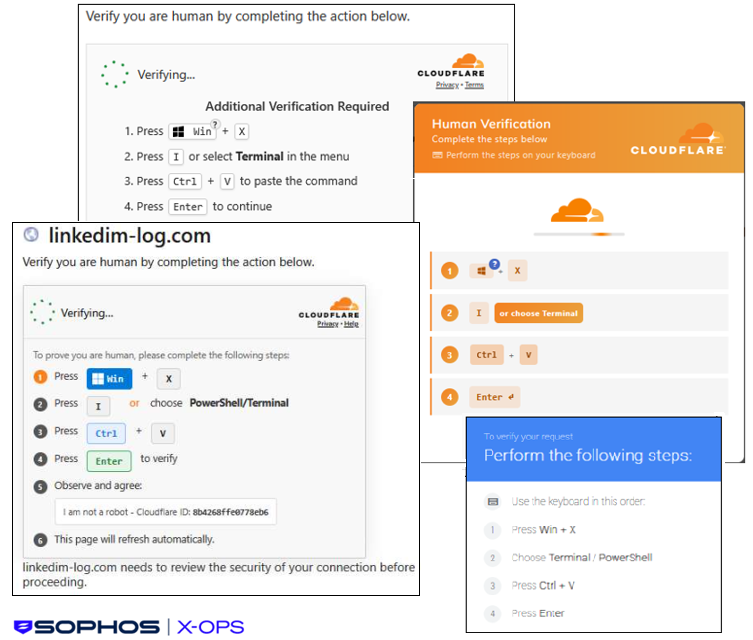
図 1: TerminalFix のルアー
ソフォスのアナリストはこのアクティビティを調査する中で、2026 年 2 月に BlueVoyant によって初めて確認されたシェルコードベースのローダーである Lorem Ipsum Loader が展開されていることを特定しました。このマルウェアの存在に加え、コマンドアンドコントロール (C2) インフラ、永続化手法、および DLL サイドローディングのアクティビティから、ソフォスのアナリストは TerminalFix による侵入を、少なくとも 3 月から活動しているより広範なキャンペーンと関連付けることができました。ソフォスのアナリストは、このキャンペーンを STAC4924 として追跡しています。
STAC4924 の感染チェーン
TerminalFix のルアーの指示に従ってしまった被害者は、PowerShell コマンドを実行し、正規の Windows 実行ファイル、悪意のある DLL、およびバッチスクリプトを含む ZIP アーカイブをダウンロードします (図 2 参照)。
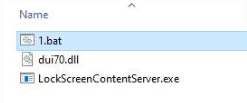
図 2: ダウンロードされた ZIP アーカイブの内容
その後、コマンドはバッチスクリプトを実行し、これによっていくつかの永続化メカニズムがインストールされ、正規の LockScreenContentServer.exe バイナリが起動されます。この実行ファイルは、DLL サイドローディングを介して悪意のある dui70.dll ファイルをロードします。この DLL には Lorem Ipsum Loader が含まれており、これが実行されます。このローダーは、シェルコードのバイトを生のバイナリデータではなく英語の単語として保存することで、エントロピーベースの検知を回避しようとします。別のルックアップテーブルにより、それらの単語と、それらによって表される 16 進数のバイト値とのマッピングが行われます。
実行されると、Lorem Ipsum Loader は正規の Letsdiskuss プラットフォーム上でホストされている攻撃者の管理下にあるプロファイルに対して HTTP リクエストを発行します。ローダーはプロファイル内に埋め込まれたエンコードされた文字列を抽出し、それをデコードして最新の C2 サーバーのセットを取得します。その後、ローダーは JPEG 画像ファイルが含まれているように見える HTTP POST リクエストを使用して、C2 サーバーと通信します (図 3 参照)。しかし、これらの画像ファイルにはエンコードされたデータが含まれており、マルウェアはこれを抽出してデコードし、C2 通信を可能にします。
図 3: マルウェアと C2 サーバー間でやり取りされる画像のサンプル
その後、マルウェアは一連の PowerShell コマンドを実行して、偵察、情報収集、永続性の確立を行います。また、python.org から正規の Python 組み込みパッケージをダウンロードし、悪意のあるファイルと一緒に解凍することで、ポータブルな Python ランタイムを Users\Public\indigo ディレクトリに展開します。その後、このランタイムを使用して client.py を実行します。これは、攻撃者の管理下にあるサーバーへの暗号化された WebSocket 接続を確立し、侵害されたホストを特定するための一意の UUID を割り当てるカスタムのトンネリング型インプラントです。これにより生成されたトンネルを通じて、攻撃者は侵害されたホスト経由でトラフィックを中継し、正規の Web トラフィックに紛れてネットワークリソースにアクセスすることが可能になります。
2 つのフェーズ、2 つの配信メカニズム
STAC4924 キャンペーンを分析した結果、配信メカニズムは異なっているものの、多くの技術的特徴が共通している 2 つのアクティビティフェーズが明らかになりました。
3 月と 4 月に確認された第 1 フェーズでは、SEO ポイズニングされた Web サイトを利用して、トロイの木馬化された Microsoft Teams の MSI インストーラーが配布されていました。これらのインストーラーは、標的固有の C2 インフラストラクチャと通信する多段階の PowerShell ローダーを展開し、letsdiskuss[.]com 上にホストされている攻撃者管理のプロファイルをデッドドロップリゾルバーとして活用していました。ソフォスのアナリストは、このアクティビティと、BlueVoyant によって確認された Lorem Ipsum Loader キャンペーンとの間に、かなりの重複があることを確認しました。
5 月下旬から、このキャンペーンは署名付き MSI インストーラーから TerminalFix のルアーへと移行しました。この移行のタイミングは、攻撃に使用されていた不正取得された証明書を供給していたマルウェア署名サービスを、Microsoft が閉鎖した時期と一致していました。第 2 フェーズは 9 月まで続いており、DLL サイドローディング、画像ベースのステガノグラフィー、Active Directory の偵察、および Python のリバーストンネル型インプラントが活用されています。ソフォスのアナリストが確認したツールと手法は、8 月に Microsoft が報告した TerminalFix のアクティビティと一致しています。
ソフォスのアナリストは中程度の確信度を持って、これら 2 つのフェーズが同じ脅威グループ、または密接に関連する攻撃者に結びついていると評価しています。被害者ごとに割り当てられた UUID を用いたコールバック構造や、デッドドロップリゾルバーとしての letsdiskuss[.]com の使用は、どちらのフェーズでも確認されました。また、DLL サイドローディングの手法も、第 1 フェーズで導入され、第 2 フェーズでは実行の中核となっていたことから、関連性があることが示唆されています。表 1 は、3 月から 9 月にかけてソフォスのアナリストが確認したサイドローディングの組み合わせをまとめたものです。さらに、両フェーズにおいて、正規の Microsoft またはソフトウェア更新コンポーネントを装った自動実行エントリを通じて永続性を確立しており、多くの場合、スケジュールされたタスクによってその効果が強化されています。こうした共通点は、侵害後のプレイブックが完全に再設計されたというよりは、キャンペーンの配信メカニズムが進化したことを示唆しています。
| 正規のアプリケーション | 悪意のある DLL |
| lockscreencontentserver.exe | dui70.dll |
| changepk.exe | slc.dll |
| changepk.exe | faultrep.dll |
| changepk.exe | sppcext.dll |
| werfaultsecure.exe | faultrep.dll |
| ResilientStorageCoordinator.exe (originally WerFaultSecure.exe) | faultrep.dll |
| embeddedapplauncher.exe | sspicli.dll |
| embeddedapplauncher.exe | secur32.dll |
| certenrollctrl.exe | certenroll.dll |
| phoneactivate.exe | dui70.dll |
| vdsldr.exe | vdsutil.dll |
| wuauclt.exe | sspicli.dll |
| bin.exe | cpulib.dll |
| sessionmsg.exe | dui70.dll |
| sessionmsg.exe | duser.dll |
| net runtime optimization service.exe | mscoree.dll |
| Microsoft Edge Updates Helper.exe | msvcp140.dll |
| Microsoft Teams Revo Helper. Exe | msvcp140.dll |
| wlrmdr.exe | dui70.dll |
表 1: STAC4924 キャンペーンで使用されたサイドローディングの組み合わせ
攻撃の帰属
BlueVoyant はその後、Lorem Ipsum Loader をサイバー犯罪グループ「Rapid Brigantine」によるものと特定しました。ソフォスの Counter Threat Unit™ (CTU) 研究チームは、このグループを GOLD VICTOR (別名 Vanilla Tempest、DEV-0832、VICE SPIDER、Vice Society) として追跡しています。このグループは Vice Society や Rhysida ランサムウェアファミリに関連付けられています。ソフォスのアナリストが STAC4924 で確認したツール、インフラストラクチャ、および配信メカニズムの変化は、「BlueVoyant による犯行」との帰属を裏付けています。ただし、ソフォスのアナリストは STAC4924 キャンペーンにおいて暗号化の痕跡は確認していません。
推奨事項、対策、および指標
各組織は、感染の兆候がないか自社環境を監視し、影響を最小限に抑えるために適切に対処する必要があります。さらに、このタイプの攻撃は件数が増加し、進化も止まらないため、ClickFix 型のルアーを特定できるように従業員を訓練することが重要です。
この脅威に関連するソフォスの対策は以下の通りです。
- Evade_28d
- C2_38a
- Evade_61b
- Creds_2d
- Troj/Loader-RV
- Troj/Loader-RW
- Troj/Loader-RN
- Troj/Loader-RT
- ATK/PyTune-B
脅威インジケーターの数が多いため、完全版リストについては SophosLabs の GitHub リポジトリから入手してください。