


アイデンティティは今や、サイバーセキュリティにおいて最も標的とされる攻撃対象領域の 1 つとなっており、攻撃者はアクセス権を獲得する目的で、盗まれた認証情報、侵害されたセッション、過剰な権限、アイデンティティの設定ミスをますます悪用するようになっています。一方、組織では、以前よりも多くのクラウドサービス、リモートユーザー、非人間アイデンティティに加えて、システムやデータにアクセス可能な、急増する AI エージェントの管理が求められています。
ソフォスの「アイデンティティセキュリティの現状 2026 年版」によると、組織の 71% が過去 1 年間にアイデンティティが関与した侵害を経験しており、そのうちの 41% は、非人間アイデンティティの管理が不十分であったことが原因でした。
課題は明確です。単にアイデンティティを管理するだけでなく、どのアイデンティティがリスクをもたらすのか、そのリスクは時間とともにどのように変化するのか、そして攻撃者に悪用される前にどう対応すべきかを理解するこが求められています。
アイデンティティセキュリティは進化している。Sophos ITDR もまた進化している。
Sophos Identity Threat Detection and Response (ITDR) は、Sophos XDR および Sophos MDR 向けの強力なアイデンティティセキュリティ用アドオンとして 2025 年に導入されました。今日、多くの組織が拡大し続けるアイデンティティ攻撃の対象領域に対処する中で、Sophos ITDR はスタンドアロンソリューションへと進化し、Sophos AI ネイティブなサイバーセキュリティ防御システムである Sophos Fusion を最速で実感できる手段の 1 つとなっています。
Sophos ITDR の新機能:
スタンドアロンで 迅速な導入、即時可視化、追加のソフォスソリューションは不要 | Microsoft のサポート Microsoft Entra ID およびオンプレミスの Active Directory 環境を保護 | 動的な AI アイデンティティ 動作と環境のシグナルに基づいて、高リスクなアイデンティティを継続的に評価・説明 |
AI アイデンティティの Microsoft AI エージェント、所有関係、権限、リスクを検出 | 160 以上の継続的な セキュリティギャップ、過剰な権限、アイデンティティ攻撃経路を可視化 | コンテキスト化されたケースと 発見事項を自動的にケースにグループ化し、単一のインターフェースから主要なアクションを実行 |
これらの機能強化により、組織は単なるアイデンティティ管理にとどまらない対策を実現することができます。Sophos ITDR は、可視化や優先順位付けから調査・対応に至るまで、包括的なアイデンティティセキュリティをサポートします。
リスクから対応まで、アイデンティティを保護
人間アイデンティティおよび非人間アイデンティティに関する包括的なビューと、160 以上の継続的なポスチャ評価により、組織はユーザー、デバイス、アプリケーション、グループ、サービスアカウント、そして Microsoft AI エージェントのアクセス、所有者、権限を一目で把握できます。
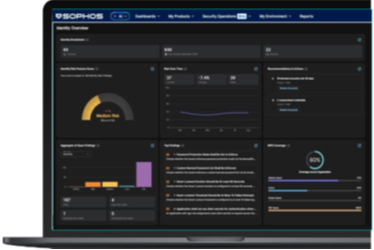
さらに、Sophos ITDR は、動作分析、認証履歴、位置情報データ、およびその他のシグナルを用いて、すべての人間/非人間アイデンティティのリスクを継続的に評価・説明する、動的で AI を活用した新しいアイデンティティリスクスコアを通じて最優先事項を提示します。セキュリティチームは、誰が最大のリスクをもたらしているのか、そしてその理由を迅速に把握できます。
認証情報が漏洩した場合には、Sophos ITDR がダークウェブや漏洩情報のソースを継続的に監視し、影響を受けるアイデンティティを特定して (VIP アカウントの高度な監視を含む)、即座の対応を可能にします。高リスクの検出結果は、コンテキスト化されたケースに自動的にグループ化されるので、アイデンティティ、検知情報、その他のリスク要因がすべて一か所に集約されます。組織はこれを活用して、Sophos ITDR 内から直接対応できます。例えば、攻撃者が漏洩したアイデンティティを悪用して実際に侵害を行う前に、パスワードの強制リセット、アクティブセッションの取り消し、MFA の適用、アカウントの無効化などを行うことができます。
数分で確かな成果を実現
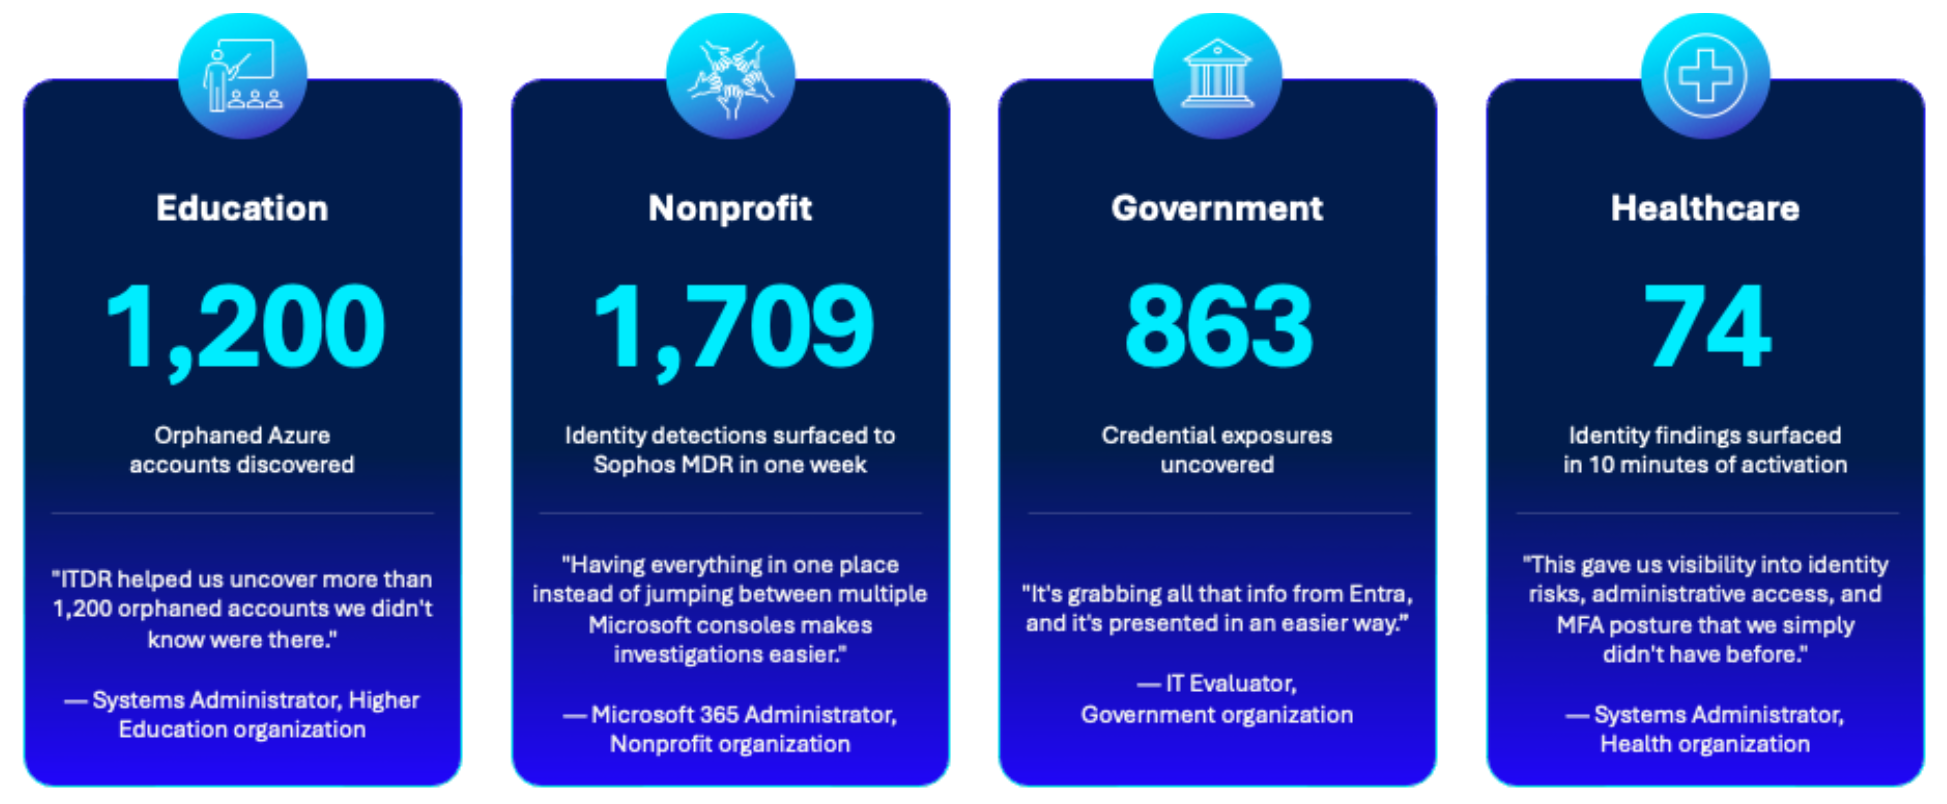
30 日間の無償評価とシームレスな導入により、通常数分以内に重要なアイデンティティリスクの特定を開始できます。最近の Sophos ITDR 無償評価では、組織がそれまで気付いていなかった何百もの放置された Azure アカウント、認証情報の漏洩、重大な MFA の不備が特定されています。
Sophos ITDR 無償評価での実際の検出結果:
Sophos Fusion の一部です
Sophos ITDR は、Sophos AI ネイティブなサイバーセキュリティ防御システムである Sophos Fusion のアイデンティティレイヤーを担います。Sophos Fusion の一部として、アイデンティティインテリジェンスはエンドポイント、ネットワーク、クラウド環境、電子メール、アイデンティティシステム全体にわたって検知、調査、対応を連携させる、広範なサイバー防御戦略の一環となります。詳細については www.sophos.com/fusion をご覧ください。
今すぐ始めましょう
Sophos ITDR は、Microsoft Entra ID とオンプレミスの Active Directory 環境の両方をサポートします。詳細については、www.Sophos.com/ITDR をご覧いただくか、30 日間の無償評価を開始して、わずか数分でのアイデンティティリスクの特定を体験してください。