


AI ツールが登場したことで、企業は驚くほど簡単に自社のデータを漏洩させてしまうようになりました。
顧客リストの書式を整えようとした従業員が、そのリストをチャットボットに貼り付けてしまう。
開発者が自社のコードをデバッグする目的でアシスタントに読み込ませる。
週に数時間の作業を省略しようとした誰かが、新しい AI 製品を仕事用のアカウントと連携させる。
いずれのアクションも悪意のあるものではありませんが、機密情報をセキュリティチームの目が届かない場所に移動させています。
Facebook の創業期にマーク・ザッカーバーグ氏が発した「素早く行動し、破壊せよ (Move fast and break things)」という言葉に象徴される今の時代は、攻撃者にとって有利に働いています。企業のデータは、より多くの場所、より多くのサードパーティ、そしてより多くの委任された認証情報を経由して流れています。
シャドー AI はすでに広範囲に普及しています。
- 組織の 82% が、セキュリティチームも IT チームも把握していなかった AI ツールやワークフローを少なくとも 1 つ発見しています。
- IT リーダーの 90% が、プライバシーとセキュリティの観点からシャドー AI を懸念していると回答しています。
多くの組織がこれを問題として認識しており、今後、許容される AI 利用について従業員を教育し、コンプライアンス要件を満たすために AI ポリシーを制定するでしょう。その前提にあるのは、「従業員はルールを知っていれば、遵守するようになる」という考えです。残念ながら、ガバナンスはそう単純ではありません。
ポリシー文書や従業員トレーニングは、AI ガバナンス戦略の始まりに過ぎません。AI ポリシーは、可視化と、ユーザーのワークフロー内で適用される技術的なコントロールによって裏付けられて初めて機能します。
実例: シャドー AI を起因とするインシデント
Vercel は 2026 年 4 月、サードパーティ製 AI ツールを経由して攻撃者が社内システムに侵入したことを公表しました。その経緯は以下の通りです。
ある従業員が、会社の Google Workspace アカウントを使用して、一般消費者向けの AI サービスに登録しました。
その従業員は、セルフサービスでの登録時に広範な権限を許可した。
数か月後、そのベンダーのシステムが侵害を受けた。
攻撃者は盗まれた OAuth トークンを使用して上記の Workspace アカウントを乗っ取り、会社の機密環境へと侵入した。
リスクとなったのは、AI ツールそのものではありませんでした。問題は、企業アカウントへの接続に対するコントロールが欠落していたことです。
問題点: 納期へのプレッシャーにポリシーが屈してしまう
上記のようなインシデントの後、本能的に「ポリシーをより頻繁に強化する」という対応を取りたくなります。しかし、実態は異なります。
- 従業員は意図的にポリシーを回避している: 1,310 人の従業員を対象とした Gartner の調査では、69% が過去 1 年間に所属組織のサイバーセキュリティ指針を無視したことがあり、74% は自分やチームのビジネス目標達成に役立つのであれば指針を無視してもかまわないと回答しました。
- 従業員はトレーニングの内容を忘れがちである: フィッシング対策トレーニングに関する 2 つの大規模調査 (1 つは 19,500 人以上の従業員を対象とした UC San Diego Health での調査、もう 1 つは従業員 12,500 人超を擁する米国のフィンテック企業での再現調査) によると、トレーニングを行っても従業員がフィッシングメールをクリックするかどうかに変化はほとんど見られませんでした。
IT オペレーションチームも、ソフトウェアエンジニアに文書化されたセキュリティ要件を遵守させようとする際にこれと同じ問題に直面します。エンジニアが受ける納期へのプレッシャーが、ポリシーの遵守を常に上回ってしまうのです。
AI の導入も同様のパターンをたどります。ポリシーが生産性向上の障害となった場合、優先されるのは生産性です。
解決策: 「あらかじめ舗装された道路」にポリシーを組み込む
IT オペレーションの分野で最終的に効果を発揮したのは、開発者がすでに使用しているツールに安全な経路を組み込むことでした。Netflix の元情報セキュリティ担当バイスプレジデント Jason Chan 氏は、これを次のように簡潔に表現しました。「ゲートではなく、舗装された道路とガードレールを」
ゲートはその場限りの阻止には効果的ですが、しばしば人々に、シャドー AI などのリスクにつながる、危険で監視もされていないルートを探させる動機を与えてしまいます。ガードレールのほうが優れているのは、技術的に適用された境界として機能しつつも、より安全な経路をユーザーに示すことができるからです。
AI ガバナンスポリシーを適切に策定するには、まず、監視されていない危険な経路を発見し、その原因となったユーザーのニーズを理解することから始めます。
最初のステップは常に「発見」
目に見えないものはガバナンスの対象とはならないため、効果的な AI ガバナンスは可視化から始まります。しかし、多くの組織では依然として、従業員がどの AI ツールを使用しているのか、どのようなデータが共有されているのか、あるいはデータが最終的にどこに行き着くのかを把握できていないのが現実です。見えていないアクティビティに対してコントロールを適用することはできません。したがって、隠れた場所 (シャドー) で進行している AI 利用に光を当てて特定し、そのデータに基づいてガバナンス戦略を策定することが第一歩となります。
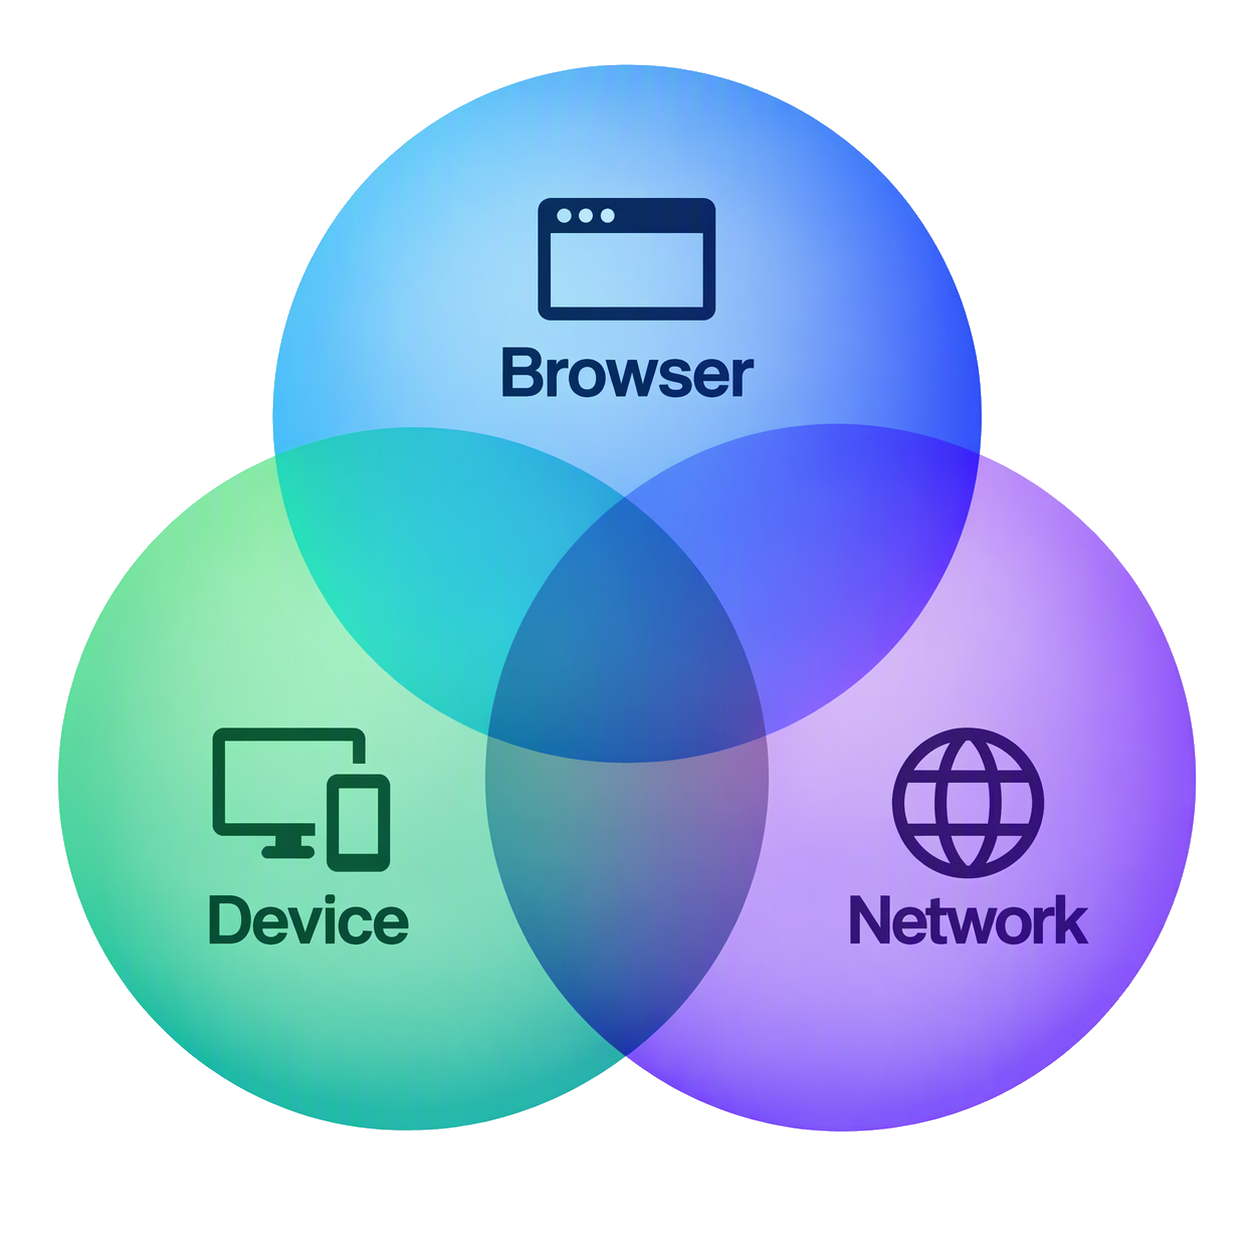
アクティビティは境界を越えて行われるため、特定も境界を越えて行われる必要があります。まず注目すべき 3 つの主要なシグナルは以下の通りです。
ブラウザセッション
ローカルデバイスのプロセス
ネットワーク呼び出し (特に管理対象ではないデバイスからのもの)
組織内で AI エージェントが頻繁に使用されるようになると、それらのエージェントに委任された認証情報が、追跡すべき 4 つ目のシグナルとなります。
リスクはチャットボットだけから生じるわけではないため、AI インベントリの範囲は、多くのポリシーで想定されているよりも広範になります。また、以下についても追跡する必要があります。
さまざまな種類の AI アプリケーション
組織がすでに承認している SaaS アプリケーションに組み込まれている AI 機能
自律型 AI エージェント
これらの AI インベントリ項目を継続的にスキャンし、その後で IT チームまたはセキュリティオペレーションチームが毎日確認しているダッシュボードやレポートにデータを集約する必要があります。単一の画面に以下の項目が含まれているのが理想です。
AI の利用状況
リスクスコアリング
ポリシーのステータス
推奨されるアクション
調査結果を別のコンソールに表示したり、確立されたインシデント対応ワークフロー以外の場所で処理したりするソリューションは避けてください。AI ポリシーの違反は、頻繁に確認されるメイン画面で可視化されている必要があります。こうすることで、他のセキュリティシグナルと同様に優先順位を付けて調査できるようになります。
最後に、継続的に発見する機能には、要件策定機能を含める必要があります。発見レポートに含まれる未承認のアクションはどれも、承認された手順がユーザーのニーズを満たしていなかった場所を示しています。違反者のリストを作成するのではなく、パターンを特定し、AI ユーザーと話し合い、ガードレール設計のためのインプットのリストを作成してください。
AI ポリシーを効果的に適用する方法
AI ポリシーの適用において最もよくある間違いは、「ブロック」か「許可」という二者択一として扱うことです。しかし、救済策なしに過剰にブロックすることは、まったく可視化されていない個人用デバイスや個人用アカウントの利用を助長することになります。実際には、ほとんどの決定は 2 つの状態ではなく、3 つの状態に分類されるべきです。
- 許可: 定義されたユーザーやグループに対して、承認されたツールを許可します。
- 警告: ポリシーやリスク上の懸念がある場合には警告を表示し、他の選択肢を提示します。
- ブロック: いかなる状況下でも許容できないアクションは「ブロック」し、他の選択肢へ誘導します。
「警告」レベルは、アクション実行時のユーザー向けメッセージ、管理者への通知、またははその両方とすることができます。これにより、組織は業務を即座に中断させなくても可視化と指導の機会を得ることができます。また、セキュリティチームが新しいツールや最新のユースケースを評価しながらユーザーの動作を導くことができます。
「ブロック」レベルにもある程度の配慮が必要です。ブロックが適用された場合は、その理由を説明してください。従業員は、何が要因でその措置がトリガーされたのか、また、どのような代替手段があるのかを理解していれば、ポリシーに従う可能性が高まります。
IT チームとセキュリティチームは、新しいツールについて従業員と協力する必要があります。単にブロック対象アプリケーションのリストを拡張するのではなく、安全な概念実証 (PoC) アプローチを採用し、リスクを評価した上で、そのツールを安全に導入できるかどうかを判断してください。AI の不確実性に対する答えは「適応力」であり、思考停止ではありません。
3 つのコントロールポイントとその対象
通常、効果的な AI ガバナンスには、3 つの主要なコントロールポイントでの可視化と制御が必要です。これらは、発見機能が重点を置く 3 つの領域と同じものです。
| コントロールポイント | 監視対象 | 実行可能な制御 |
|---|---|---|
| エンドポイントの検知とコントロール |
| ユーザー/グループごとのツールとアプリケーションへのアクセス (ローカルエージェント、デスクトップ AI クライアントを含む) |
| ネットワーク/ファイアウォール |
| サービスレベルのアクセス (管理対象のブラウザ/エンドポイントを経由しないパスを含 む) |
| セキュアなブラウザとワークスペースの保護 |
| 管理対象ブラウザ内でのアップロード、ダウンロード、コピー&ペースト、およびスクリーンキャプチャ |
ユーザーアイデンティティとセッションコンテキストもまた、AI アクティビティを評価する上で重要なシグナルです。今日のインシデントの多くは、マルウェアではなく、正規の認証情報の漏洩や悪用から始まります。Vercel が受けた侵害の事例は、信頼のあるアイデンティティがいかに短時間で大規模なセキュリティイベントの起点となり得るかを示しています。
1 つのポリシーと一元管理
AI ガバナンスプログラムのすべて (特定からポリシーの定義、コントロール、適用ログに至るまで) は、共有の運用画面を通じて可視化され、管理可能であるべきです。連携していないコンソール間を行き来する必要はありません。
可視化とコントロールが一体となっている場合、組織は検知から対応へと迅速に移行し、より一貫性のあるポリシーを維持し、監視、調査、適用のための「信頼できる唯一の情報源」を提供することができます。
AI ガバナンスの「舗装された道路」を構築するとは、実際どういうことか
未知または承認されていない AI ツールが発見された場合、組織は以下の手順に従う必要があります。
- 検知: エンドポイント、ネットワーク、ブラウザからのシグナルによって、アクティビティが表面化します。
- 分類: 誰も認識していないサービスが、審査キューに振り分けられます。ツールを評価する必要がある旨を説明するメッセージを表示し、デフォルトでブロックすることを選択する場合もあります。
- 評価: ツール名だけでなく、アイデンティティ、権限、位置情報、データアクセス、および動作に基づいて評価します。
- 判定: 適用対象となるユーザーやグループに範囲を絞った上で、セキュリティシステム内で許可、警告、またはブロックの適用ポリシーを設定します。
- 適用: 従業員が次回そのサービスを利用しようとした際、そのアクティビティが通過するコントロールポイントにおいて、利用の瞬間に決定内容を適用します。
- リダイレクト: ポリシーによってこのサービスをブロックする場合、具体的な代替手段と、例外を申請するための明確な手順を記載したメッセージを表示します。
- ルーティング: 当該のイベントを、チームがすでに実行している検知・調査ワークフローに送信します。これにより、必要に応じて適用イベントを調査へと移行できるようになります。
多くの組織では依然として、このプロセスの初期段階の機能を構築している最中です。効果的な AI ガバナンス戦略には、これら 7 つのすべてが必要です。
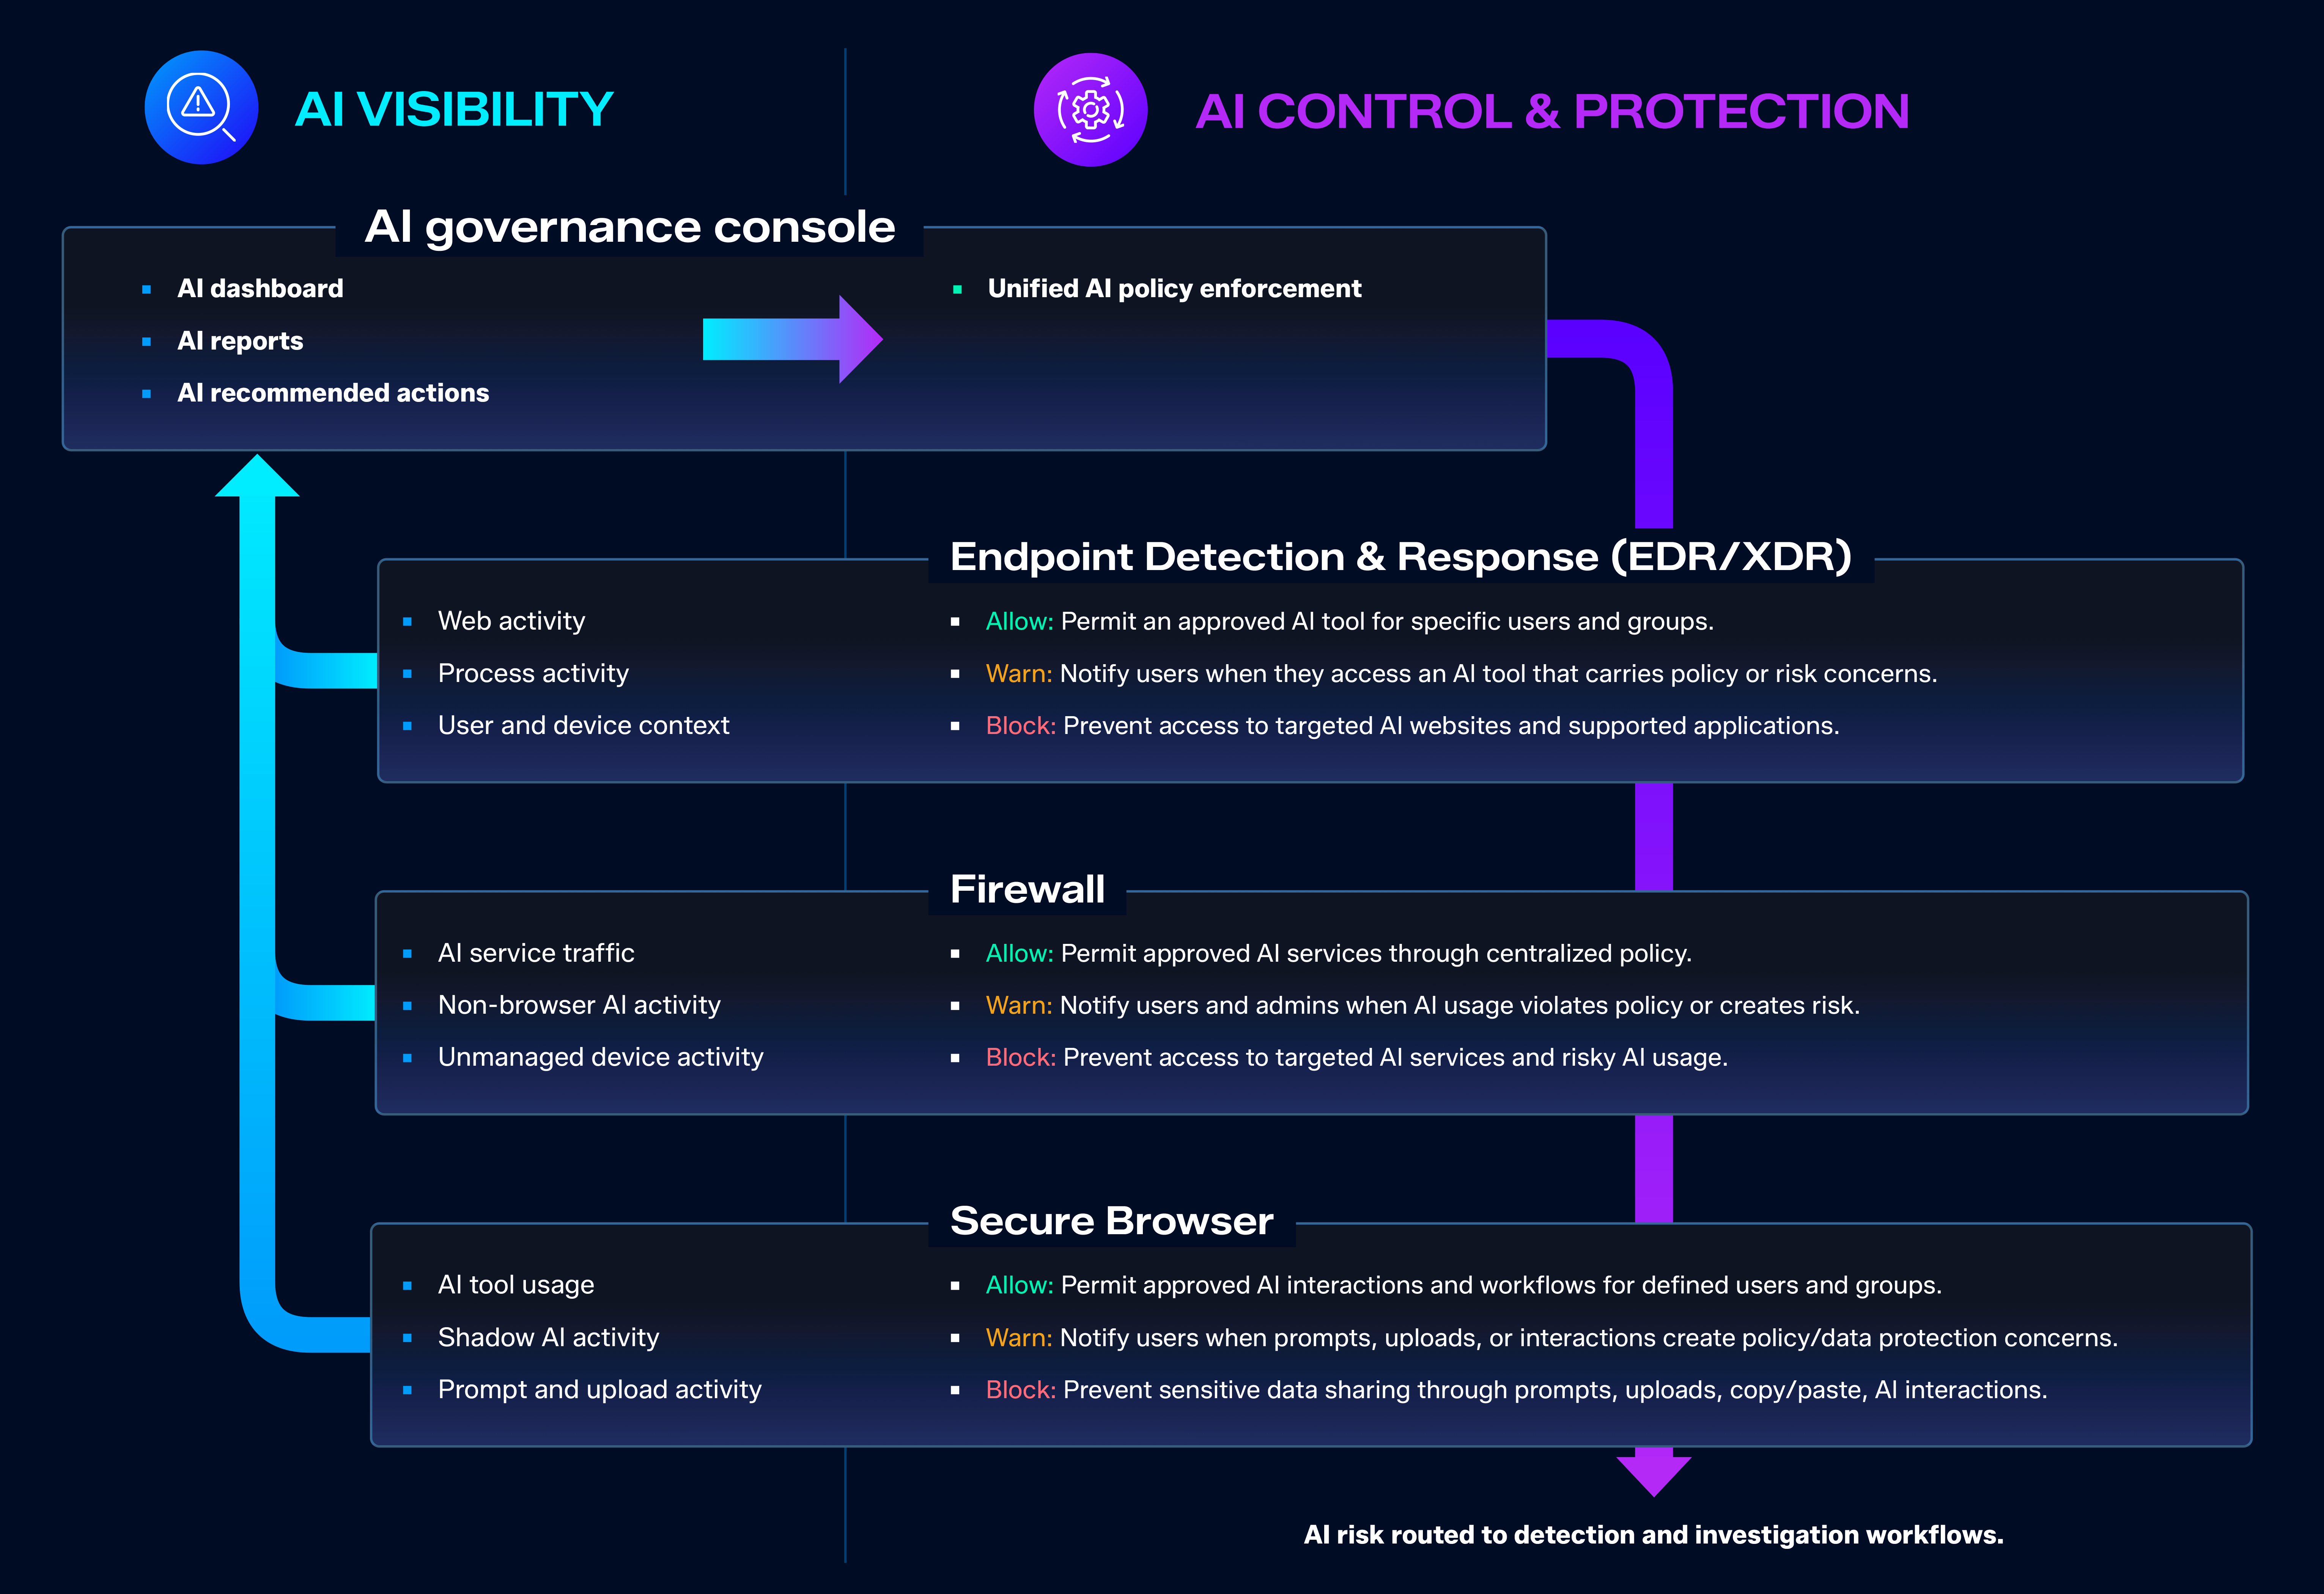
AI の可視化から、AIの制御と保護のフローへ。
「間違った行動」を取りにくくし、「正しい行動」を取りやすくする
取締役会、サイバー保険会社、規制当局、および監査人は、セキュリティプログラムの他の部分に対して要求しているのと同じレベルの可視性を、AI の利用、リスク、およびポリシー遵守に対しても求めるようになっています。
組織は、疑問が生じてから慌てて証拠をかき集めるのではなく、特定の期間中に何が起きたのか、どのポリシーが適用されたのか、そしてそれらのポリシーがどのように適用されたのかを迅速に示す必要があります。
効果的な AI ガバナンス戦略は、適用に関する 2 つの重要なベストプラクティスに依存しています。
実際にアクティビティが発生する場所でブロックを適用することで、被害をもたらす行為を困難にします。
以下を通じて、安全な行動を行いやすくします。
意味が自明な警告
承認済みの代替手段への誘導
容易に見つけられる例外処理の経路
文書化されたポリシーによって、ルールは定義されます。そしてコントロールこそが、そのルールを有効化します。
効果的な AI ガバナンスの鍵は、組織がエンドポイント、ネットワーク、ブラウザの各レイヤーですでに運用しているコントロールポイントを通じて、可視化と適用を実現することにあります。専用の AI セキュリティプラットフォームの多くは、導入や管理に多大なリソースを必要とするだけでなく、独立したコンソールがもう 1 つ増えることになります。チームが普段確認しない場所に格納された AI ガバナンスのデータは、その後放置されてしまいます。
これこそが Sophos AI Defense の背景にある考え方です。Sophos AI Defense は、組織がエンドポイント、ネットワーク、ブラウザ、および MDR (Managed Detection and Response) ですでに運用しているセキュリティコントロールを利用して、AI の可視化、制御、保護を支援します。別のスタンドアロンツールやコンソールを導入するのではなく、日常的に使用しているセキュリティオペレーションの中に AI の可視化、ポリシーの適用、および保護機能を統合します。
関連資料
- Sophos AI Defense: AI 利用における可視化、コントロール、保護機能の連携。
- AI 時代における信頼の構築: AI 導入を安全に進めるための包括的考察。
AI ポリシーが実際に適用される様子をご覧ください。