


Server Workload Protection
Protection forte et avec un faible impact sur les performances pour les charges de travail sur site, dans les centres de données et dans le Cloud.


Découvrez pourquoi les clients choisissent Sophos

Sophos est nommé Leader du Magic Quadrant de Gartner pour les plateformes de protection Endpoint (EPP).


Fonctionnalités de Server Workload Protection

Cloud Native Security
Sécurisez vos déploiements Windows et Linux, qu’ils soient multi-Cloud, sur site, virtuels ou un mélange hybride. Le déploiement dans des configurations mixtes est simple grâce à un agent unique. Les politiques de sécurité peuvent également être appliquées à tous les serveurs, même dans les environnements mixtes, ce qui facilite et accélère le déploiement, la configuration et la gestion.

Extended Detection and Response (XDR)
 Sophos Intercept X Advanced for Server with XDR est la seule solution XDR du secteur qui synchronise les protections natives Endpoint, serveur, pare-feu, messagerie, Cloud et O365. Obtenez une vue globale de l’environnement de votre organisation avec le plus riche ensemble de données et une analyse approfondie pour la détection, l’investigation et la réponse aux menaces. Cette solution est idéale tant pour les équipes SOC dédiées que pour les administrateurs informatiques.

Managed Detection and Response
 Sophos MDR (Managed Detection and Response) est une offre de services de chasse aux menaces, de détection et de réponse, entièrement managés par une équipe d’experts, 24 h/24 et 7 j/7. Sophos MDR fusionne Machine Learning et analyse d’experts pour améliorer la recherche et la détection des menaces, l’investigation approfondie des alertes et les actions ciblées afin d’éliminer les menaces rapidement et précisément. Contrairement à d’autres services, l’équipe Sophos MDR ne se contente pas de vous notifier lorsqu’une attaque ou un comportement suspect est identifié, mais elle intervient à votre place pour neutraliser les menaces les plus sophistiquées et les plus complexes à l’aide d’actions ciblées.

Sophos Endpoint intègre l’intelligence artificielle pour détecter les malwares connus et inconnus sans avoir recours aux signatures virales.
Technologie de Deep Learning
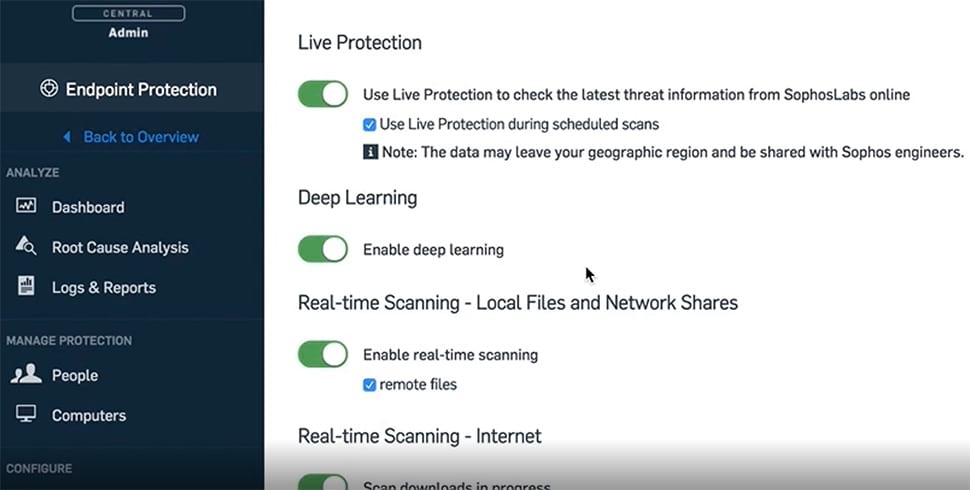 En intégrant le Deep Learning, une forme avancée de Machine Learning, Intercept X for Server transforme la sécurité des serveurs : elle passe d’une approche réactive à une approche prédictive, pour protéger contre les menaces connues et inconnues. Alors que de nombreux produits prétendent utiliser le Machine Learning, ce dernier n’est pas toujours conçu de manière égale. En matière de détection des malwares, le Deep Learning surpasse systématiquement les autres modèles de Machine Learning.

Prévention des exploits
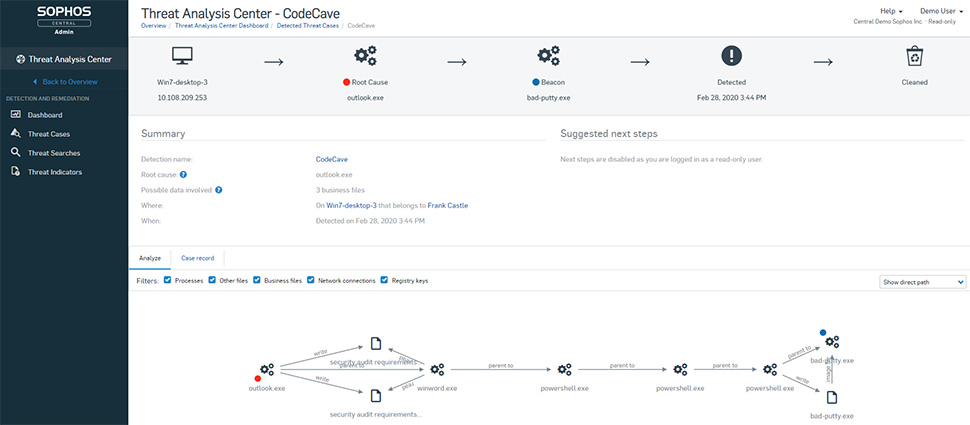 La prévention anti-exploit bloque les techniques utilisées dans les attaques sans fichiers, sans malwares ou basées sur un exploit. Alors qu’il existe des millions de malwares et des milliers de vulnérabilités logicielles attendant d’être exploitées, il n’existe qu’une poignée de techniques d’exploit sur lesquelles les attaquants s’appuient pour mener leurs attaques. En supprimant les outils de prédilection des cybercriminels, Intercept X bloque les attaques zero-day avant même leur exécution.

Anti-ransomware
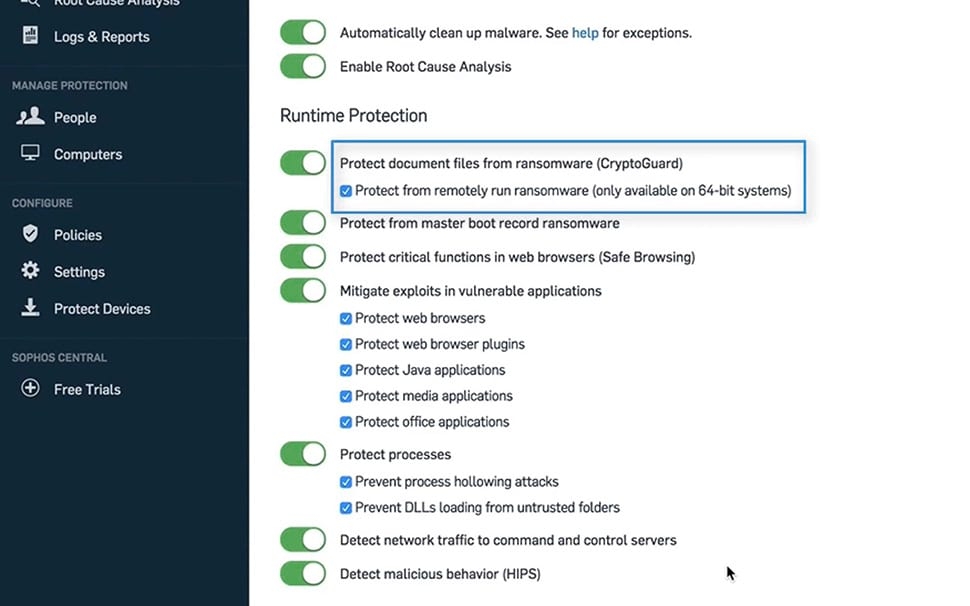 Les attaques de ransomware mobilisent souvent de nombreuses techniques avancées associées à un piratage manuel en temps réel. Pour ne pas être pris en otage par un ransomware, vous avez besoin d’une protection avancée qui surveille et protège contre l’ensemble de la chaîne d’attaque. Sophos Intercept X for Server vous dote de capacités de protection avancées qui neutralisent toute la chaîne d’attaque, dont le Deep Learning qui prévient les attaques de manière prédictive et CryptoGuard qui restaure en quelques secondes le chiffrement non autorisé des fichiers.

Protection contre les fichiers non autorisés
Conçu pour empêcher l’exécution d’exécutables non fiables sur des serveurs protégés. Alimenté par les renseignements sur les menaces de Sophos X-Ops.

Détection pour Linux
Lorsque la disponibilité est votre principale exigence, les outils de sécurité doivent être légers et s’intégrer dans vos workflows DevSecOps pour prévenir les risques et optimiser les performances des applications. La protection Sophos pour Linux identifie les attaques sophistiquées au fur et à mesure qu’elles se produisent sans nécessiter de module de noyau, d’orchestration, de baseline ou d’analyse du système. Cela évite les temps d’arrêt coûteux, les hôtes surchargés ou les problèmes de stabilité causés par les outils de sécurité traditionnels grâce à un agent unique dont les limites de ressources sont optimisées (notamment les limites de CPU, de mémoire et de collecte de données).
Obtenir nos prix


