


Server Workload Protection
Protección de alto impacto para cargas de trabajo locales, en centros de datos y en la nube, con un impacto mínimo en el rendimiento.


Descubra por qué los clientes eligen Sophos

Sophos ha sido nombrado líder en el Magic Quadrant de Gartner de plataformas de protección de endpoints.


Funciones de Server Workload Protection

Cloud Native Security
Proteja sus despliegues Windows y Linux, ya sean multinube, locales, virtuales o una combinación de todos ellos. El despliegue en configuraciones mixtas es sencillo gracias al uso de un único agente. Las políticas también se pueden aplicar a todos los servidores incluso en entornos mixtos, lo que facilita y acelera el despliegue, la configuración y la administración.

Extended Detection and Response (XDR)
 Sophos Intercept X Advanced for Server with XDR es la única solución XDR del sector que sincroniza la protección nativa de endpoints, servidores, firewalls, correo electrónico, la nube y O365. Obtenga una visión holística del entorno de su organización con conjuntos de datos exhaustivos y un análisis profundo para la detección, investigación y respuesta a las amenazas, tanto para los equipos SOC dedicados como para los administradores de TI.

Detección y respuesta gestionadas
 Sophos Managed Detection and Response (MDR) es un servicio totalmente gestionado prestado por un equipo de expertos que ofrece funciones de búsqueda, detección y respuesta a amenazas 24/7. Sophos MDR fusiona la tecnología del Machine Learning con el análisis de expertos para mejorar la búsqueda y la detección de amenazas, ofrecer una investigación más a fondo de las alertas y facilitar acciones concretas para eliminar las amenazas con rapidez y precisión. A diferencia de otros servicios, el equipo de Sophos MDR va más allá de la simple notificación de ataques o comportamientos sospechosos e inicia acciones específicas en su nombre para neutralizar incluso las amenazas más sofisticadas y complejas.

Inteligencia artificial integrada en Sophos Endpoint que detecta el malware tanto conocido como desconocido sin necesidad de firmas.
Tecnología de Deep Learning
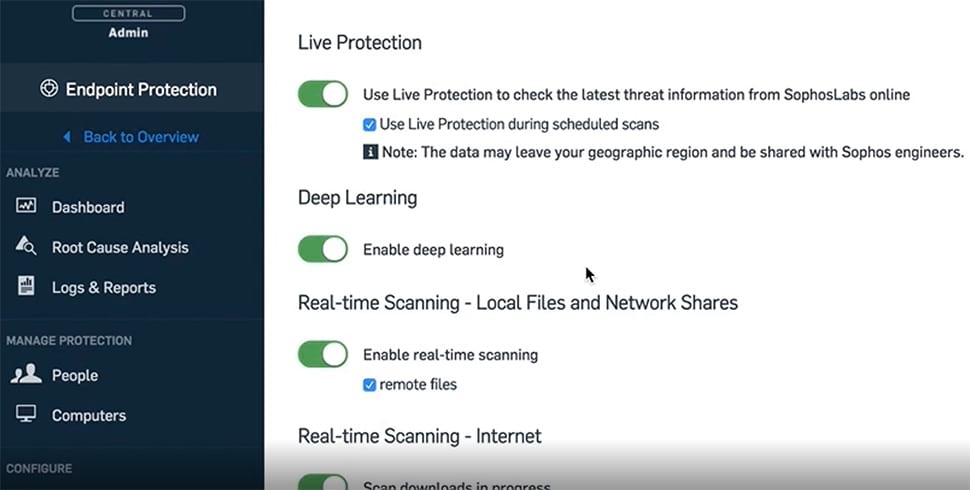 Gracias a la integración del Deep Learning, una forma avanzada de Machine Learning, Intercept X for Server está cambiando la seguridad de los servidores de un enfoque reactivo a uno predictivo a fin de proteger contra amenazas tanto conocidas como nuevas. Aunque muchos productos afirman incluir Machine Learning, no todo el Machine Learning se crea de la misma manera. El Deep Learning ha superado sistemáticamente otros modelos de Machine Learning en la detección de malware.

Prevención de exploits
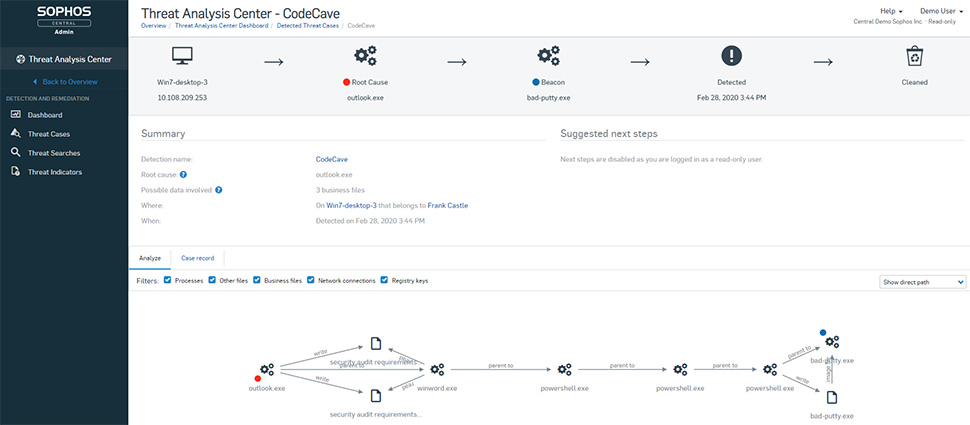 La prevención de exploits detiene las técnicas utilizadas en los ataques basados en exploits sin archivos y sin malware. Aunque hay millones de aplicaciones de malware y miles de vulnerabilidades de software esperando a ser explotadas, solo existen unas pocas técnicas de exploits de las que se sirven los hackers como parte de la cadena de ataque. Al arrebatar a los hackers las herramientas clave que tanto les gusta utilizar, Intercept X detiene los ataques de día cero antes de que puedan iniciarse.

Antiransomware
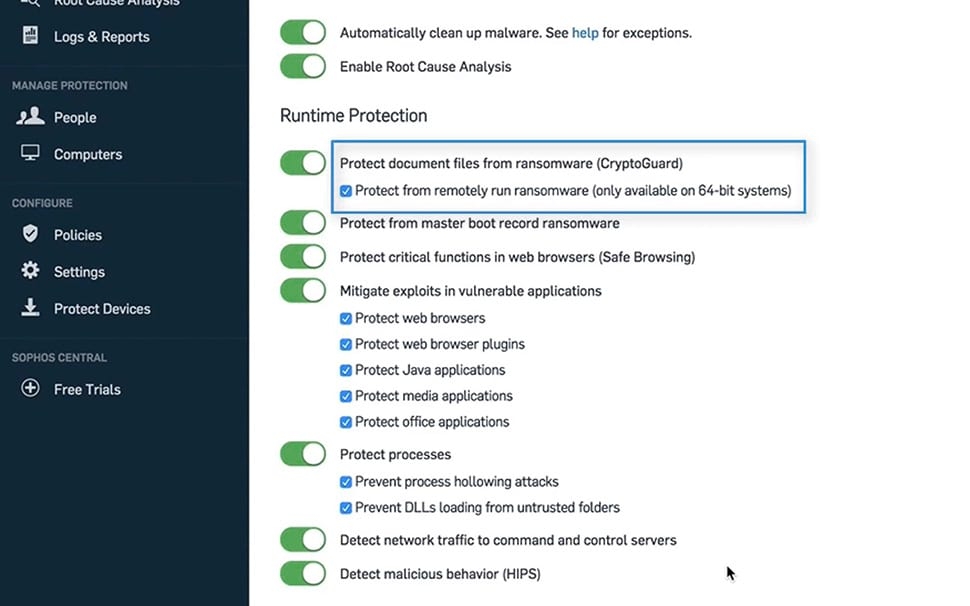 Los ataques de ransomware actuales a menudo combinan múltiples técnicas avanzadas con hacking en tiempo real. Para minimizar el riesgo de caer víctima, necesita una protección avanzada que monitorice y proteja toda la cadena de ataque. Sophos Intercept X for Server le ofrece funciones de protección avanzada que desestabilizan toda la cadena de ataque, incluido el Deep Learning para prevenir los ataques de forma predictiva y CryptoGuard para revertir el cifrado no autorizado de archivos en segundos.

Protección contra archivos no autorizados
Diseñado para evitar que los ejecutables no confiables se ejecuten en servidores protegidos. Con la información sobre amenazas de Sophos X-Ops.

Detección en Linux
Cuando el tiempo de actividad es su requisito número 1, las herramientas de seguridad deben ser ligeras e integrarse en sus flujos de trabajo de DevSecOps para evitar riesgos y optimizar el rendimiento de las aplicaciones. La protección de Sophos para Linux identifica ataques sofisticados a medida que se producen sin requerir un módulo de kernel, orquestación, línea base ni escaneos del sistema. Evite costosos tiempos de inactividad, hosts sobrecargados o problemas de estabilidad causados por las herramientas de seguridad tradicionales con un solo agente con límites de recursos optimizados (incluidos los límites de CPU, memoria y recopilación de datos).
Solicitar presupuesto


