


Server Workload Protection
Protezione efficace, con impatto minimo sulla performance per workload on-premise, nei data center e nel cloud.


Scopri perché i clienti scelgono Sophos

Sophos è stato nominato Leader del Gartner Magic Quadrant per le piattaforme di protezione endpoint.


Funzionalità di Server Workload Protection

Cloud Native Security
Protezione delle distribuzioni Windows e Linux, sia che si trovino in ambienti multicloud, on-premise, virtuali o misti. La distribuzione su sistemi misti è semplice e prevede l’uso di un singolo agent. Anche le policy possono essere applicate a tutti i server, persino in ambienti misti, semplificando così i processi di distribuzione, configurazione e gestione.

Extended Detection and Response (XDR)
 Sophos Intercept X Advanced for Server with XDR è l’unica soluzione XDR in grado di sincronizzare la protezione nativa di endpoint, server, firewall, e-mail, cloud e O365. Fornisce una prospettiva olistica dell’ambiente dell’organizzazione, con i set di dati più completi e con analisi approfondite, per offrire opzioni di rilevamento, indagine e risposta alle minacce sia per interi team SOC dedicati che per singoli amministratori IT.

Rilevamento e risposta gestiti
 Sophos Managed Detection and Response (MDR) offre un servizio completamente gestito con opzioni di ricerca, rilevamento e risposta alle minacce, disponibile 24/7 e gestito direttamente dal nostro team di esperti. Sophos MDR unisce le tecnologie di machine learning alle analisi a cura di esperti per ottimizzare le attività di threat hunting, per indagare con maggiore profondità sugli avvisi e per intraprendere azioni mirate, volte a eliminare le minacce con estrema rapidità e precisione. A differenza di altri servizi, il team Sophos MDR si spinge ben oltre la semplice notifica di attacchi o comportamenti sospetti e intraprende azioni mirate per conto delle organizzazioni, in modo da neutralizzare persino le minacce più sofisticate e complesse.

Intelligenza artificiale integrata in Sophos Endpoint, per il rilevamento sia del malware noto che di quello sconosciuto, senza dover dipendere dalle firme.
Tecnologia Di Deep Learning
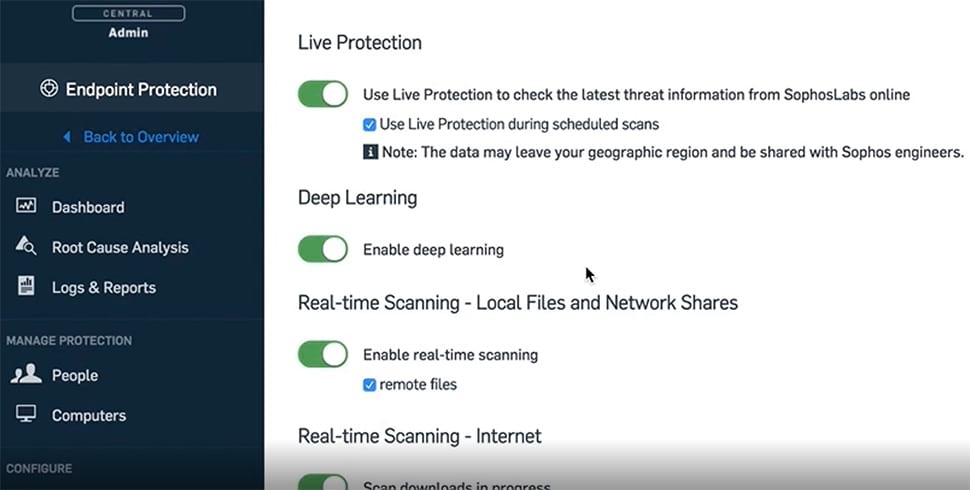 Grazie all’integrazione del deep learning, una forma avanzata di machine learning, Intercept X for Server sta rivoluzionando la protezione dei server, portandola da un modello reattivo a un approccio predittivo alla protezione sia contro le minacce note che contro quelle precedentemente inedite. Anche se molti vendor sostengono di utilizzare il machine learning, non tutti i tipi di machine learning sono uguali. Il rilevamento antimalware basato su deep learning ha costantemente dimostrato un’efficacia superiore rispetto a quello degli altri modelli di machine learning.

Prevenzione Degli Exploit
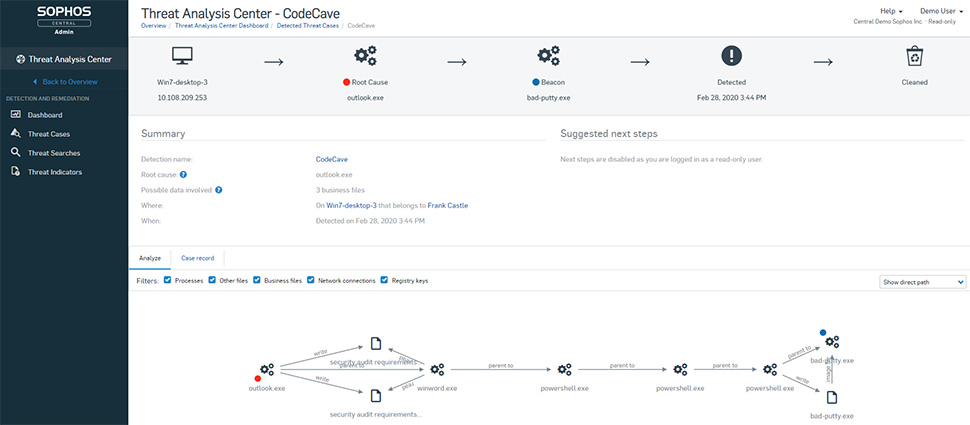 La prevenzione degli exploit blocca le tecniche utilizzate negli attacchi file-less, malware ed exploit. Sebbene esistano milioni di malware e migliaia di vulnerabilità nei software pronte per essere sfruttate, le tecniche di exploit utilizzate dai cybercriminali nella catena di attacco sono poche. Privando gli hacker dei loro strumenti preferiti, Intercept X blocca gli attacchi zero-day sul nascere.

Anti-Ransomware
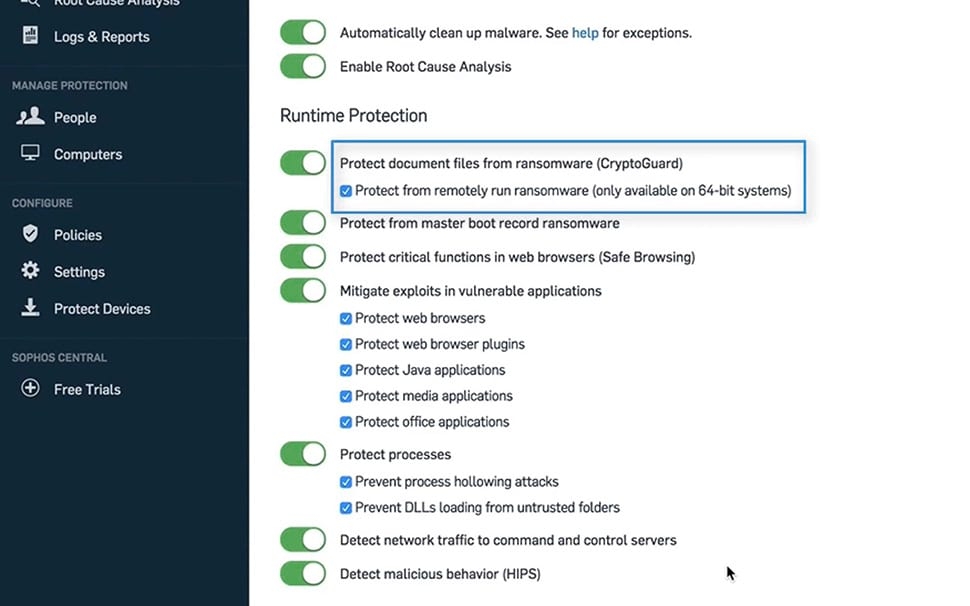 Al giorno d’oggi, la maggior parte degli attacchi di ransomware prevede una combinazione di diverse tecniche avanzate e hacking in tempo reale. Per ridurre il rischio di caderne vittima, occorre una protezione avanzata in grado di monitorare e difendere i sistemi in tutti i punti della catena di attacco. Sophos Intercept X for Server offre opzioni di protezione avanzata in grado di interrompere l’intera catena di attacco: deep learning per la prevenzione predittiva degli attacchi e CryptoGuard per ripristinare al loro stato originale i file sottoposti a cifratura non autorizzata, tutto in pochissimi secondi.

Protezione contro i file non autorizzati
Progettato per impedire l'esecuzione di file eseguibili non attendibili su server protetti. Basato sui dati di intelligence sulle minacce di Sophos X-Ops.

Rilevamento Per Linux
Quando i tempi di attività sono la tua priorità numero uno, gli strumenti di sicurezza devono essere leggeri e in grado di integrarsi nei tuoi flussi di lavoro di DevSecOps, per prevenire il rischio e ottimizzare la performance delle applicazioni. La protezione Sophos per Linux identifica gli attacchi più sofisticati in tempo reale, senza bisogno di moduli del kernel, orchestrazione, dati di riferimento o scansioni di sistema. Evita le perdite finanziarie dovute ai tempi di inattività, il sovraccarico degli host e l’instabilità estrema causata dagli strumenti di sicurezza tradizionali, grazie all’uso di un singolo agent, con limiti ottimizzati per le risorse (inclusi i limiti per CPU, memoria e raccolta di dati).
Preventivo


