


Il sondaggio di quest'anno sullo State of Ransomware ha mostrato segnali incoraggianti del fatto che gli istituti di istruzione stanno sviluppando una maggiore resilienza agli attacchi ransomware. Tuttavia, i costi e i tempi di recupero successivi agli attacchi continuano ad aumentare.
Quest'anno i costi di recupero sono cresciuti sia per gli istituti di istruzione inferiore (studenti fino a 18 anni) sia per quelli di istruzione superiore (oltre i 18 anni), con il costo medio di recupero dell'istruzione superiore che è aumentato di oltre 1 milione di dollari. Inoltre, uno dei due segmenti del settore si colloca ora tra quelli che impiegano più tempo per recuperare rispetto all'insieme di quelli analizzati.
È ora disponibile il sesto report annuale Sophos State of Ransomware in Education, con risultati dettagliati suddivisi in base agli intervistati appartenenti agli istituti di istruzione superiore e inferiore: 131 dell'istruzione inferiore e 95 dell'istruzione superiore, le cui organizzazioni sono state colpite da ransomware negli ultimi 12 mesi. Il sondaggio è stato condotto da gennaio a marzo 2026.
Clicca qui per accedere ora al report completo.
Gli attacchi si sono concentrati sui vettori legati all'identità
I vettori basati sull'identità, tra cui email dannose, phishing, credenziali compromesse e attacchi brute force, hanno dato origine all'85% degli attacchi nel settore educativo, una percentuale superiore al 79% registrato complessivamente dal sondaggio.
L'email dannosa è stata la singola causa tecnica alla radice più comune sia nell'istruzione inferiore (31%) sia nell'istruzione superiore (29%).
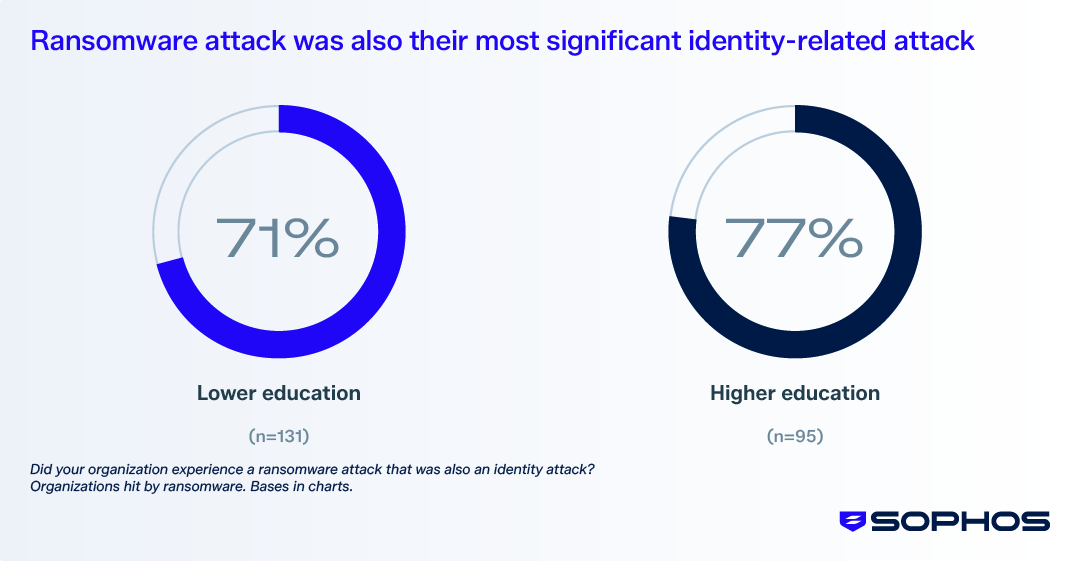
Tuttavia, il tema dell'identità va oltre il punto di ingresso degli attacchi ransomware. Il 73% delle vittime nel comparto ha confermato che il proprio attacco ransomware è stato anche l'attacco all'identità più significativo subito nell'ultimo anno. Si tratta di sei punti percentuali in più rispetto al 67% rilevato complessivamente dal sondaggio. L'istruzione superiore ha registrato la maggiore sovrapposizione, con il 77%, mentre in quella inferiore la percentuale è stata del 71%. Il dato complessivo del 67% emerso dal sondaggio era stato presentato anche nel nostro report State of Identity Security 2026 pubblicato all'inizio dell'anno.
Dal punto di vista operativo, l'istruzione ha registrato risultati peggiori rispetto al campione complessivo
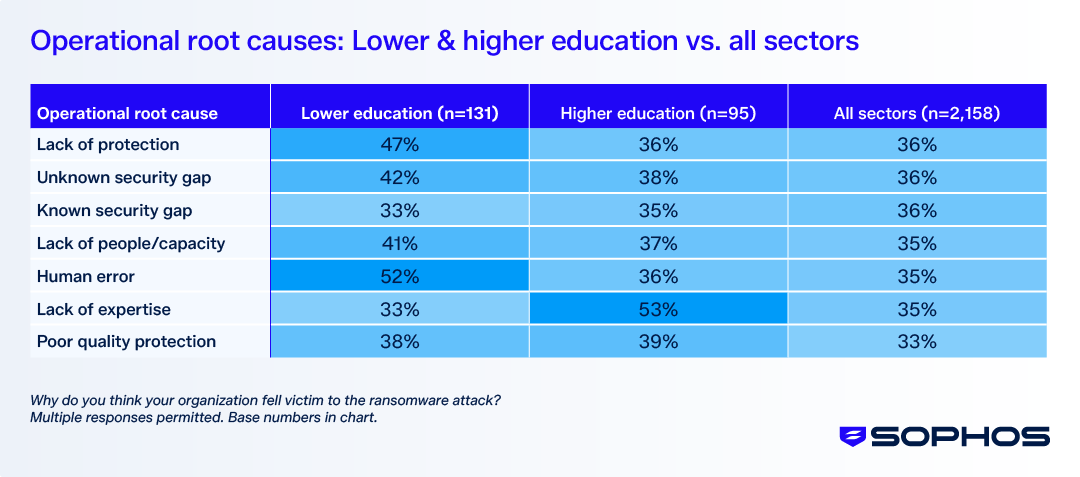
Alla domanda su quali carenze operative avessero contribuito all'attacco ransomware, gli istituti scolastici hanno indicato ciascun fattore con una percentuale superiore a quella rilevata complessivamente dal sondaggio, fatta eccezione per le lacune nella sicurezza.
Ecco il quadro emerso:
Suddividere il settore educativo fa emergere debolezze diverse:
- Nell'istruzione superiore, la lacuna principale riguardava le competenze: il 53% ha dichiarato di non disporre delle competenze necessarie per rilevare e fermare l'attacco in tempo, rispetto al 35% del campione complessivo.
- Nell'istruzione inferiore, i problemi si concentravano invece sulla capacità operativa e sugli strumenti disponibili, con l'errore umano (52%) e la mancanza di protezione (47%) in cima alla lista.
Queste cause operative alla radice sono descritte più dettagliatamente nel report.
La cifratura è aumentata nettamente nell'istruzione inferiore
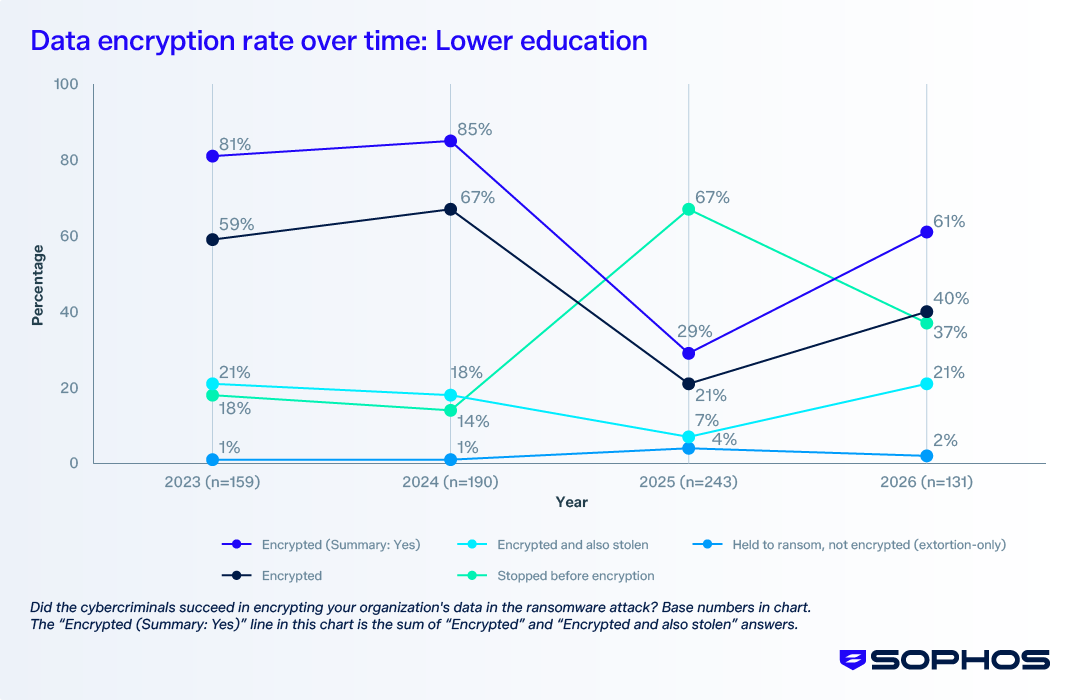
Il report dello scorso anno aveva mostrato che l'istruzione inferiore era il settore che riusciva a fermare il maggior numero di attacchi prima della cifratura dei dati. Quest'anno, però, questo progresso si è invertito.
La percentuale di aggressioni che sono riusciti a cifrare i dati è più che raddoppiata, passando dal 29% rilevato nel report 2025 al 61% nel 2026, al di sopra del 56% registrato complessivamente dal sondaggio.
Considerando l'intero settore, il 58% degli attacchi si è concluso con dati cifrati.
Tuttavia, nel report di quest'anno è aumentato l'utilizzo dei backup per recuperare i dati: il 77% degli istituti di istruzione inferiore e il 69% di quelli di istruzione superiore ha ripristinato i dati dai backup, entrambi al di sopra del 66% rilevato complessivamente dal sondaggio e in entrambi i casi in ripresa rispetto al 2025.
L'istruzione ha recuperato più lentamente di quasi tutti gli altri settori
Il settore scolastico non solo ha pagato di più per recuperare i dati, ma ha anche impiegato più tempo. Gli istituti hanno avuto una probabilità quasi doppia rispetto al campione complessivo di dover affrontare un processo di recupero della durata di un mese o più.
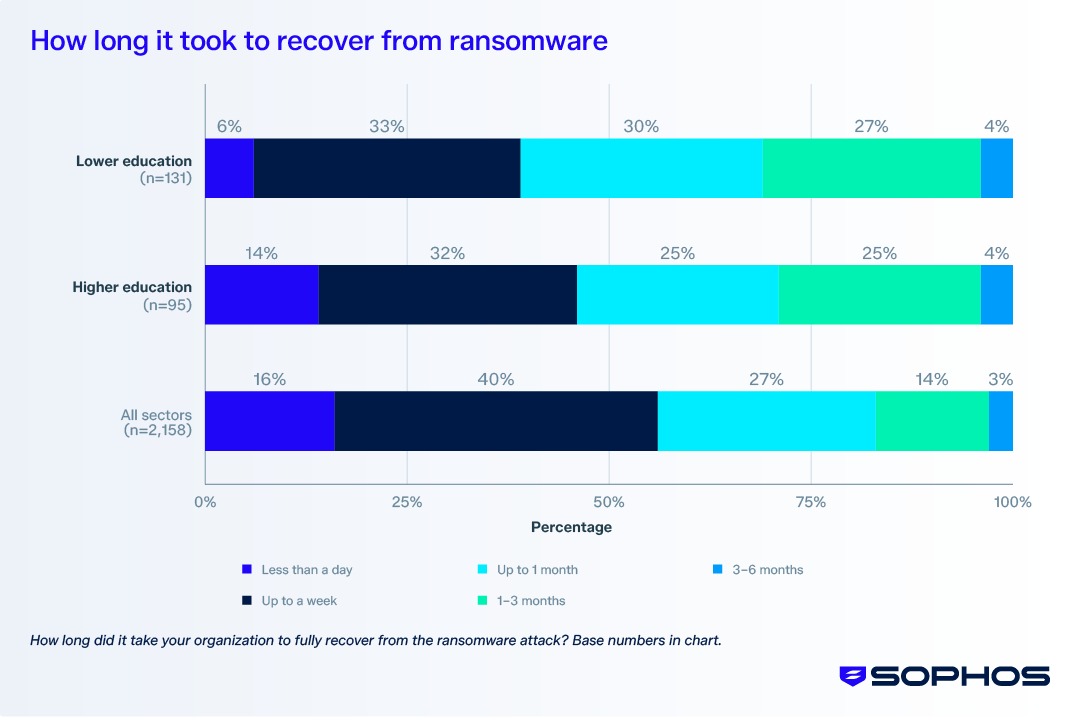
I settori formativi si sono collocati ai vertici della classifica dei settori con i tempi medi di recupero più lunghi, mentre l'istruzione inferiore è risultata al primo posto in un'altra categoria relativa ai tempi di recupero prolungati. Tutti i dettagli sono disponibili nel report.
L'economia del ransomware si è mossa in direzioni diverse
Le richieste di riscatto rivolte a questo segmento sono scese ai minimi degli ultimi anni, con una richiesta mediana pari a 775.200 dollari, proseguendo una tendenza al ribasso che dura ormai da due anni consecutivi.
I pagamenti dei riscatti hanno seguito invece la direzione opposta, aumentando leggermente fino a una mediana di 515.000 dollari. Nonostante ciò, questa cifra è rimasta al di sotto della media di 769.000 dollari registrata complessivamente dal sondaggio.
È un dato positivo che il settore scolastico continui a pagare meno rispetto al campione complessivo, nonostante debba affrontare richieste di riscatto più elevate.
Il report analizza quale segmento educativo stia determinando la diminuzione delle richieste e dei pagamenti.
Difese che registrano il segnale, ma non agiscono di conseguenza
Un elemento comune emerge dai risultati di quest'anno relativi a tutti i settori. Quasi tutte le vittime di attacchi basati sulle credenziali avevano abilitato l'MFA (98% nel mondo dell’education, 97% nel campione complessivo), eppure nella maggior parte dei casi i dati sono stati comunque cifrati.
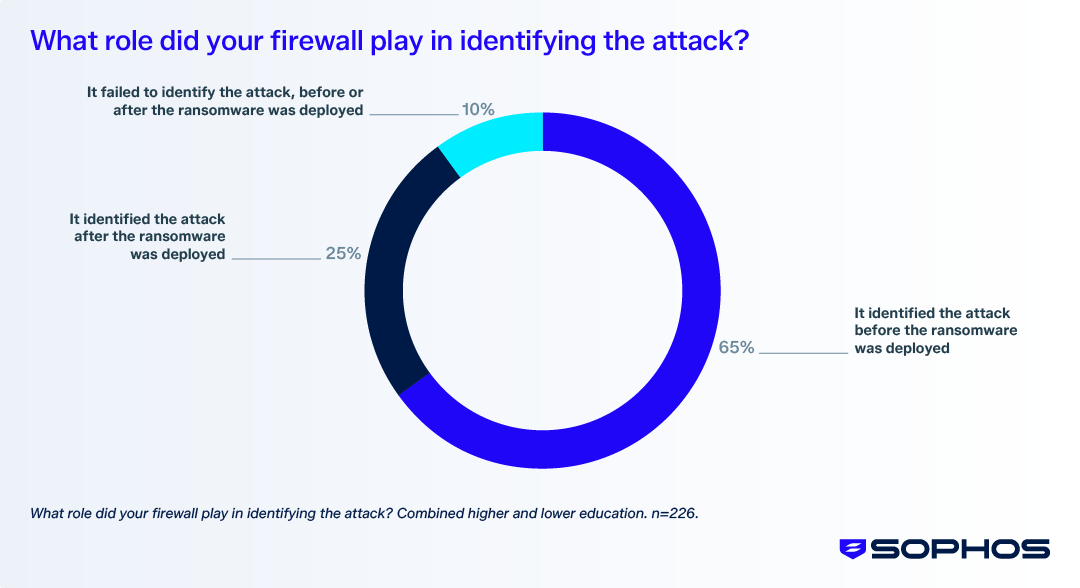
Un'altra domanda ha rivelato che i firewall hanno segnalato il 65% delle aggressioni contro gli istituti scolastici prima che il ransomware si attivasse. Tuttavia, anche in questi casi di rilevamento precoce, i dati delle vittime nel settore dell'istruzione sono stati comunque cifrati nel 51% dei casi.
I controlli stanno quindi raccogliendo i segnali corretti. Tuttavia, non sono sufficientemente integrati tra loro per riuscire a fermare l'attacco in tempo.
Una delle raccomandazioni contenute nel report è iniziare a orientare la cybersecurity verso un approccio basato su un sistema di difesa, nel quale i controlli relativi a identità, email, endpoint e rete condividano i segnali e rispondano come un'unica entità.
Questo report analizza anche il modo in cui la pressione del ransomware ricade sulle persone. Il 53% dei team dell'istruzione superiore ha riferito di aver subito una maggiore pressione da parte dei vertici aziendali dopo un attacco, mentre circa quattro team scolastici su dieci hanno segnalato assenze del personale dovute a stress o problemi di salute mentale, percentuali nettamente superiori a quelle rilevate complessivamente dal sondaggio.
Leggi il report
Per un settore in cui il recupero è già più lento e più costoso, collegare le difese esistenti rappresenta l'ambito con il maggiore potenziale di investimento, sia per proteggere i dati sia per alleggerire il carico sui team che li difendono.
Scarica il report per consultare i risultati completi, le analisi separate per istruzione inferiore e superiore, i confronti tra i diversi settori e le raccomandazioni.