


L’identità è diventata una delle superfici di attacco più prese di mira nell’ambito della cybersecurity. Gli aggressori fanno sempre più affidamento su credenziali rubate, sessioni compromesse, privilegi eccessivi e configurazioni errate delle identità per ottenere accesso ai sistemi. Allo stesso tempo, le organizzazioni devono gestire un numero crescente di servizi cloud, utenti remoti, identità non umane e agenti di IA in rapida espansione, in grado di accedere a sistemi e dati.
Secondo il Sophos State of Identity Security Report 2026, il 71% delle organizzazioni ha subito una violazione legata alle identità nell’ultimo anno. Una gestione inadeguata delle identità non umane è risultata associata al 41% di questi incidenti.
La sfida è chiara: non si tratta soltanto di gestire le identità, ma di comprendere quali comportano rischi, come questi rischi evolvono nel tempo e come intervenire prima che gli aggressori possano sfruttarli.
La sicurezza delle identità evolve. E con essa Sophos ITDR.
Sophos Identity Threat Detection and Response (ITDR) è stato introdotto nel 2025 come componente aggiuntivo per la sicurezza delle identità, progettato per Sophos XDR e Sophos MDR. Oggi, mentre le organizzazioni si confrontano con una superficie di attacco legata alle identità sempre più estesa, Sophos ITDR si è evoluto in una soluzione autonoma e rappresenta uno dei modi più rapidi per sperimentare Sophos Fusion, il sistema di difesa informatica di Sophos nativo dell’intelligenza artificiale.
Le novità di Sophos ITDR:
| Funzionalità | Descrizione |
| Ora disponibile come soluzione autonoma | Implementazione rapida e visibilità immediata, senza necessità di altre soluzioni Sophos |
| Supporto Microsoft ampliato | Protezione degli ambienti Microsoft Entra ID e Active Directory on-premise |
| Punteggi dinamici del rischio legato alle identità basati sull’IA | Valutazione continua e spiegazione dei rischi associati alle identità, sulla base di segnali comportamentali e ambientali |
| Visibilità sulle identità legate all’IA | Individuazione degli agenti di IA Microsoft, delle relazioni con i rispettivi proprietari, delle autorizzazioni e dei rischi |
| Oltre 160 controlli continui di sicurezza | Individuazione di lacune nella sicurezza, privilegi eccessivi e percorsi di attacco alle identità |
| Casi contestualizzati e risposta diretta | Raggruppamento automatico dei risultati in casi e possibilità di eseguire le principali azioni da un’unica interfaccia |
Nel loro insieme, questi miglioramenti aiutano le organizzazioni ad andare oltre la semplice gestione delle identità. Sophos ITDR supporta un approccio completo alla sicurezza delle identità, dalla visibilità e definizione delle priorità fino all’analisi degli incidenti e alla risposta.
Proteggere le identità, dal rischio alla risposta
Grazie a una visione completa delle identità umane e non umane e a oltre 160 controlli continui di sicurezza, le organizzazioni possono visualizzare rapidamente utenti, dispositivi, applicazioni, gruppi, account di servizio e accessi degli agenti di IA Microsoft, insieme ai relativi proprietari e alle autorizzazioni.
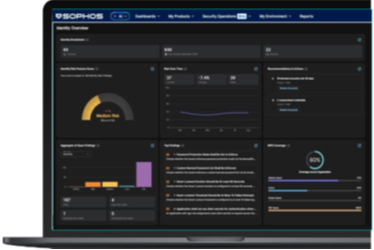
Sophos ITDR assegna quindi la priorità agli aspetti più critici attraverso nuovi punteggi dinamici del rischio legato alle identità, basati sull’IA. Questi punteggi valutano continuamente e spiegano il livello di rischio di ogni identità, umana e non umana, utilizzando analisi comportamentali, cronologia delle autenticazioni, dati di geolocalizzazione e altri segnali. I team di sicurezza possono così comprendere rapidamente quali identità presentano i rischi maggiori e perché.
Quando le credenziali vengono esposte, Sophos ITDR monitora costantemente le fonti del dark web e le informazioni relative alle violazioni, individuando le identità coinvolte e offrendo un monitoraggio avanzato degli account VIP, per consentire interventi immediati.
I risultati che evidenziano rischi elevati vengono raggruppati automaticamente in casi contestualizzati, che riuniscono in un unico ambiente le identità coinvolte, i rilevamenti e gli altri fattori di rischio.
Da qui, le organizzazioni possono intervenire direttamente da Sophos ITDR, imponendo la reimpostazione delle password, revocando le sessioni attive, applicando l’autenticazione a più fattori (MFA) e disabilitando gli account, prima che gli aggressori possano trasformare le identità esposte in compromissioni effettive.
Risultati concreti in pochi minuti
Grazie a una prova gratuita di 30 giorni e a un processo di implementazione semplificato, le organizzazioni iniziano generalmente a individuare rischi significativi legati alle identità nel giro di pochi minuti.
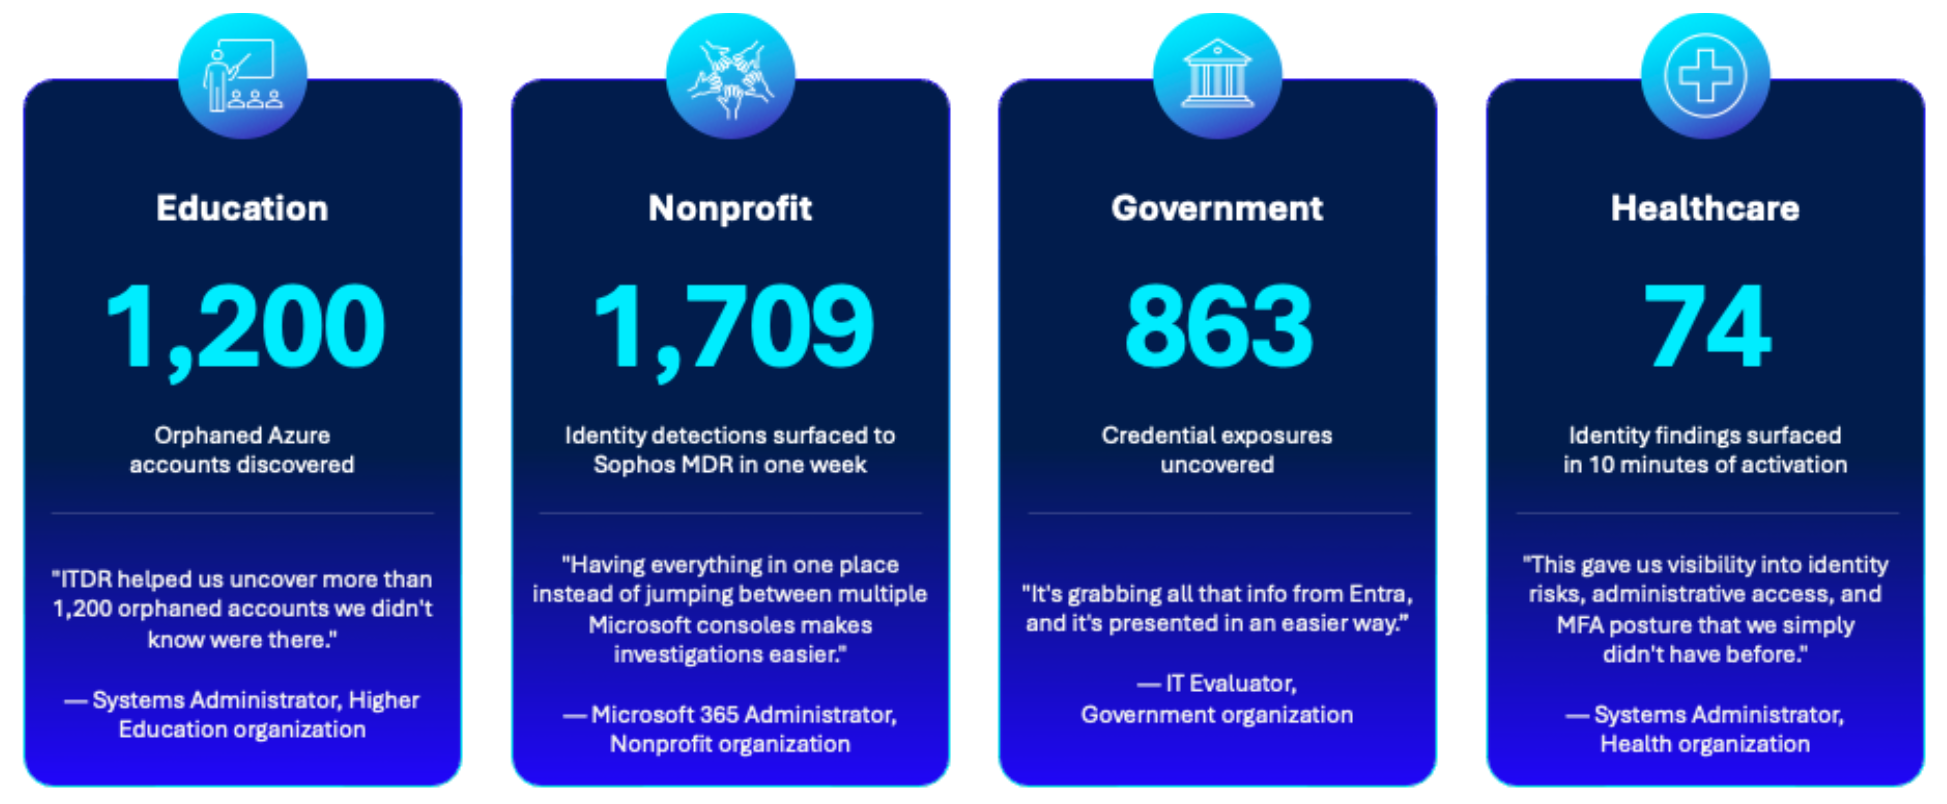
Durante recenti prove di Sophos ITDR, le organizzazioni hanno identificato centinaia di account Azure orfani, credenziali esposte e lacune critiche nell’implementazione dell’autenticazione a più fattori (MFA), che in precedenza erano passati inosservati.
Risultati immediati riscontrati dai clienti nel mondo reale durante le prove gratuite di Sophos ITDR.
Parte di Sophos Fusion
Sophos ITDR costituisce il livello di protezione delle identità di Sophos Fusion, il sistema di difesa informatica di Sophos nativo dell’intelligenza artificiale.
All’interno di Sophos Fusion, le informazioni sulle identità diventano parte di una strategia di difesa informatica più ampia, che integra rilevamento, analisi e risposta agli incidenti su endpoint, reti, ambienti cloud, sistemi di posta elettronica e sistemi di gestione delle identità.
Per saperne di più, visita www.sophos.com/fusion.
Inizia oggi
Sophos ITDR supporta sia Microsoft Entra ID sia gli ambienti Active Directory on-premise. Per ulteriori informazioni, visita www.Sophos.com/ITDR oppure avvia una prova gratuita di 30 giorni per individuare i rischi legati alle identità in pochi minuti.