


La encuesta «El estado del ransomware» de este año reveló que las entidades de servicios financieros y las aseguradoras pagaron menos dinero a los atacantes que hace un año. La mediana de las demandas de rescate se redujo en dos tercios y la mediana de los pagos siguió su tendencia a la baja de los tres últimos años.
La situación en cuanto a la recuperación fue menos positiva. El sector tardó una semana más en recuperarse que el año pasado, y el coste típico de la recuperación es el doble de la mediana de todos los sectores. Los servicios financieros también fueron el sector más afectado: el 52 % de los equipos de servicios financieros declararon sentir más ansiedad ante futuros ataques, la tasa más alta de todos los sectores y 11 puntos por encima de la media intersectorial.
Ya está disponible el sexto informe anual de Sophos sobre el «Estado del ransomware en los servicios financieros», con los resultados de 177 responsables de TI y ciberseguridad de la banca, los servicios financieros y los seguros, cuyas organizaciones sufrieron ransomware en los últimos 12 meses. Realizamos la encuesta entre enero y marzo de 2026.
Haz clic aquí para acceder ya al informe completo.
Los vectores de ataque se centraron en la identidad
Los vectores basados en la identidad, como los correos maliciosos, el phishing, las credenciales comprometidas y los ataques de fuerza bruta, iniciaron el 85 % de los ataques contra los servicios financieros. Esta fue una de las tasas más altas de todos los sectores y muy por encima de la tasa intersectorial del 79 % para los vectores iniciales basados en la identidad.
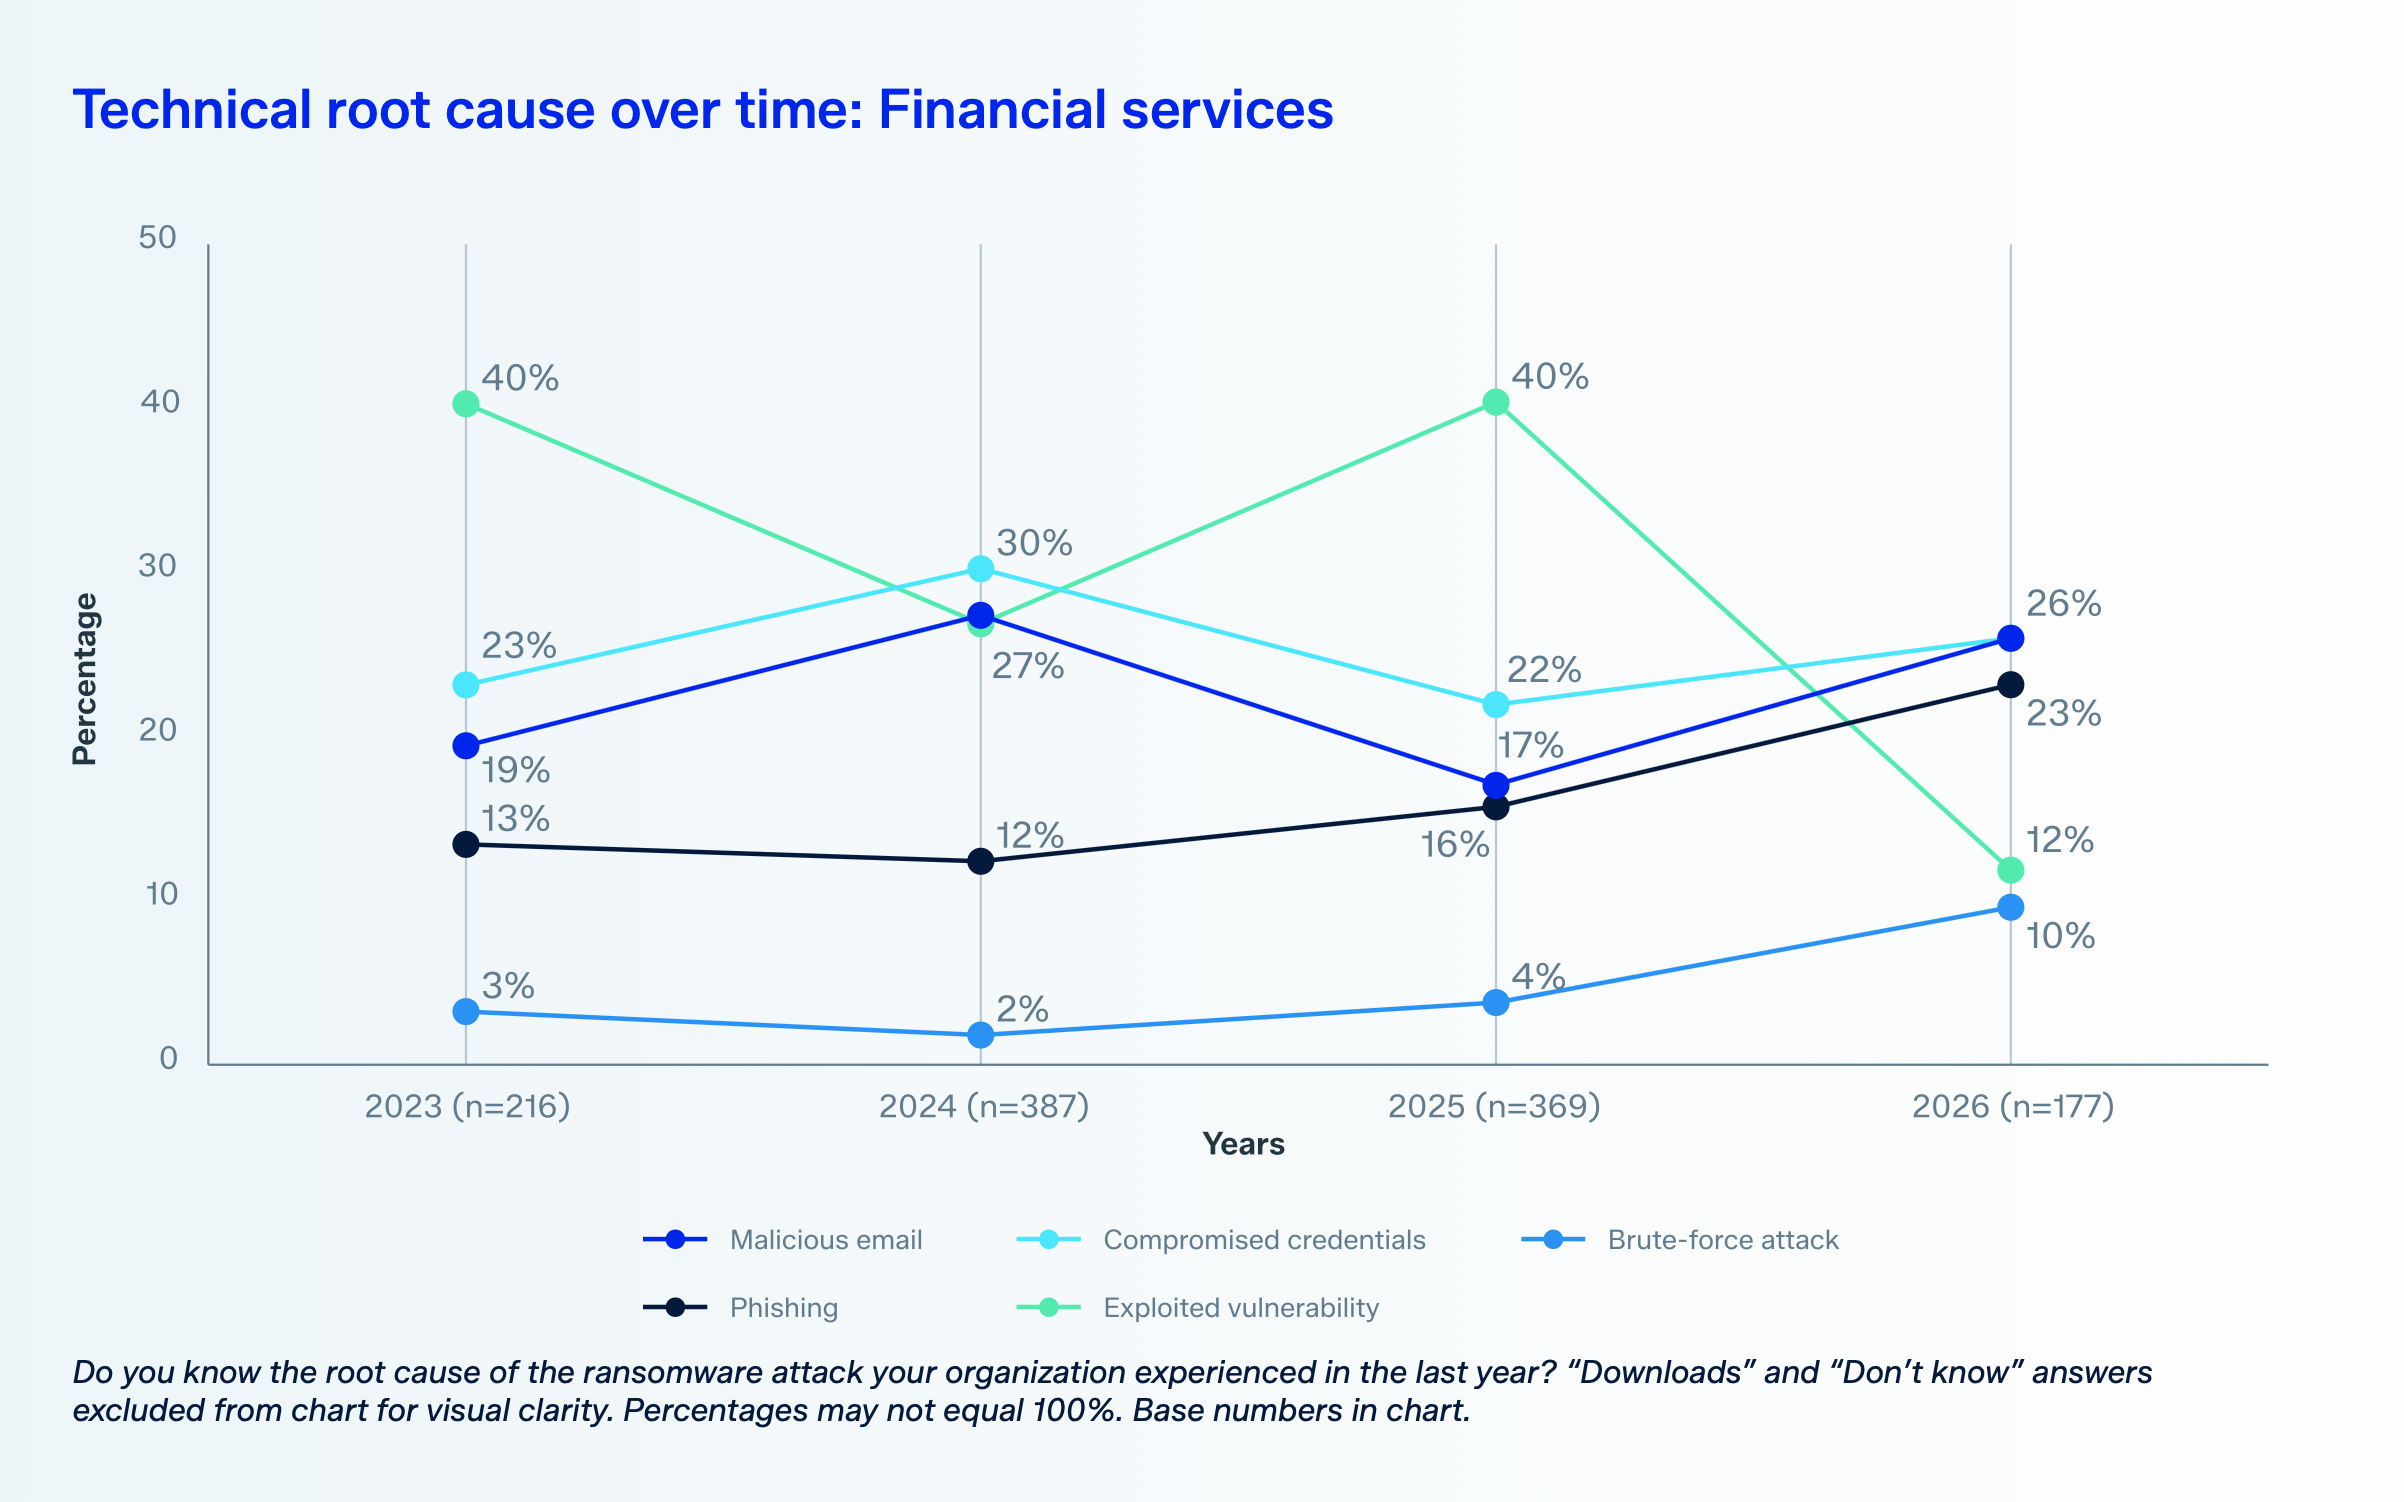
Los correos maliciosos y las credenciales comprometidas empataron como la principal causa técnica, con un 26 %, seguidos de cerca por el phishing, con un 23 %. Las vulnerabilidades explotadas bajaron al 12 %, frente al 40 % del año pasado.
Aunque los ataques de fuerza bruta fueron una causa poco frecuente en todos los sectores, el de los servicios financieros fue el más propenso a sufrir una brecha por este tipo de ataque (10 %, frente al 6 % en el conjunto de todos los sectores).
El sector sufrió ataques a través de vulnerabilidades que ya conocía
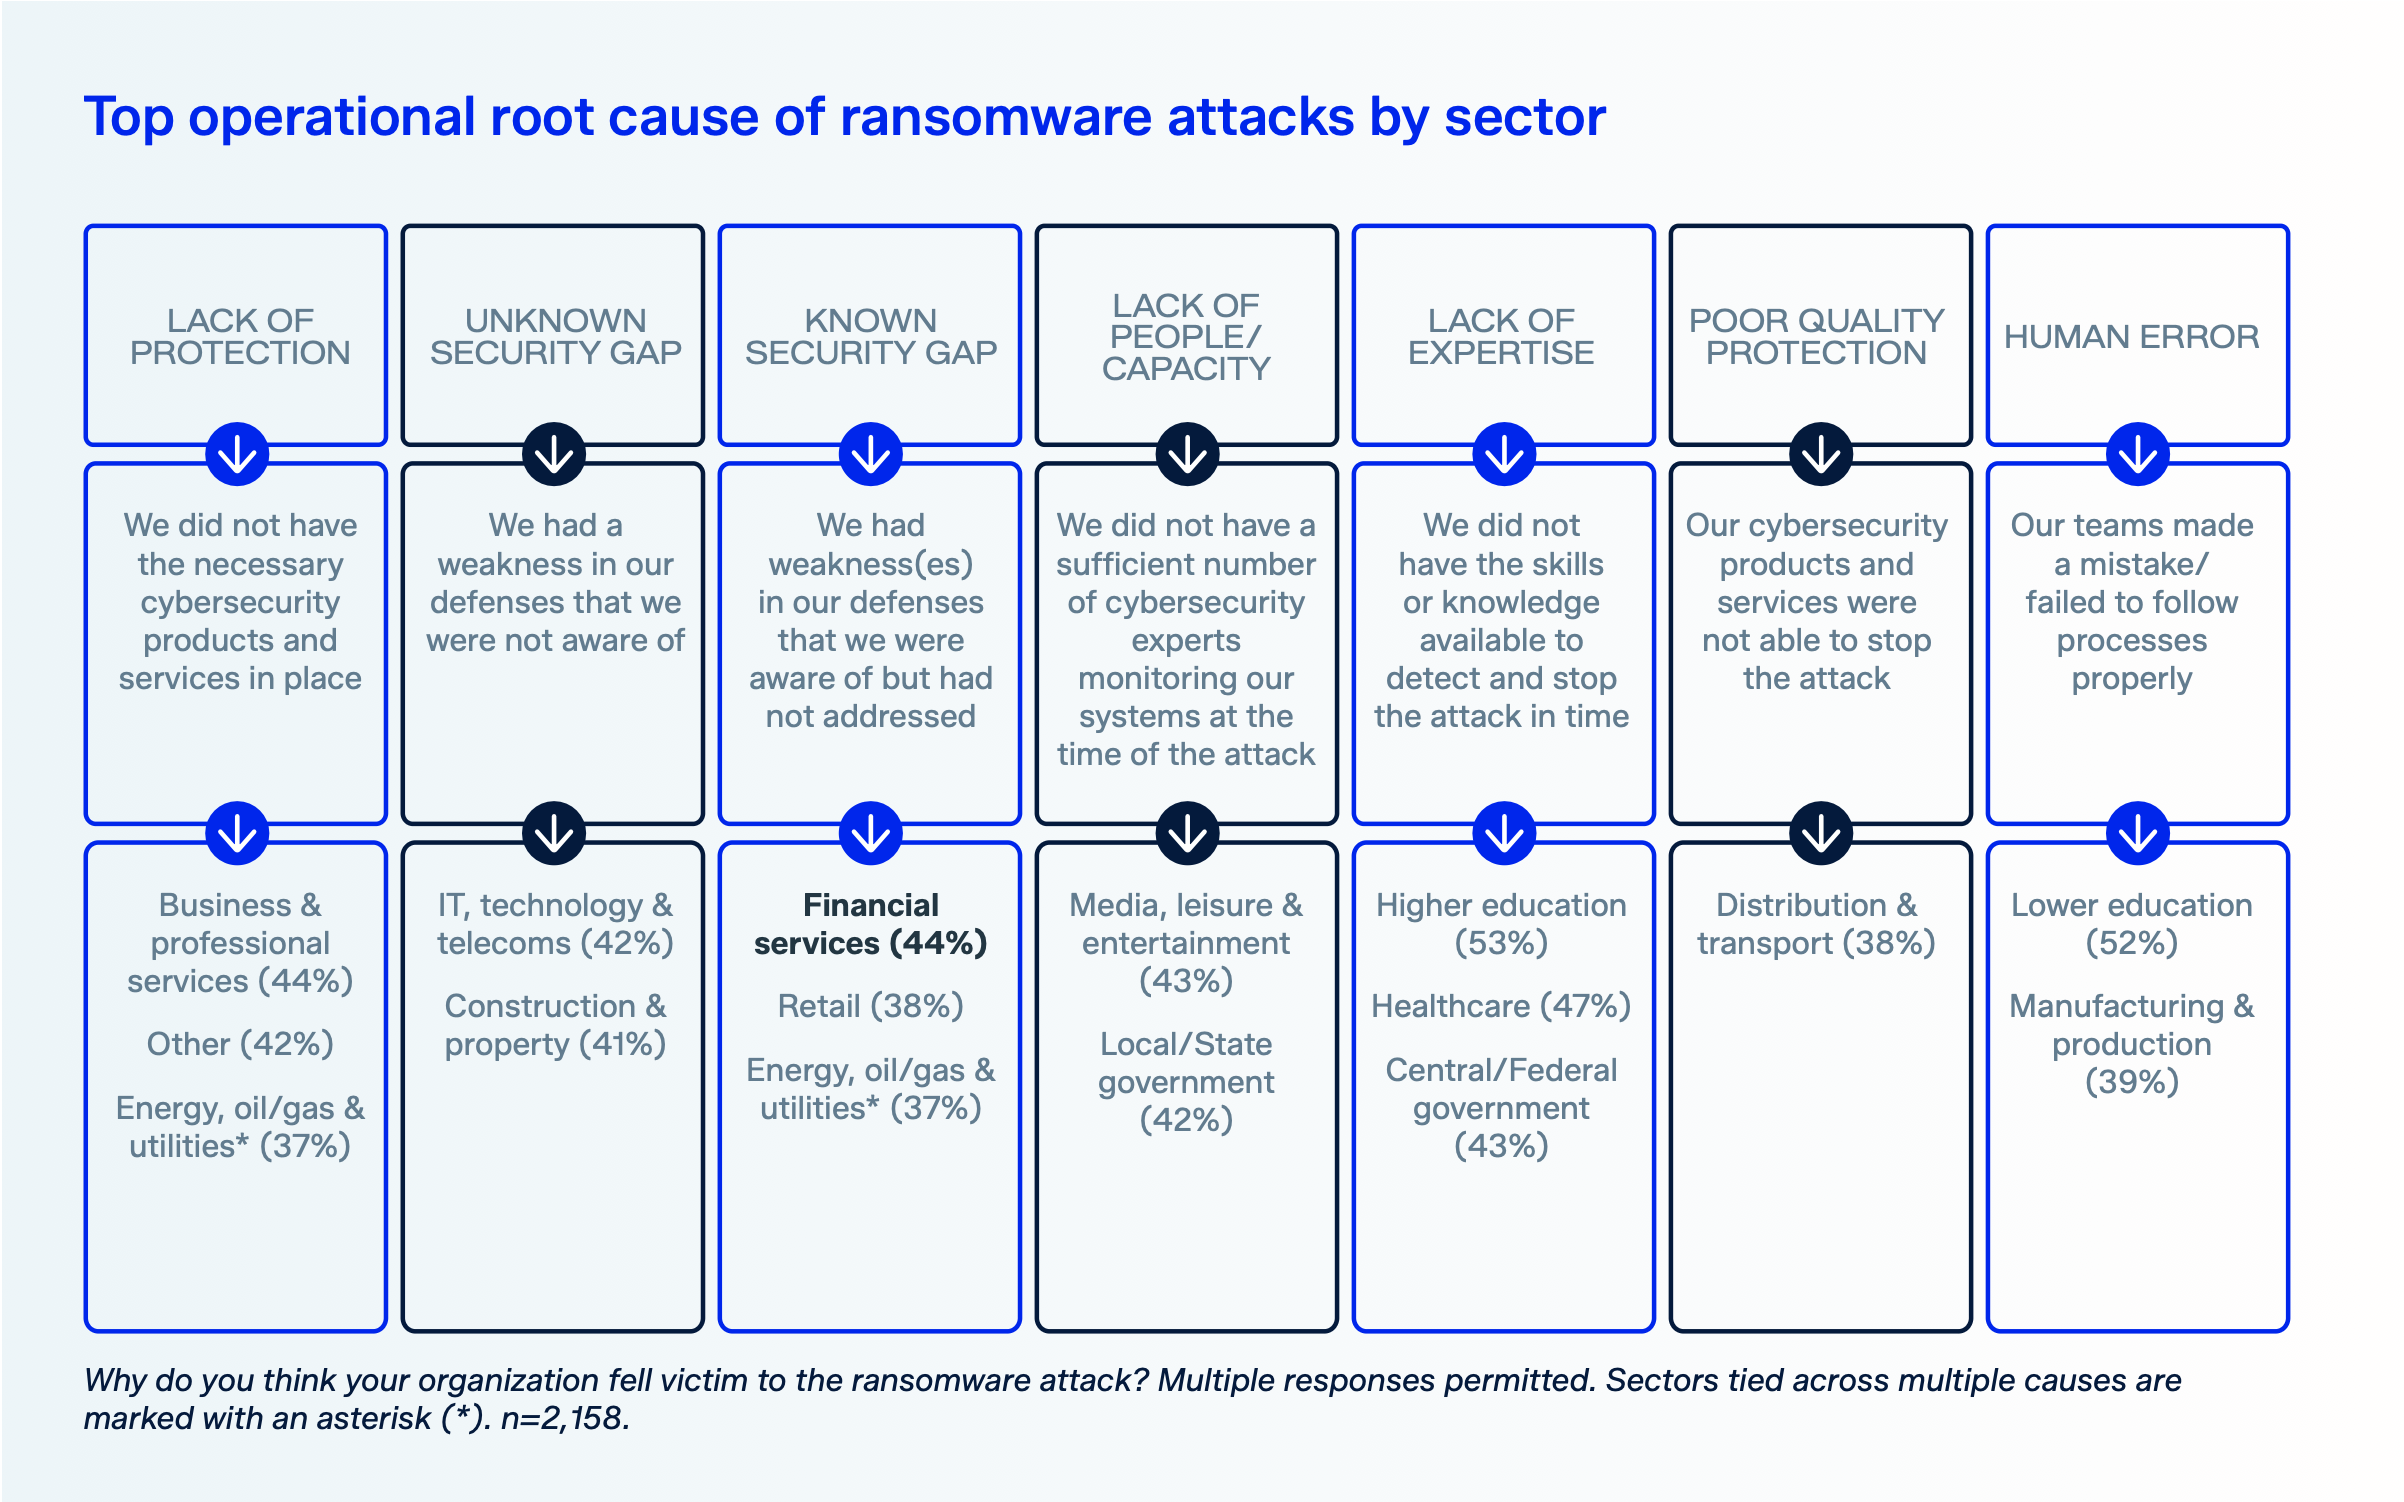
El 44 % de las víctimas del sector de los servicios financieros atribuyó su brecha a un fallo de seguridad conocido, una vulnerabilidad de la que eran conscientes pero que no habían solucionado. Esa fue la tasa más alta de todos los sectores y ocho puntos por encima de la tasa intersectorial del 36 % correspondiente a los fallos de seguridad conocidos.
Las brechas desconocidas les seguían de cerca, con un 41 %, y, si sumamos ambas, aproximadamente el 69 % citó algún tipo de brecha de seguridad. La falta de protección ocupaba el siguiente lugar, con un 40 %. El informe compara cada causa raíz operativa con la media intersectorial.
La doble extorsión sigue aumentando
El 59 % de los ataques a proveedores de servicios financieros lograron cifrar datos, una cifra cercana al 56 % de la media intersectorial y sin cambios respecto al año pasado. Lo que sí cambió fue la combinación: los ataques que cifraron datos y además los robaron subieron al 21 %, frente al 18 % de 2025 y el 16 % de 2024. Ese segundo punto de presión sale caro en un sector tan regulado.
Por suerte, el sector de los servicios financieros estaba mejor preparado para la recuperación: el 75 % restauró los datos a partir de copias de seguridad, una cifra superior a la media intersectorial del 66 % y que supone un fuerte repunte respecto al 44 % que utilizó copias de seguridad el año pasado.
Un mínimo más alto en los rescates, pero descuentos más grandes
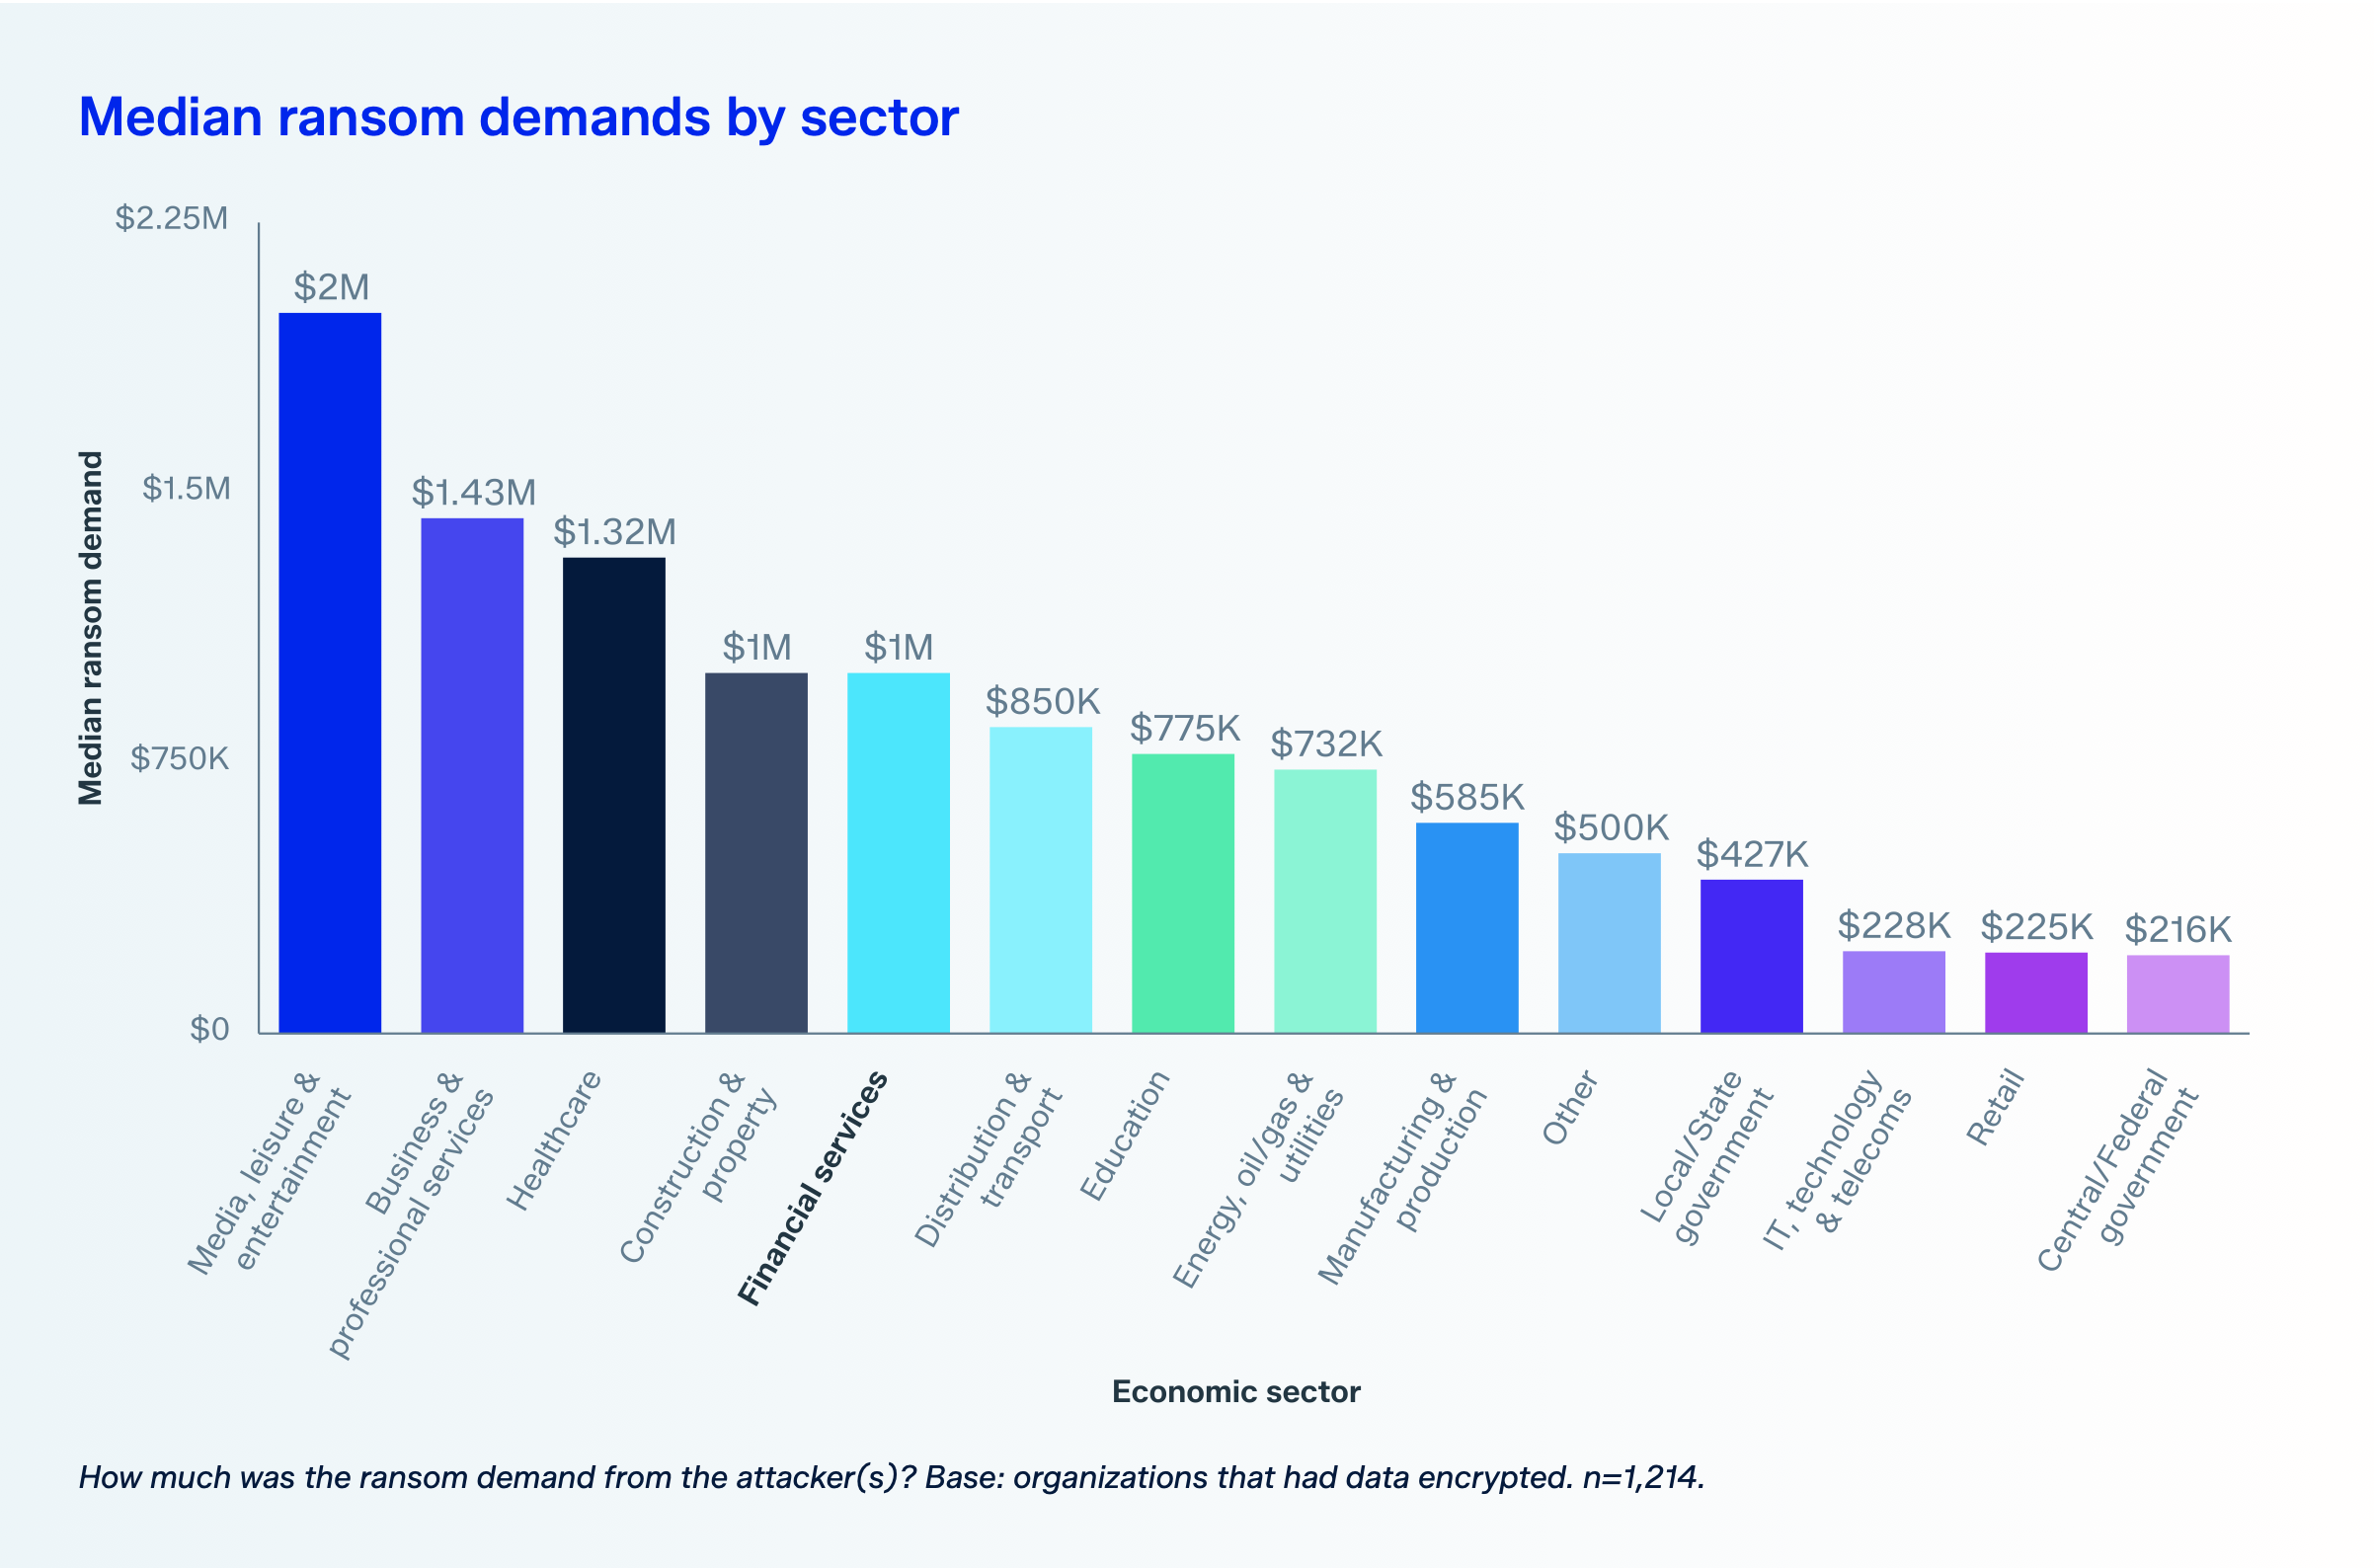
Los ciberdelincuentes exigieron a los servicios financieros demandas más elevadas: una mediana de 1 millón de dólares frente a la mediana intersectorial de 698 000 dólares, y el 53 % de las demandas superó 1 millón de dólares. Los pagos también fueron elevados, con una mediana de 1,07 millones de dólares frente a la mediana intersectorial de 769 000 dólares.
Sin embargo, ambas medianas fueron inferiores a las del año pasado. La mediana de las demandas bajó desde los 3 millones de dólares de 2025, y la mediana de los pagos siguió con una tendencia a la baja de dos años, desde los 2,2 millones de dólares de 2024.
El informe analiza cómo negoció el sector de los servicios financieros los pagos de ransomware.
Los costes bajaron, pero la recuperación no
El coste medio de recuperación, sin contar el rescate pagado, fue de 1,50 millones de dólares, por debajo de los 1,74 millones del año pasado y de la media intersectorial de 1,70 millones.
La mediana cuenta una historia diferente: 750 000 dólares, el doble de la mediana general de 375 000 dólares. El sector tiene un mínimo más alto y un máximo más bajo: hay menos recuperaciones baratas, pero tampoco ninguna que suponga la ruina. Puedes averiguar cuánto duraron los plazos de recuperación tras los ataques de ransomware en el sector de los servicios financieros en el informe completo.
Las defensas detectaron el ataque, pero no lo detuvieron
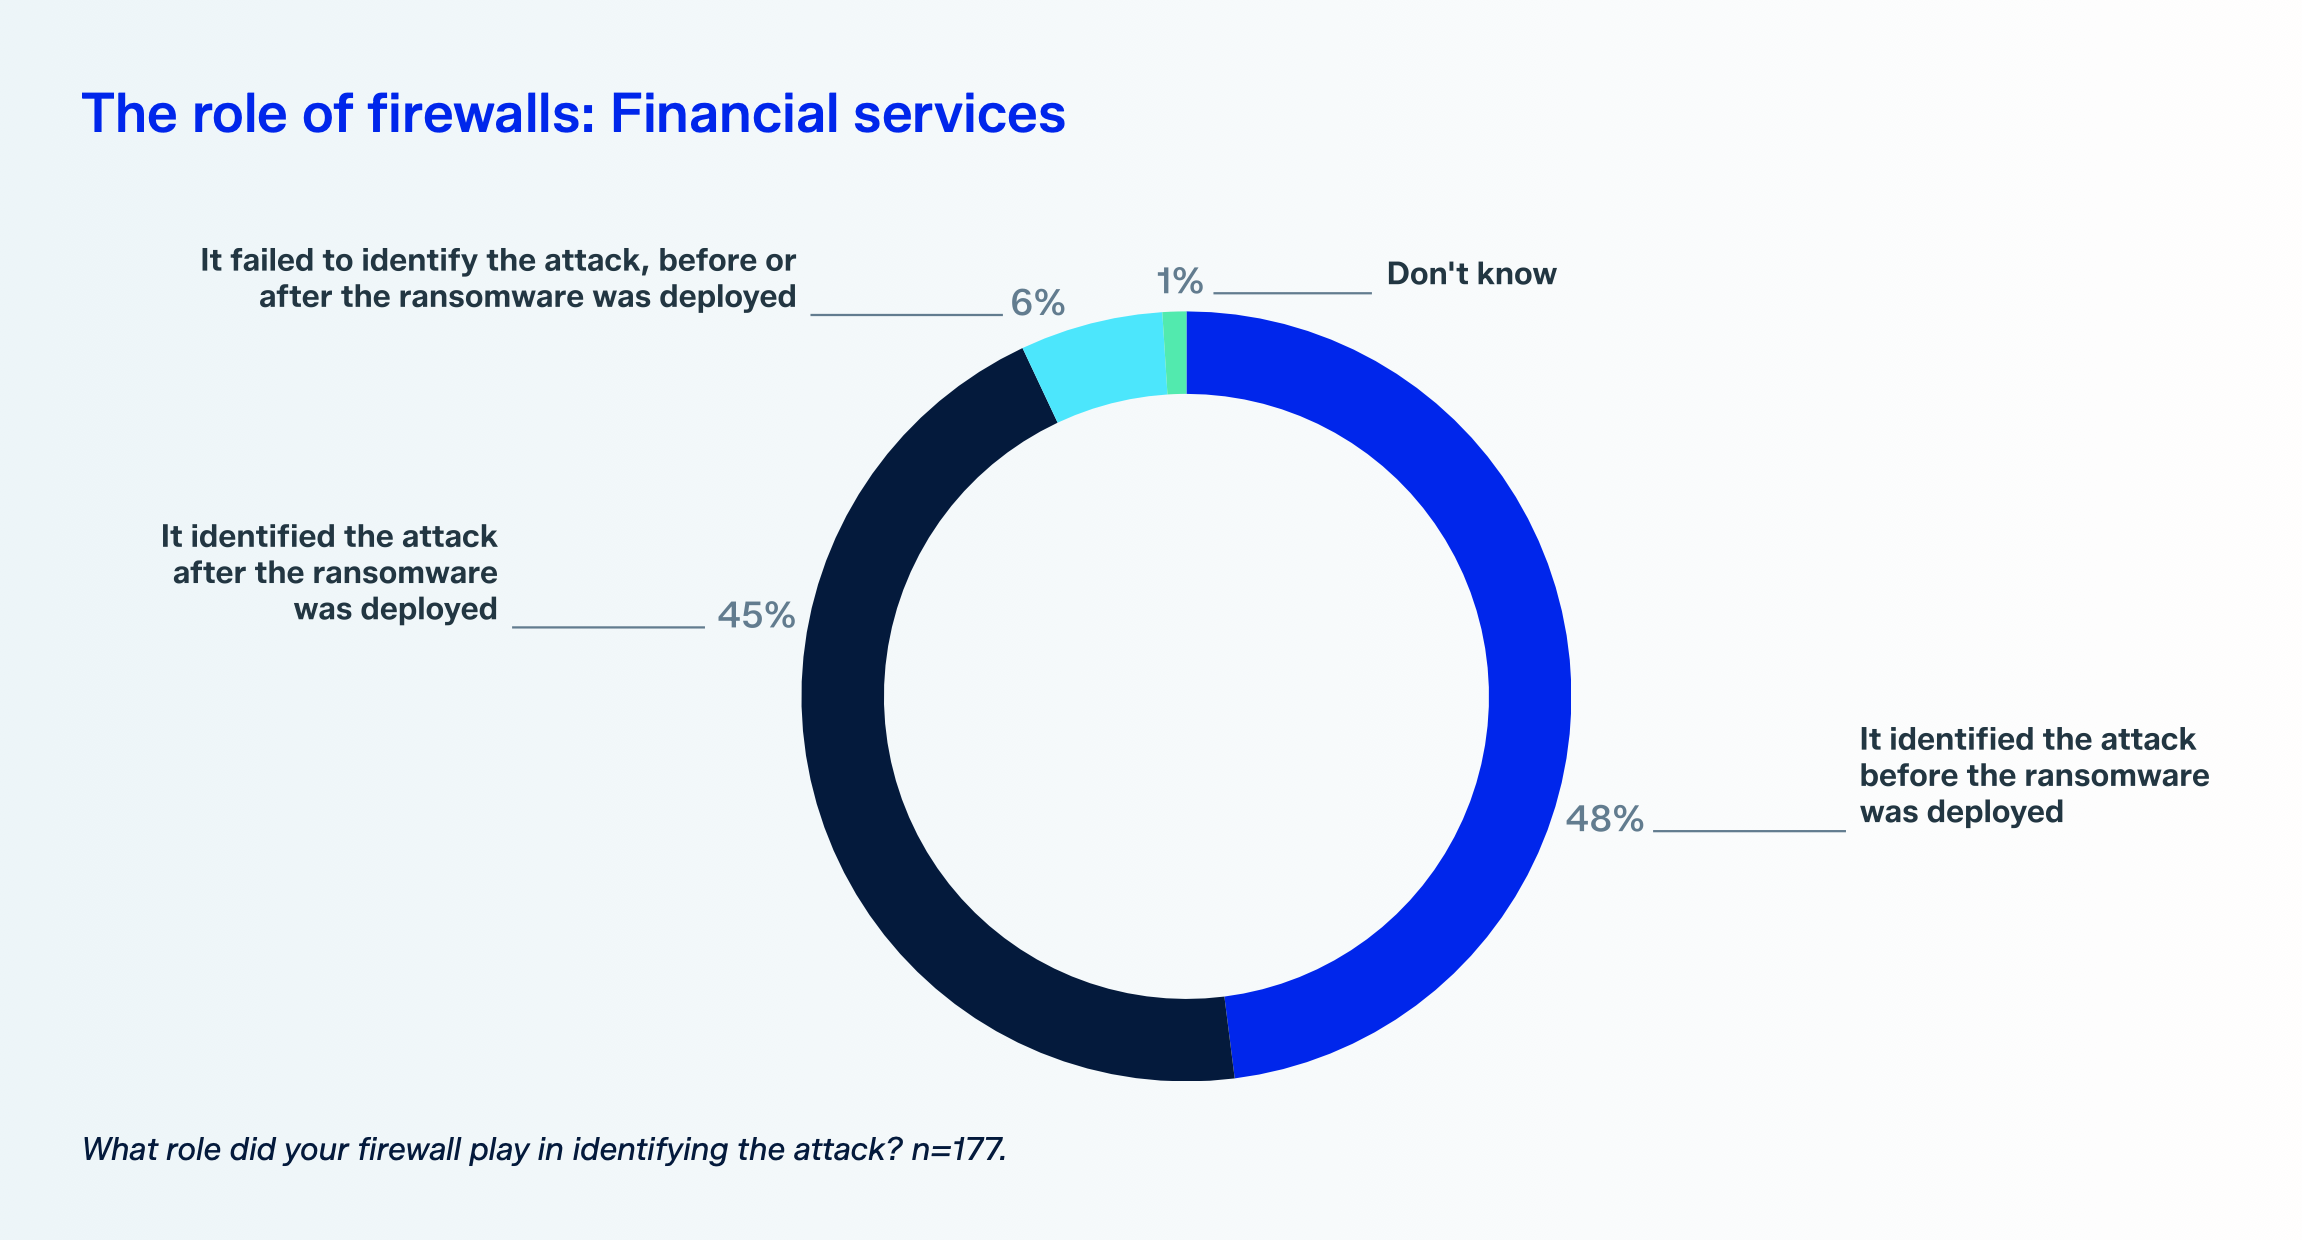
Los ciberdelincuentes atacaron a casi todas las víctimas del sector de los servicios financieros con ataques basados en credenciales. El 96 % tenía habilitada la autenticación multifactorial (MFA), pero aun así el 70 % sufrió el cifrado de sus datos. Los firewalls detectaron el 48 % de los ataques antes de que el ransomware se activara, pero, incluso con esos indicadores tempranos, el cifrado afectó al 53 % de las víctimas.
Los controles están captando las señales correctas, pero están lo suficientemente conectados con otras herramientas ni responden de forma coordinada. El informe contiene varias recomendaciones clave basadas en los datos de este año, y una de ellas es adoptar una postura de sistema de defensa en la que los controles de identidad, correo electrónico, endpoints y red respondan como un todo.
Lee el informe
El sector de los servicios financieros está pagando menos a los atacantes y recuperándose más a partir de copias de seguridad, pero se recupera más lentamente y soporta un coste humano mayor que casi cualquier otro sector. Cerrar las brechas conocidas y conectar las defensas existentes es la inversión que más rendimiento ofrece.