


Server Workload Protection
Proteção de alto impacto com baixo impacto no desempenho para cargas de trabalho no local, na nuvem e centros de dados.


Veja por que os clientes escolhem a Sophos

A Sophos é nomeada líder no Quadrante Mágico da Gartner para plataformas de Proteção de Endpoints.


Recursos do Server Workload Protection

Segurança nativa na nuvem
Proteja suas implantações do Windows e Linux em qualquer lugar: multinuvem, local, virtual ou configurações mistas. A implantação entre configurações mistas é simples e usa um mesmo agente. As políticas também podem ser aplicadas a todos os servidores, mesmo em ambientes mistos, fazendo da implantação, configuração e gerenciamento algo rápido e fácil.

Extended Detection and Response (XDR)
 O Sophos Intercept X Advanced for Server with XDR é a única solução XDR da indústria que sincroniza a segurança nativa de endpoint, servidor, firewall, e-mail, nuvem e O365. Veja um quadro holístico do ambiente da sua organização com um rico conjunto de dados e uma análise profunda para detecção, investigação e resposta a equipes de SOC dedicadas e administradores de TI.

Managed Detection and Response
 O Sophos Managed Detection and Response (MDR) oferece 24 horas de busca, detecção e resposta a ameaças, sete dias por semana, ditadas por um time de especialistas nos moldes de um serviço totalmente gerenciado. O Sophos MDR une tecnologia de Machine Learning e análises especializadas para aprimorar a busca e detecção de ameaças, aprofundar a investigação de alertas e direcionar ações de modo a eliminar ameaças com velocidade e precisão. Diferentemente de outros serviços, a equipe do Sophos MDR vai além da simples notificação sobre ataques ou comportamentos suspeitos e toma ações direcionadas para neutralizar ameaças complexas e ultrassofisticadas para você.

Inteligência artificial incorporada ao Sophos Endpoint que detecta malwares conhecidos e desconhecidos sem depender de assinaturas
Tecnologia Deep Learning
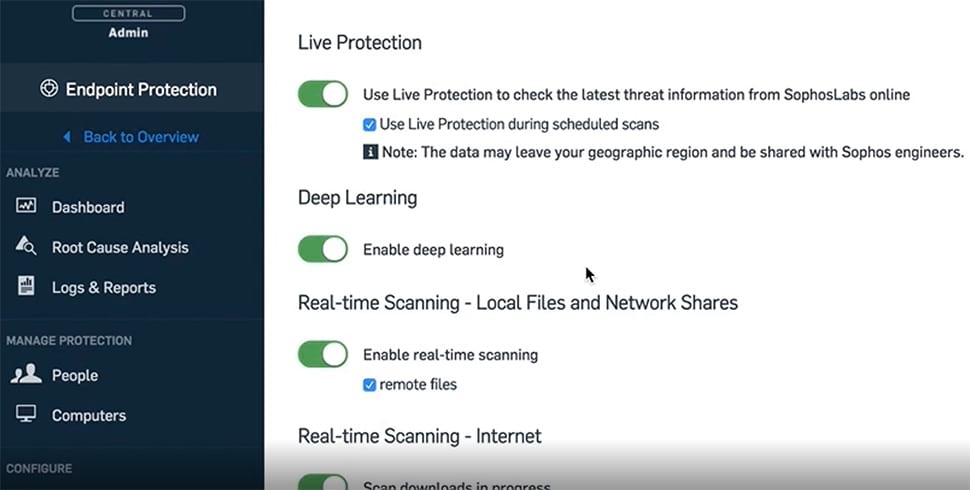 Com a integração do Deep Learning, uma forma avançada de Machine Learning, o Intercept X for Server mudou a abordagem da segurança de servidores de reativa para preditiva, de modo a protegê-los contra ameaças conhecidas e nunca antes vistas. Embora muitos produtos declarem que utilizam Machine Learning, nem todos os programas de Machine Learning são criados de modo similar. O Deep Learning apresenta desempenho consistentemente melhor do que outros modelos de Machine Learning para detecção de malware.

Exploit Prevention
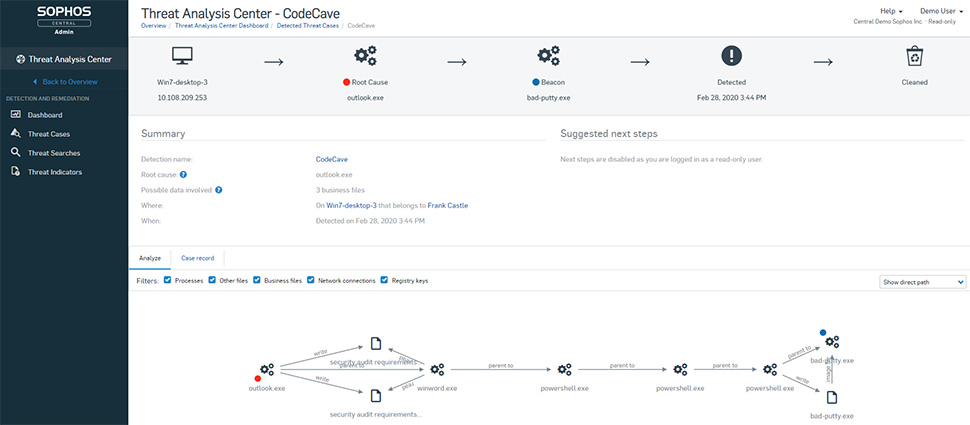 O Exploit Prevention interrompe as técnicas usadas em ataques sem arquivo, sem malware e baseados em exploit. Milhões de malwares espalhados e outras milhares de vulnerabilidades de software esperando para ser exploradas, e apenas umas poucas técnicas de exploit com as quais os invasores contam como uma parte da cadeia de ataque – mas ao tirar das mãos dos invasores suas principais ferramentas de ataque, o Intercept X interrompe os ataques de dia zero antes mesmo que comecem.

Anti-ransomware
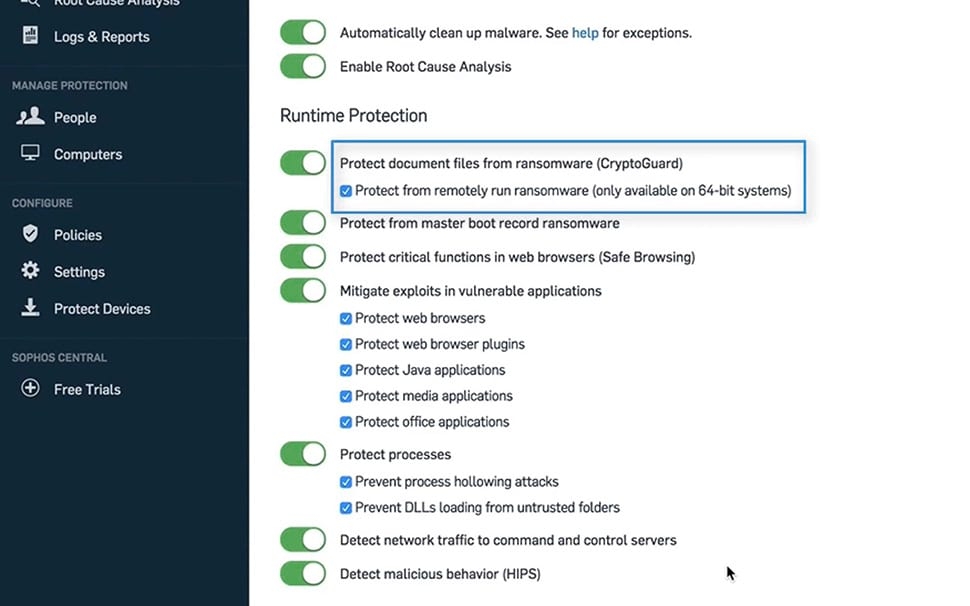 Os ataques de ransomware de hoje combinam várias técnicas avançadas com a invasão em tempo real. Para minimizar o risco de se tornar uma vítima, você precisa de proteção avançada que monitore e proteja toda a cadeia de ataque. O Sophos Intercept X for Server oferece funcionalidades avançadas de proteção que desestabilizam toda a cadeia de ataque, incluindo Deep Learning, que prevê e previne ataques, e o CryptoGuard, que reverte a criptografia não autorizada de arquivos em segundos.

Proteção contra arquivos não autorizados
Projetado para impedir que executáveis não confiáveis sejam executados em servidores protegidos. Alimentado por inteligência de ameaça do Sophos X-Ops.

Detecção Linux
Quando o tempo de operação é o seu principal requisito, as ferramentas de segurança precisam ser leves e integradas a seus fluxos de trabalho DevSecOps para prevenir riscos e otimizar o desempenho do aplicativo. A proteção Sophos para Linux identifica ataques sofisticados em tempo real que ocorrem sem exigir um módulo do kernel, orquestração, linhas de base ou varreduras de sistema. Evite os períodos de inatividade dispendiosos, hosts sobrecarregados ou situações de instabilidade causadas por ferramentas de segurança convencionais com um único agente com limitação otimizada de recursos (incluindo limites de CPU, memória e coleta de dados).
Solicite orçamento


