


En agosto de 2026, los analistas de Sophos empezaron a investigar una serie de casos de Detección y Respuesta Gestionadas (MDR) que incluían señuelos al estilo ClickFix y que acababan en la instalación de un implante de túnel basado en Python. En lugar del típico señuelo de ClickFix que te pide que abras el cuadro de diálogo «Ejecutar», estos señuelos te hacen abrir una ventana de Windows Terminal. A esta variante de ClickFix se la conoce como «TerminalFix».
Los analistas de Sophos no han vinculado TerminalFix a ningún grupo de ciberamenazas concreto ni a una sola campaña. En 2026, los analistas de Sophos han observado varias campañas maliciosas que incorporaban estos señuelos (véase la figura 1) y que dieron lugar a múltiples cadenas de infección.
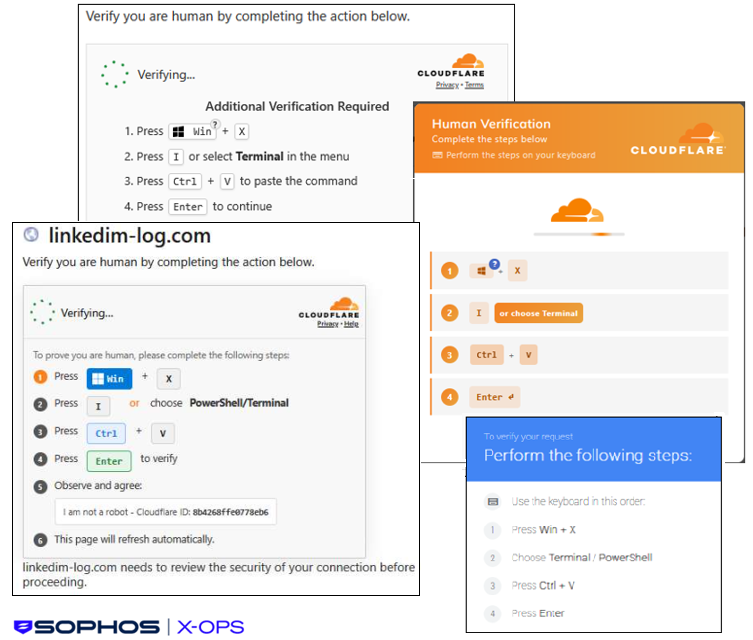
Figura 1: señuelos de TerminalFix
Mientras investigaban esta actividad, los analistas de Sophos identificaron el despliegue de Lorem Ipsum Loader, un cargador basado en shellcode observado por primera vez por BlueVoyant en febrero de 2026. La presencia de este malware, junto con la infraestructura de comando y control (C2), las técnicas de persistencia y la actividad de sideloading de DLL, permitió a los analistas de Sophos vincular las intrusiones de TerminalFix a una campaña más amplia que lleva activa al menos desde marzo. Los analistas de Sophos hacen un seguimiento de esta campaña con el nombre STAC4924.
Cadena de infección de STAC4924
Al seguir las instrucciones del señuelo de TerminalFix, las víctimas ejecutan un comando de PowerShell que descarga un archivo ZIP que contiene un ejecutable legítimo de Windows, una DLL maliciosa y un script por lotes (véase la figura 2).
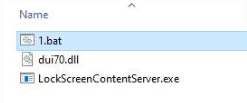
Figura 2: contenido del archivo ZIP descargado
A continuación, el comando ejecuta el script por lotes, que instala varios mecanismos de persistencia y ejecuta el binario legítimo LockScreenContentServer.exe. El ejecutable carga el archivo malicioso dui70.dll mediante la carga lateral de DLL. Esta DLL contiene y ejecuta Lorem Ipsum Loader. Este cargador intenta eludir las detecciones basadas en entropía almacenando los bytes del código shell como palabras en inglés en lugar de datos binarios sin procesar. Una tabla de consulta independiente establece una correspondencia entre esas palabras y los valores hexadecimales de los bytes que representan.
Una vez ejecutado, Lorem Ipsum Loader envía una solicitud HTTP a un perfil controlado por el atacante y alojado en la plataforma legítima Letsdiskuss. El cargador extrae una cadena codificada incrustada en el perfil y la decodifica para recuperar el conjunto actual de servidores C2. A continuación, el cargador se comunica con los servidores C2 mediante solicitudes HTTP POST que parecen contener archivos de imagen JPEG (véase la figura 3). Sin embargo, los archivos de imagen contienen datos codificados que el malware extrae y descodifica para facilitar las comunicaciones C2.
Figura 3: ejemplo de imagen intercambiada entre el malware y el servidor C2
A continuación, el malware ejecuta una serie de comandos de PowerShell para realizar reconocimiento, recopilar información y establecer persistencia. Implementa un entorno de ejecución portátil de Python en el directorio «Users\Public\indigo» descargando el paquete legítimo de Python Embedded de python.org y extrayéndolo junto con los archivos maliciosos. A continuación, el malware utiliza ese entorno de ejecución para ejecutar «client.py», un implante de túnel personalizado que establece una conexión WebSocket cifrada con servidores controlados por los atacantes y asigna un UUID único para identificar el host comprometido. El túnel resultante permite a los autores de la amenaza retransmitir tráfico a través del host comprometido y acceder a recursos de red mientras se camuflan entre el tráfico web legítimo.
Dos fases, dos mecanismos de distribución
El análisis de la campaña STAC4924 reveló dos fases distintas de actividad que emplean mecanismos de distribución diferentes, pero que comparten muchas características técnicas.
La primera fase, observada en marzo y abril, se basaba en sitios web manipulados mediante SEO que distribuían instaladores MSI de Microsoft Teams infectados con troyanos. Estos instaladores desplegaban un cargador de PowerShell de varias etapas que se comunicaba con una infraestructura C2 específica para cada víctima y utilizaba perfiles controlados por los atacantes, alojados en letsdiskuss[.]com, como resolutores de «dead-drop». Los analistas de Sophos observaron un solapamiento considerable entre esta actividad y la campaña «Lorem Ipsum Loader» detectada por BlueVoyant.
A partir de finales de mayo, la campaña pasó de los instaladores MSI firmados a los señuelos de TerminalFix. Este cambio coincidió con la desactivación por parte de Microsoft del servicio de firma de malware que proporcionaba los certificados obtenidos de forma fraudulenta y utilizados por los autores de la amenaza. La segunda fase ha continuado durante septiembre y utiliza la carga lateral de DLL, la esteganografía basada en imágenes, el reconocimiento de Active Directory y un implante de túnel inverso en Python. Las herramientas y técnicas observadas por los analistas de Sophos coinciden en gran medida con la actividad de TerminalFix notificada por Microsoft en agosto.
Los analistas de Sophos estiman, con confianza moderada, que las dos fases están vinculadas al mismo grupo de amenazas o a actores maliciosos estrechamente relacionados. En ambas fases se observó la estructura de devolución de llamada con UUID por víctima y el uso de letsdiskuss[.]com como servidor de resolución de «dead-drop». La técnica de carga lateral de DLL también sugiere una conexión, ya que los atacantes la introdujeron en la primera fase y la convirtieron en el núcleo de ejecución de la segunda. La tabla 1 recoge los emparejamientos de sideloading que los analistas de Sophos observaron entre marzo y septiembre. Además, ambas fases establecen persistencia mediante entradas de ejecución automática que se hacen pasar por componentes legítimos de Microsoft o de actualizaciones de software, a menudo reforzadas con tareas programadas. Estos solapamientos sugieren una evolución del mecanismo de distribución de la campaña, más que un rediseño completo del guion de acciones tras el compromiso del sistema.
| Aplicación legítima | DLL maliciosa |
|---|---|
| lockscreencontentserver.exe | dui70.dll |
| changepk.exe | slc.dll |
| changepk.exe | faultrep.dll |
| changepk.exe | sppcext.dll |
| werfaultsecure.exe | faultrep.dll |
| ResilientStorageCoordinator.exe (originally WerFaultSecure.exe) | faultrep.dll |
| embeddedapplauncher.exe | sspicli.dll |
| embeddedapplauncher.exe | secur32.dll |
| certenrollctrl.exe | certenroll.dll |
| phoneactivate.exe | dui70.dll |
| vdsldr.exe | vdsutil.dll |
| wuauclt.exe | sspicli.dll |
| bin.exe | cpulib.dll |
| sessionmsg.exe | dui70.dll |
| sessionmsg.exe | duser.dll |
| net runtime optimization service.exe | mscoree.dll |
| Microsoft Edge Updates Helper.exe | msvcp140.dll |
| Microsoft Teams Revo Helper. Exe | msvcp140.dll |
| wlrmdr.exe | dui70.dll |
Tabla 1: combinaciones de sideload utilizadas en la campaña STAC4924
Atribución
Posteriormente, BlueVoyant atribuyó Lorem Ipsum Loader al grupo de ciberdelincuentes Rapid Brigantine, al que los investigadores de Sophos Counter Threat Unit™ (CTU) identifican como GOLD VICTOR (también conocido como Vanilla Tempest, DEV-0832, VICE SPIDER y Vice Society). Los investigadores relacionan este grupo con las familias de ransomware Vice Society y Rhysida. Las herramientas, la infraestructura y el cambio en los mecanismos de distribución que los analistas de Sophos observaron en STAC4924 respaldan la atribución de BlueVoyant. Sin embargo, los analistas de Sophos no han observado cifrado en la campaña STAC4924.
Recomendaciones, contramedidas e indicadores
Las organizaciones deberían vigilar sus entornos en busca de indicios de infección y aplicar las medidas correctivas adecuadas para limitar el impacto. Además, es importante formar a los empleados para que reconozcan los señuelos al estilo ClickFix, ya que este tipo de ataques siguen aumentando y evolucionando.
Sophos relacionó las siguientes contramedidas con esta amenaza:
- Evade_28d
- C2_38a
- Evade_61b
- Creds_2d
- Troj/Loader-RV
- Troj/Loader-RW
- Troj/Loader-RN
- Troj/Loader-RT
- ATK/PyTune-B
Debido a la gran cantidad de indicadores de amenaza, la lista completa está disponible en el repositorio de GitHub de SophosLabs.