


Microsoft publicó el 9 de septiembre 973 parches que afectan a 39 familias de productos. De ellos, se considera que 114 de los problemas solucionados tienen una gravedad «crítica» y que los atacantes probablemente explotarán 58 CVE en los próximos 30 días. Ya explotan dos vulnerabilidades de Windows de gravedad «importante», más detalles sobre ellas a continuación. 284 tienen una puntuación CVSS Base de 8,0 o superior. Microsoft no había hecho pública ninguna de las vulnerabilidades de este mes antes de lanzar los parches.
Por segundo mes consecutivo, el número relativamente bajo de avisos supone un contraste interesante con el evento principal. El equipo de Chrome publicó 24 parches relacionados con Edge en los días previos al martes de parches, mientras que Adobe incluyó 21 parches que afectan a Acrobat en la versión principal. Microsoft publicó la habitual actualización de Servicing Stack (ADV990001). MITRE informó sobre el CVE-2025-70873, un problema de divulgación de información que afecta a SQLite v3.51.1. Solo hay un aviso que llama la atención, y proviene de la OpenSSL Software Foundation. Advierte sobre CVE-2026-34182: una validación incorrecta de un valor de comprobación de integridad (CWE-354) relacionado con datos de CMS (Cryptographic Message Services) en determinados contenedores. Tiene una puntuación base CVSS de 9,1.
Microsoft corrigió los nueve anuncios de CVE antes del 9 de septiembre, por lo que también podrían considerarse de carácter informativo. Todos tienen una gravedad «crítica» y dos de ellos tienen una puntuación base CVSS «perfecta» de 10,0; estos afectan a Azure, Copilot, Discovery Studio, Entra, Fabric y Power Automate. Incluimos estos nueve elementos en los gráficos y estadísticas habituales que aparecen a continuación, pero, por suerte, el administrador medio no tiene que abordarlos de ninguna manera. La puntuación base CVSS media de estas nueve CVE es de 9,0, frente a la media de 7,4 de las otras 964 CVE.
Varias de las vulnerabilidades de este mes pueden detectarse directamente mediante las protecciones de Sophos, e incluimos información al respecto en la tabla habitual que aparece a continuación.
Y eso es, como se suele decir, la buena noticia. Ahora hablemos del volumen de parches.
Seis meses en un torbellino
En primer lugar, dejemos claro que una vulnerabilidad parcheada es —con una excepción que comentaremos en un momento— siempre mejor que una sin parchear. Visto así, es fácil valorar no solo la publicación de casi mil parches en septiembre, sino también el regalo que supone el martes de parches: es gratis, es previsible y mejora los productos. Recuerda siempre que el equipo que coordina y ofrece las protecciones no es el mismo que escribió lo que falla. Para empezar, el equipo de protecciones es mucho más pequeño. La decisión de Microsoft y otros de corregir fallos mucho después de que los clientes hayan pagado es algo positivo; podemos discutir sobre la vida útil de los productos, pero lo cierto es que todos queremos que las cosas se arreglen cuando surgen problemas. El martes de parches es un compromiso periódico para que eso sea así.
Dicho esto, el sistema no se diseñó para la era de los detectores de IA. La figura 1 muestra el volumen de parches de los últimos 60 meses (cinco años) del martes de parches.
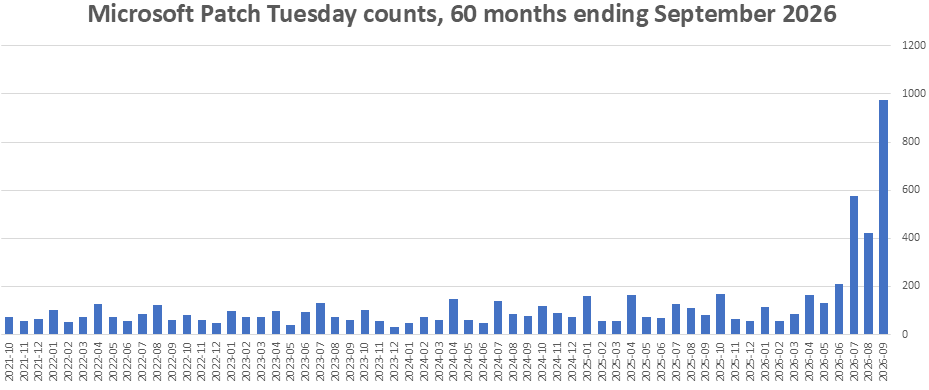
Figura 1: hace un año, cien parches en un mes parecían muchos
Ese pico de los últimos seis meses tiene una serie de efectos en cadena: desde el enorme volumen de datos que circulan por Internet hasta el esfuerzo extraordinario por parte de los equipos que se encargan de probar los informes de errores, identificar las versiones afectadas, desarrollar los parches, lanzarlos al mercado y aplicarlos a, literalmente, millones de sistemas. Incluso los análisis se vuelven una locura a estos niveles. Por ejemplo, el documento resumen que envía Microsoft para dar información a los analistas sobre cada parche, si se formateara para imprimir, sería un PDF de 3002 páginas… y sí, algunos analistas se leen todas y cada una de ellas.
Y los efectos tienen su coste. Como ya se ha mencionado, hay una excepción a la regla de «parcheado > sin parchear». Con un sistema como el martes de parches, que se gana la confianza de los clientes en parte gracias a su relativa transparencia, publicar una corrección supone revelar que existe una vulnerabilidad. La responsabilidad recae entonces en el cliente, que debe probar y aplicar el parche si es pertinente para sus sistemas. Sin embargo, de vez en cuando, un parche solo está disponible para una parte de los usuarios. Eso puede pasar cuando un producto ya no tiene soporte; por ejemplo, es muy probable que haya más de una vulnerabilidad de este mes en, digamos, Vista, pero Microsoft no publicará parches oficiales para ese sistema.
También puede pasar si usas una versión menos común de un producto, como Office para Mac, por ejemplo. A lo largo de los años, de vez en cuando ha salido algún parche de Office el martes de parches con una nota en la que se indicaba a los usuarios de Mac que estuvieran atentos a la información CVE publicada para saber cuándo estaría disponible su parche específico de Apple.
Este mes, hubo 68 parches de Office cuyo resumen incluía un aviso de que la vulnerabilidad afectaba a Office para Mac, pero el parche aún no estaba listo. Dos de ellos son problemas de gravedad crítica, con una puntuación CVSS Base de 9,8. Otros trece también indican que aún no hay versión del parche para Mac, y que el panel de vista previa es un vector de ataque. Otro más tampoco tiene aún parche para Mac, y el simple hecho de ver el mensaje en Outlook ya es un vector de ataque. Eso son ochenta y dos CVE para los que, muy probablemente, a Microsoft simplemente se le acabó el tiempo.
Por ahora, se mantienen otras tendencias relacionadas con la IA que hemos observado en los últimos seis meses. Solo explotaban activamente en la red dos CVE a fecha del 9 de septiembre. La puntuación media CVSS Base de los parches de cada mes ha bajado de un 7,8, que se mantenía muy estable en la era anterior a la IA, a un 7,4 más aceptable. Quienes detectan vulnerabilidades, independientemente de cómo lleguen a sus descubrimientos, están trabajando dentro del sistema de divulgación (con algunas excepciones ruidosas). Y el descenso continuo en el número de avisos sugiere que quizá haya un respiro similar en la fiebre por los parches. El equipo de Chrome ha anunciado que pasará a un ciclo de parches quincenal, pero Microsoft nos asegura que esto no afectará a las listas de avisos de Chrome relacionados con Edge que publican cada mes.
Así que ahí está eso. Sin embargo, echar otro vistazo a la figura 1 debería inquietar a los observadores. Sin entrar en detalles técnicos, el martes de parches suele tener un ritmo en cuanto al volumen de parches, siendo el primer mes de cada trimestre (enero, abril, julio y octubre) un poco más cargado que los dos siguientes. Septiembre, en particular, siempre ha sido un pequeño respiro. Me viene a la mente la frase ¿te parece que este mes es un respiro? La cuestión es… ¿y si llegamos a octubre y descubrimos que ¡lo era!
En cifras
- Total de CVE: 973
- Divulgados públicamente: 0
- Vulnerabilidades explotadas detectadas: 2
- Gravedad
- Crítica: 114
- Importante: 857
- Moderada: 1
- Baja: 1
- Impacto:
- Defensa en profundidad: 1
- Denegación de servicio: 56
- Elevación de privilegios: 437
- Divulgación de información: 173
- Ejecución remota de código: 258
- Elusión de funciones de seguridad: 18
- Suplantación de identidad: 17
- Manipulación: 13
- Puntuación base CVSS de 9,0 o superior: 44
- Puntuación base CVSS de 9,0 o superior, pero parcheadas antes del martes de parches: 5
- Puntuación base CVSS de 8,0 o superior: 284
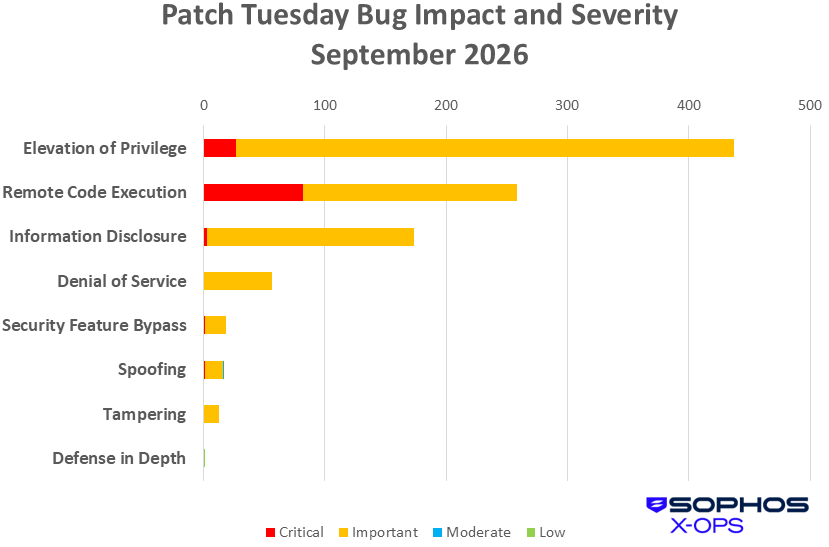
Figura 2: incluso la «defensa en profundidad» tiene su momento en septiembre de 2026: un único CVE de gravedad baja. La elevación de privilegios también supuso algunos parches este mes.
Productos
- .NET: 6
- 365: 106
- Access: 4
- ASP.NET: 2
- Auth / Android: 1
- Azure: 4
- Azure AI: 1
- Azure Cosmos DB: 1
- Azure CycleCloud: 1
- ClrMD: 1
- Copilot Studio: 1
- Discovery Studio: 1
- Dynamics 365: 2
- Entra: 2
- Excel: 30
- Exchange: 9
- Fabric: 1
- HEIF: 1
- HEVC: 2
- MSAL para node.js: 1
- Office: 106
- Outlook: 1
- Power Automate: 1
- Power Platform: 1
- PowerPoint: 6
- PowerShell: 1
- Publisher: 2
- RDP para Windows: 1
- Escritorio remoto: 3
- SharePoint: 16
- Skype: 10
- Spring Cloud Azure: 1
- SQL: 63
- Teams: 2
- VS: 21
- WebP: 1
- Windows: 718
- Word: 32
- Xbox: 1
Como solemos hacer con esta lista, contamos una vez cada CVE por cada familia de productos a la que afecta.
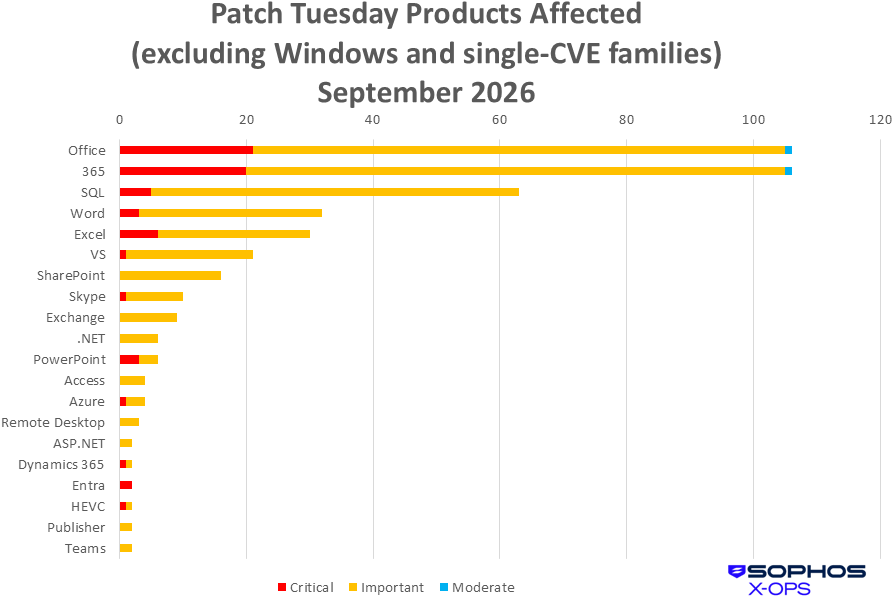
Figura 3: como ya es habitual, hemos eliminado Windows (718 actualizaciones) de este gráfico, así como las 18 familias que solo recibieron una actualización. Echa un vistazo a la lista de arriba para más detalles.
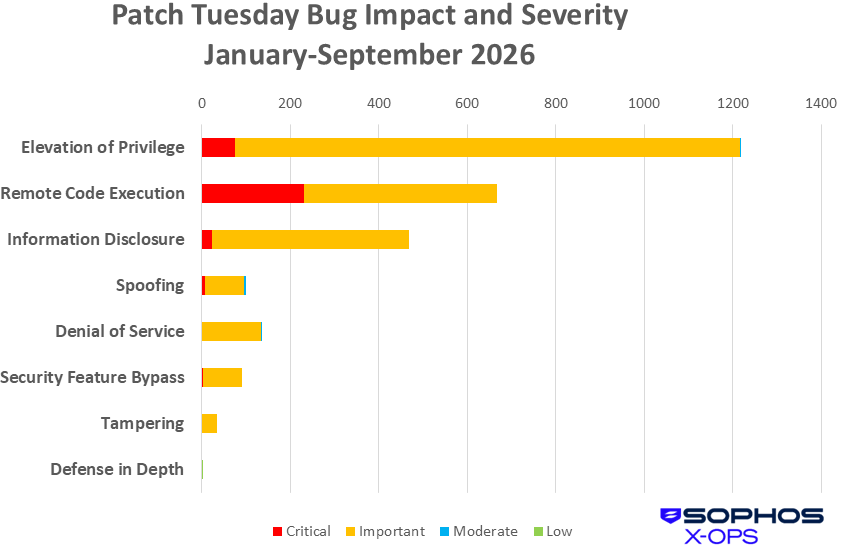
Figura 4: la «Elevación de privilegios» supera los 1000 CVE en lo que va de año. Buen trabajo, EoP. Aquí tienes tu trofeo.
Actualizaciones destacadas de septiembre
Además de los temas comentados anteriormente, hay algunos aspectos que merecen una atención general.
Office para Mac – 82 CVE
Como hemos comentado anteriormente, Microsoft no lanzó estas actualizaciones para el martes de parches.
Hemos recopilado las 82 en una página especial del Excel de septiembre.
CVE-2026-81963 -- Vulnerabilidad de elevación de privilegios en la pila de Windows Update
CVE-2026-85880 -- Vulnerabilidad de elevación de privilegios en la llamada a procedimiento local avanzada (ALPC) de Windows
Hasta ahora, los investigadores han detectado exploits activos solo para dos CVE, ambos problemas de elevación de privilegios de gravedad «Importante» en Windows. Curiosamente, en cierto sentido son imágenes especulares el uno del otro; para cada versión de Windows (cliente o servidor) que reciba soporte, los parches aplican uno u otro, pero nunca los dos. También difieren en su funcionamiento interno: según sus respectivos CWE,
El problema de la pila de actualizaciones se debe a seguir enlaces (CWE-59) y a un control de acceso inadecuado (CWE-284), mientras que el problema de ALPC implica un desbordamiento de búfer basado en el montón (CWE-122, una vez más el CWE más común entre las vulnerabilidades del mes) y el uso de un recurso no inicializado (CWE-908).
Protecciones de Sophos
| CVE | Sophos Intercept X/Endpoint IPS | Sophos XGS Firewall |
| CVE-2026-68846 | Exp/2668846-A | Exp/2668846-A |
| CVE-2026-68876 | Exp/2668876-A | Exp/2668876-A |
| CVE-2026-68884 | Exp/2668884-A | Exp/2668884-A |
| CVE-2026-69277 | Exp/2669277-A | Exp/2669277-A |
| CVE-2026-69301 | Exp/2669301-A | Exp/2669301-A |
| CVE-2026-69305 | Exp/2669305-A | Exp/2669305-A |
| CVE-2026-69310 | Exp/2669310-A | Exp/2669310-A |
| CVE-2026-69337 | Exp/2669337-A | Exp/2669337-A |
| CVE-2026-69364 | Exp/2669364-A | Exp/2669364-A |
| CVE-2026-69366 | Exp/2669366-A | Exp/2669366-A |
| CVE-2026-69385 | Exp/2669385-A | Exp/2669385-A |
| CVE-2026-69406 | Exp/2669406-A | Exp/2669406-A |
| CVE-2026-69436 | Exp/2669436-A | Exp/2669436-A |
| CVE-2026-69451 | Exp/2669451-A | Exp/2669451-A |
| CVE-2026-69460 | Exp/2669460-A | Exp/2669460-A |
| CVE-2026-69466 | Exp/2669466-A | Exp/2669466-A |
| CVE-2026-69473 | Exp/2669473-A | Exp/2669473-A |
| CVE-2026-69498 | Exp/2669498-A | Exp/2669498-A |
| CVE-2026-69541 | Exp/2669541-A | Exp/2669541-A |
| CVE-2026-69585 | Exp/2669585-A | Exp/2669585-A |
| CVE-2026-69600 | Exp/2669600-A | Exp/2669600-A |
| CVE-2026-69605 | Exp/2669605-A | Exp/2669605-A |
| CVE-2026-69623 | sid:2313028, sid:2313031 | sid:2313028, sid:2313031 |
| CVE-2026-69714 | Exp/2669714-A | Exp/2669714-A |
| CVE-2026-69723 | Exp/2669723-A | Exp/2669723-A |
| CVE-2026-69757 | Exp/2669757-A | Exp/2669757-A |
| CVE-2026-69779 | Exp/2669779-A | Exp/2669779-A |
| CVE-2026-69832 | Exp/2669832-A | Exp/2669832-A |
| CVE-2026-69911 | Exp/2669911-A | Exp/2669911-A |
| CVE-2026-69921 | Exp/2669921-A | Exp/2669921-A |
| CVE-2026-70289 | Exp/2670289-A | Exp/2670289-A |
| CVE-2026-70342 | Exp/2670342-A | Exp/2670342-A |
| CVE-2026-70583 | Exp/2670583-A | Exp/2670583-A |
| CVE-2026-71340 | Exp/2671340-A | Exp/2671340-A |
| CVE-2026-71343 | Exp/2671343-A | Exp/2671343-A |
| CVE-2026-77500 | Exp/2677500-A | Exp/2677500-A |
| CVE-2026-80093 | Exp/2680093-A | Exp/2680093-A |
| CVE-2026-81963 | Exp/2681963-A | Exp/2681963-A |
Como ya sabes, cada mes, si no quieres esperar a que tu sistema descargue las actualizaciones de Microsoft por sí solo, puedes descargarlas manualmente desde la página web del Catálogo de Windows Update. Ejecuta la herramienta winver.exe para averiguar qué versión de Windows tienes instalada y, a continuación, descarga el paquete de actualizaciones acumulativas correspondiente a la arquitectura y el número de versión de tu sistema.
Apéndice: martes de parches 2026-09
Una vez más, nos despedimos de los apéndices interminables y te ofrecemos todos los datos que te interesan en un formato mucho más manejable: un libro de Excel. Allí encontrarás todos tus datos favoritos del apéndice, en un formato que te permite filtrar y ordenar los datos a tu antojo. El libro contiene varias hojas, incluida una hoja especial este mes para los usuarios de Mac:
PT_Summary: métricas mensuales clave en un formato de una sola pantalla
PT_PriSevImp: ideal para ordenar por impacto, gravedad asignada por Microsoft/CVSS, impacto y posibilidades de explotación
PT_ByProduct: un desglose más detallado centrado en las familias de productos, útil a la hora de tratar con CVE que afectan a varias familias
PT_Windows: un gráfico que muestra qué versiones de Windows se ven afectadas por cada CVE parcheada
PT_Protections: una lista de todas las protecciones emitidas por Sophos aplicables a los parches de este mes, reproduce el gráfico de esta entrada del blog para que te sirva de referencia
PT_Advisories: un aviso de Servicing Stack junto con información sobre los parches de Adobe y Edge
PT_CWE: un desglose de las vulnerabilidades que los investigadores detectaron con más frecuencia en los productos parcheados en septiembre
PT_Mac_CVEs: una lista de las 82 vulnerabilidades de Office para Mac que siguen pendientes a fecha de 9 de septiembre
Por segundo mes consecutivo, el número relativamente bajo de avisos supone un contraste interesante con el evento principal. El equipo de Chrome publicó 24 parches relacionados con Edge en los días previos al martes de parches, mientras que Adobe incluyó 21 parches que afectan a Acrobat en la versión principal. Microsoft publicó la habitual actualización de Servicing Stack (ADV990001). MITRE informó sobre el CVE-2025-70873, un problema de divulgación de información que afecta a SQLite v3.51.1. Solo hay un aviso que llama la atención, y proviene de la OpenSSL Software Foundation. Advierte sobre CVE-2026-34182: una validación incorrecta de un valor de comprobación de integridad (CWE-354) relacionado con datos de CMS (Cryptographic Message Services) en determinados contenedores. Tiene una puntuación base CVSS de 9,1.
Microsoft corrigió los nueve anuncios de CVE antes del 9 de septiembre, por lo que también podrían considerarse de carácter informativo. Todos tienen una gravedad «crítica» y dos de ellos tienen una puntuación base CVSS «perfecta» de 10,0; estos afectan a Azure, Copilot, Discovery Studio, Entra, Fabric y Power Automate. Incluimos estos nueve elementos en los gráficos y estadísticas habituales que aparecen a continuación, pero, por suerte, el administrador medio no tiene que abordarlos de ninguna manera. La puntuación base CVSS media de estas nueve CVE es de 9,0, frente a la media de 7,4 de las otras 964 CVE.
Varias de las vulnerabilidades de este mes pueden detectarse directamente mediante las protecciones de Sophos, e incluimos información al respecto en la tabla habitual que aparece a continuación.
Y eso es, como se suele decir, la buena noticia. Ahora hablemos del volumen de parches.
Seis meses en un torbellino
En primer lugar, dejemos claro que una vulnerabilidad parcheada es —con una excepción que comentaremos en un momento— siempre mejor que una sin parchear. Visto así, es fácil valorar no solo la publicación de casi mil parches en septiembre, sino también el regalo que supone el martes de parches: es gratis, es previsible y mejora los productos. Recuerda siempre que el equipo que coordina y ofrece las protecciones no es el mismo que escribió lo que falla. Para empezar, el equipo de protecciones es mucho más pequeño. La decisión de Microsoft y otros de corregir fallos mucho después de que los clientes hayan pagado es algo positivo; podemos discutir sobre la vida útil de los productos, pero lo cierto es que todos queremos que las cosas se arreglen cuando surgen problemas. El martes de parches es un compromiso periódico para que eso sea así.
Dicho esto, el sistema no se diseñó para la era de los detectores de IA. La figura 1 muestra el volumen de parches de los últimos 60 meses (cinco años) del martes de parches.
Figura 1: hace un año, cien parches en un mes parecían muchos
Ese pico de los últimos seis meses tiene una serie de efectos en cadena: desde el enorme volumen de datos que circulan por Internet hasta el esfuerzo extraordinario por parte de los equipos que se encargan de probar los informes de errores, identificar las versiones afectadas, desarrollar los parches, lanzarlos al mercado y aplicarlos a, literalmente, millones de sistemas. Incluso los análisis se vuelven una locura a estos niveles. Por ejemplo, el documento resumen que envía Microsoft para dar información a los analistas sobre cada parche, si se formateara para imprimir, sería un PDF de 3002 páginas… y sí, algunos analistas se leen todas y cada una de ellas.
Y los efectos tienen su coste. Como ya se ha mencionado, hay una excepción a la regla de «parcheado > sin parchear». Con un sistema como el martes de parches, que se gana la confianza de los clientes en parte gracias a su relativa transparencia, publicar una corrección supone revelar que existe una vulnerabilidad. La responsabilidad recae entonces en el cliente, que debe probar y aplicar el parche si es pertinente para sus sistemas. Sin embargo, de vez en cuando, un parche solo está disponible para una parte de los usuarios. Eso puede pasar cuando un producto ya no tiene soporte; por ejemplo, es muy probable que haya más de una vulnerabilidad de este mes en, digamos, Vista, pero Microsoft no publicará parches oficiales para ese sistema.
También puede pasar si usas una versión menos común de un producto, como Office para Mac, por ejemplo. A lo largo de los años, de vez en cuando ha salido algún parche de Office el martes de parches con una nota en la que se indicaba a los usuarios de Mac que estuvieran atentos a la información CVE publicada para saber cuándo estaría disponible su parche específico de Apple.
Este mes, hubo 68 parches de Office cuyo resumen incluía un aviso de que la vulnerabilidad afectaba a Office para Mac, pero el parche aún no estaba listo. Dos de ellos son problemas de gravedad crítica, con una puntuación CVSS Base de 9,8. Otros trece también indican que aún no hay versión del parche para Mac, y que el panel de vista previa es un vector de ataque. Otro más tampoco tiene aún parche para Mac, y el simple hecho de ver el mensaje en Outlook ya es un vector de ataque. Eso son ochenta y dos CVE para los que, muy probablemente, a Microsoft simplemente se le acabó el tiempo.
Por ahora, se mantienen otras tendencias relacionadas con la IA que hemos observado en los últimos seis meses. Solo explotaban activamente en la red dos CVE a fecha del 9 de septiembre. La puntuación media CVSS Base de los parches de cada mes ha bajado de un 7,8, que se mantenía muy estable en la era anterior a la IA, a un 7,4 más aceptable. Quienes detectan vulnerabilidades, independientemente de cómo lleguen a sus descubrimientos, están trabajando dentro del sistema de divulgación (con algunas excepciones ruidosas). Y el descenso continuo en el número de avisos sugiere que quizá haya un respiro similar en la fiebre por los parches. El equipo de Chrome ha anunciado que pasará a un ciclo de parches quincenal, pero Microsoft nos asegura que esto no afectará a las listas de avisos de Chrome relacionados con Edge que publican cada mes.
Así que ahí está eso. Sin embargo, echar otro vistazo a la figura 1 debería inquietar a los observadores. Sin entrar en detalles técnicos, el martes de parches suele tener un ritmo en cuanto al volumen de parches, siendo el primer mes de cada trimestre (enero, abril, julio y octubre) un poco más cargado que los dos siguientes. Septiembre, en particular, siempre ha sido un pequeño respiro. Me viene a la mente la frase ¿te parece que este mes es un respiro? La cuestión es… ¿y si llegamos a octubre y descubrimos que ¡lo era!
En cifras
- Total de CVE: 973
- Divulgados públicamente: 0
- Vulnerabilidades explotadas detectadas: 2
- Gravedad
- Crítica: 114
- Importante: 857
- Moderada: 1
- Baja: 1
- Impacto:
- Defensa en profundidad: 1
- Denegación de servicio: 56
- Elevación de privilegios: 437
- Divulgación de información: 173
- Ejecución remota de código: 258
- Elusión de funciones de seguridad: 18
- Suplantación de identidad: 17
- Manipulación: 13
- Puntuación base CVSS de 9,0 o superior: 44
- Puntuación base CVSS de 9,0 o superior, pero parcheadas antes del martes de parches: 5
- Puntuación base CVSS de 8,0 o superior: 284
Figura 2: incluso la «defensa en profundidad» tiene su momento en septiembre de 2026: un único CVE de gravedad baja. La elevación de privilegios también supuso algunos parches este mes.
Productos
- .NET: 6
- 365: 106
- Access: 4
- ASP.NET: 2
- Auth / Android: 1
- Azure: 4
- Azure AI: 1
- Azure Cosmos DB: 1
- Azure CycleCloud: 1
- ClrMD: 1
- Copilot Studio: 1
- Discovery Studio: 1
- Dynamics 365: 2
- Entra: 2
- Excel: 30
- Exchange: 9
- Fabric: 1
- HEIF: 1
- HEVC: 2
- MSAL para node.js: 1
- Office: 106
- Outlook: 1
- Power Automate: 1
- Power Platform: 1
- PowerPoint: 6
- PowerShell: 1
- Publisher: 2
- RDP para Windows: 1
- Escritorio remoto: 3
- SharePoint: 16
- Skype: 10
- Spring Cloud Azure: 1
- SQL: 63
- Teams: 2
- VS: 21
- WebP: 1
- Windows: 718
- Word: 32
- Xbox: 1
Como solemos hacer con esta lista, contamos una vez cada CVE por cada familia de productos a la que afecta.
Figura 3: como ya es habitual, hemos eliminado Windows (718 actualizaciones) de este gráfico, así como las 18 familias que solo recibieron una actualización. Echa un vistazo a la lista de arriba para más detalles.
Figura 4: la «Elevación de privilegios» supera los 1000 CVE en lo que va de año. Buen trabajo, EoP. Aquí tienes tu trofeo.
Actualizaciones destacadas de septiembre
Además de los temas comentados anteriormente, hay algunos aspectos que merecen una atención general.
Office para Mac – 82 CVE
Como hemos comentado anteriormente, Microsoft no lanzó estas actualizaciones para el martes de parches.
Hemos recopilado las 82 en una página especial del Excel de septiembre.
CVE-2026-81963 -- Vulnerabilidad de elevación de privilegios en la pila de Windows Update
CVE-2026-85880 -- Vulnerabilidad de elevación de privilegios en la llamada a procedimiento local avanzada (ALPC) de Windows
Hasta ahora, los investigadores han detectado exploits activos solo para dos CVE, ambos problemas de elevación de privilegios de gravedad «Importante» en Windows. Curiosamente, en cierto sentido son imágenes especulares el uno del otro; para cada versión de Windows (cliente o servidor) que reciba soporte, los parches aplican uno u otro, pero nunca los dos. También difieren en su funcionamiento interno: según sus respectivos CWE,
El problema de la pila de actualizaciones se debe a seguir enlaces (CWE-59) y a un control de acceso inadecuado (CWE-284), mientras que el problema de ALPC implica un desbordamiento de búfer basado en el montón (CWE-122, una vez más el CWE más común entre las vulnerabilidades del mes) y el uso de un recurso no inicializado (CWE-908).
Protecciones de Sophos
| CVE | Sophos Intercept X/Endpoint IPS | Sophos XGS Firewall |
| CVE-2026-68846 | Exp/2668846-A | Exp/2668846-A |
| CVE-2026-68876 | Exp/2668876-A | Exp/2668876-A |
| CVE-2026-68884 | Exp/2668884-A | Exp/2668884-A |
| CVE-2026-69277 | Exp/2669277-A | Exp/2669277-A |
| CVE-2026-69301 | Exp/2669301-A | Exp/2669301-A |
| CVE-2026-69305 | Exp/2669305-A | Exp/2669305-A |
| CVE-2026-69310 | Exp/2669310-A | Exp/2669310-A |
| CVE-2026-69337 | Exp/2669337-A | Exp/2669337-A |
| CVE-2026-69364 | Exp/2669364-A | Exp/2669364-A |
| CVE-2026-69366 | Exp/2669366-A | Exp/2669366-A |
| CVE-2026-69385 | Exp/2669385-A | Exp/2669385-A |
| CVE-2026-69406 | Exp/2669406-A | Exp/2669406-A |
| CVE-2026-69436 | Exp/2669436-A | Exp/2669436-A |
| CVE-2026-69451 | Exp/2669451-A | Exp/2669451-A |
| CVE-2026-69460 | Exp/2669460-A | Exp/2669460-A |
| CVE-2026-69466 | Exp/2669466-A | Exp/2669466-A |
| CVE-2026-69473 | Exp/2669473-A | Exp/2669473-A |
| CVE-2026-69498 | Exp/2669498-A | Exp/2669498-A |
| CVE-2026-69541 | Exp/2669541-A | Exp/2669541-A |
| CVE-2026-69585 | Exp/2669585-A | Exp/2669585-A |
| CVE-2026-69600 | Exp/2669600-A | Exp/2669600-A |
| CVE-2026-69605 | Exp/2669605-A | Exp/2669605-A |
| CVE-2026-69623 | sid:2313028, sid:2313031 | sid:2313028, sid:2313031 |
| CVE-2026-69714 | Exp/2669714-A | Exp/2669714-A |
| CVE-2026-69723 | Exp/2669723-A | Exp/2669723-A |
| CVE-2026-69757 | Exp/2669757-A | Exp/2669757-A |
| CVE-2026-69779 | Exp/2669779-A | Exp/2669779-A |
| CVE-2026-69832 | Exp/2669832-A | Exp/2669832-A |
| CVE-2026-69911 | Exp/2669911-A | Exp/2669911-A |
| CVE-2026-69921 | Exp/2669921-A | Exp/2669921-A |
| CVE-2026-70289 | Exp/2670289-A | Exp/2670289-A |
| CVE-2026-70342 | Exp/2670342-A | Exp/2670342-A |
| CVE-2026-70583 | Exp/2670583-A | Exp/2670583-A |
| CVE-2026-71340 | Exp/2671340-A | Exp/2671340-A |
| CVE-2026-71343 | Exp/2671343-A | Exp/2671343-A |
| CVE-2026-77500 | Exp/2677500-A | Exp/2677500-A |
| CVE-2026-80093 | Exp/2680093-A | Exp/2680093-A |
| CVE-2026-81963 | Exp/2681963-A | Exp/2681963-A |
Como ya sabes, cada mes, si no quieres esperar a que tu sistema descargue las actualizaciones de Microsoft por sí solo, puedes descargarlas manualmente desde la página web del Catálogo de Windows Update. Ejecuta la herramienta winver.exe para averiguar qué versión de Windows tienes instalada y, a continuación, descarga el paquete de actualizaciones acumulativas correspondiente a la arquitectura y el número de versión de tu sistema.
Apéndice: martes de parches 2026-09
Una vez más, nos despedimos de los apéndices interminables y te ofrecemos todos los datos que te interesan en un formato mucho más manejable: un libro de Excel. Allí encontrarás todos tus datos favoritos del apéndice, en un formato que te permite filtrar y ordenar los datos a tu antojo. El libro contiene varias hojas, incluida una hoja especial este mes para los usuarios de Mac:
PT_Summary: métricas mensuales clave en un formato de una sola pantalla
PT_PriSevImp: ideal para ordenar por impacto, gravedad asignada por Microsoft/CVSS, impacto y posibilidades de explotación
PT_ByProduct: un desglose más detallado centrado en las familias de productos, útil a la hora de tratar con CVE que afectan a varias familias
PT_Windows: un gráfico que muestra qué versiones de Windows se ven afectadas por cada CVE parcheada
PT_Protections: una lista de todas las protecciones emitidas por Sophos aplicables a los parches de este mes, reproduce el gráfico de esta entrada del blog para que te sirva de referencia
PT_Advisories: un aviso de Servicing Stack junto con información sobre los parches de Adobe y Edge
PT_CWE: un desglose de las vulnerabilidades que los investigadores detectaron con más frecuencia en los productos parcheados en septiembre
PT_Mac_CVEs: una lista de las 82 vulnerabilidades de Office para Mac que siguen pendientes a fecha de 9 de septiembre